
Vous disposez d'une idée prometteuse d'application Shopify, d'un magasin de développement et d'un projet qui s'exécute localement. Ensuite, les détails de la plateforme commencent à compter : l'authentification doit se faire au bon moment, l'interface d'administration s'exécute dans un contexte intégré, les webhooks ne peuvent pas bloquer sur le travail de base de données, et un flux de post-achat peut dépendre de l'architecture actuelle du compte client de Shopify. C'est là que beaucoup de développeurs web autrement compétents perdent du temps.
Apprendre comment créer une application Shopify signifie concevoir pour le comportement de la plateforme Shopify, et pas seulement connecter un frontend React à une API. Les décisions que vous prenez avant le lancement, notamment concernant le type d'application, les comptes clients, le traitement des événements, les autorisations et la facturation, déterminent si les marchands expérimentent un produit fiable ou une autre intégration fragile.
Table des matières
- Pourquoi créer une application Shopify est différent de créer une application web ordinaire
- Choisir entre les applications personnalisées et les listes publiques de l'App Store
- Configuration de votre environnement de développement et premier flux d'authentification
- Architecture des webhooks et intégration de facturation en production
- Tests, déploiement et liste de contrôle de soumission à l'App Store
Pourquoi créer une application Shopify est différent de créer une application web ordinaire
Un développeur provenant de React ou Node.js commence souvent avec un plan familier : créer des routes, ajouter une base de données, construire un tableau de bord et connecter une API. Ce plan fonctionne pour un produit SaaS conventionnel. Il devient incomplet quand Shopify contrôle le contexte du marchand, le cycle de vie de l'authentification, le cadre d'administration, le flux d'installation et la livraison des événements.
Une application Shopify intégrée ne se comporte pas comme un site Web autonome dans un onglet de navigateur. Son interface principale s'affiche dans un iframe d'administration Shopify, de sorte que la navigation, les redirections, l'authentification et les actions d'administration doivent respecter ce contexte. App Bridge fournit la couche de communication pour les interactions intégrées, tandis que Polaris fournit des modèles d'interface qui aident le produit à sembler natif à Shopify. La documentation Polaris et des applications intégrées de Shopify précise également que App Bridge et Polaris ont des préoccupations de versioning indépendantes, donc la mise à niveau de l'un ne valide pas automatiquement l'autre.
L'authentification est une autre limite. Votre application doit établir le flux OAuth ou de jeton de session correct avant d'effectuer une configuration protégée ou un travail d'administration. Un mode d'échec courant consiste à traiter la gestion des jetons comme une préoccupation ordinaire du frontend, à stocker ou transmettre manuellement les identifiants, puis à découvrir que la réinstallation, la navigation iframe ou l'expiration de la session casse l'expérience.
La plateforme maîtrise davantage le flux de travail
Les commerçants Shopify s'attendent à ce qu'une application respecte l'état d'installation, les autorisations, l'identité du magasin, les permissions et le comportement de désinstallation. Une application autonome peut choisir son propre modèle de compte. Une application Shopify doit concilier ses propres enregistrements avec les événements et actions provenant du magasin Shopify d'un commerçant.
Cette différence est particulièrement importante pour les flux de travail des commandes. Une application qui permet à un acheteur authentifié de modifier une commande a besoin de bien plus qu'un écran d'administration et d'une mutation API. Elle doit s'adapter à la surface de compte orientée client, vérifier qui peut agir, appliquer les règles d'éligibilité définies par le commerçant et préserver Shopify comme système d'enregistrement. L'architecture décrite dans ce guide des flux de travail des commandes Shopify est un exemple utile de pourquoi les fonctionnalités post-achat franchissent les limites administratives, client, d'exécution et financières.
Règle pratique : Traitez Shopify comme une plateforme avec des règles de cycle de vie, non comme une base de données avec une vitrine attachée.
Les webhooks renforcent cette distinction. Shopify envoie des événements de manière asynchrone, et l'application doit les vérifier, les reconnaître, les mettre en file d'attente et les traiter en toute sécurité. Si un gestionnaire de requête essaie d'effectuer chaque écriture en base de données et opération commerciale avant de répondre, un problème de dépendance temporaire peut se transformer en événements manqués ou en travaux dupliqués.
Le bon modèle mental est un produit natif de la plateforme avec plusieurs surfaces : interface d'administration intégrée, expériences client authentifiées le cas échéant, opérations API, traitement d'événements asynchrones, facturation, gestion de la confidentialité et suivi opérationnel. Construisez ces limites délibérément, et le reste de l'implémentation devient beaucoup plus facile à raisonner.
Choisir Entre les Applications Personnalisées et les Listes Publiques de l'App Store
La première décision commerciale est de savoir si l'application sert un commerçant ou un marché. Une application personnalisée est généralement le chemin judicieux pour un magasin unique, un engagement d'agence ou un flux de travail interne. Une application publique a du sens lorsque le problème est reproductible sur plusieurs commerçants et que la distribution via l'App Store Shopify fait partie du modèle commercial.
Ces chemins partagent les principes fondamentaux de la plateforme, mais créent des obligations produit différentes. Un développement personnalisé peut se concentrer étroitement sur les processus, la forme des données et les préférences opérationnelles d'une seule boutique. Une liste publique doit gérer les variations dans les thèmes, les paramètres, les autorisations, les états de plan, le comportement de réinstallation, les attentes de support et l'intégration des commerçants.
L'écosystème de Shopify est déjà encombré. Un rapport indépendant de l'App Store Shopify de juin 2026 a compté 23 538 applications publiques actives, 981 772 avis au total, une note moyenne de 4,66 étoiles et 2 001 nouveaux lancements d'applications ce mois-là. Le même rapport note qu'un autre rapport d'écosystème 2026 décrivait un App Store au service de millions de commerçants et les installations d'applications actives augmentaient de près de 20 % par rapport à l'année précédente. Ces chiffres font du positionnement et de l'ingénierie de fiabilité une partie du développement, et non une décoration post-lancement.
| Facteur | Application personnalisée | App Store public |
|---|---|---|
| Audience principale | Un commerçant ou un client défini | Un large segment de commerçants |
| Distribution | Installation directe ou déploiement contrôlé | Découverte et liste d'App Store |
| Portée du produit | Adapté aux flux de travail connus | Conçu pour la variation et le libre-service |
| Facturation | Peut être différée ou gérée commercialement | Nécessite un modèle de facturation délibéré dès le départ |
| Support | Relation directe avec le client | Documentation, intégration et support à grande échelle |
| Exposition aux avis | Parcours d'examen de plateforme plus limité | Exigences de l'App Store et processus d'examen |
| Architecture | Optimisé pour un environnement connu | Résilient sur les boutiques et les configurations |
Une application personnalisée n'est pas automatiquement plus simple. Si elle traite des données sensibles de clients ou de commandes, elle a toujours besoin d'une authentification solide, de portées de privilège minimum, de traitement des webhooks, de nettoyage de désinstallation et de contrôles de confidentialité. L'avantage est que vous pouvez faire des hypothèses éclairées sur le commerçant au lieu de construire chaque paramètre pour un public inconnu.
Une application publique a l'inverse du compromis. Vous dépensez plus d'efforts sur l'intégration, les états vides, la récupération d'erreurs, la facturation, la documentation, les flux de support et la compatibilité. En retour, l'App Store peut devenir un canal de distribution plutôt que chaque installation nécessitant une conversation commerciale. Le chemin d'installation d'application personnalisée est une référence utile lorsque le projet est destiné à une seule boutique plutôt qu'à la distribution sur le marché.
Décidez à partir du flux de travail, non de la technologie
Posez trois questions avant la mise en place :
- Qui a le problème ? Si la réponse est un commerçant, une application personnalisée peut être la route la plus rapide. Si la réponse est une classe clairement définie de commerçants, validez si le flux de travail se répète.
- Qu'est-ce qui doit varier ? Les applications publiques ont besoin de règles configurables pour les autorisations, l'admissibilité, les plans et les intégrations. Une application personnalisée peut encoder davantage du modèle opérationnel connu.
- Comment le produit gagnera-t-il la confiance ? La distribution publique nécessite un positionnement clair, un comportement fiable, un support utile et une expérience marchande digne d'examen.
La facturation est le point que de nombreuses équipes reportent à tort. Une application publique qui souhaite facturer les marchands doit établir sa logique de tarification, les états des plans, le comportement d'essai, la gestion de l'annulation et les contrôles d'accès avant de peaufiner l'annonce. Une implémentation personnalisée peut différer la monétisation, mais ne devrait pas différer le modèle de droit si l'application pourrait devenir publique ultérieurement.
Configuration de votre environnement de développement et du premier flux d'authentification
Commencez par un magasin de développement Shopify et Shopify CLI. L'interface CLI structure le projet, connecte la configuration de l'application et donne à l'implémentation un point de départ conscient de la plateforme au lieu de vous forcer à assembler chaque intégration manuellement.
Le modèle de projet exact peut varier, mais la séquence devrait rester disciplinée :
- Créez l'application avec Shopify CLI. Sélectionnez le framework et le langage que votre équipe peut utiliser en production.
- Connectez un magasin de développement. Utilisez-le pour l'installation, les autorisations, la navigation intégrée et les données représentatives.
- Exécutez le scaffold localement. Confirmez que l'application se charge dans l'iframe d'administration Shopify avant d'ajouter une logique métier complexe.
- Inspectez la configuration App Bridge générée. Le scaffold ajoute le pont intégré, ne le remplacez donc pas par un schéma de transmission de jetons improvisé.
- Définissez uniquement les portées dont vous avez besoin. Chaque portée augmente la surface de confiance et peut affecter l'examen et la confiance du marchand.
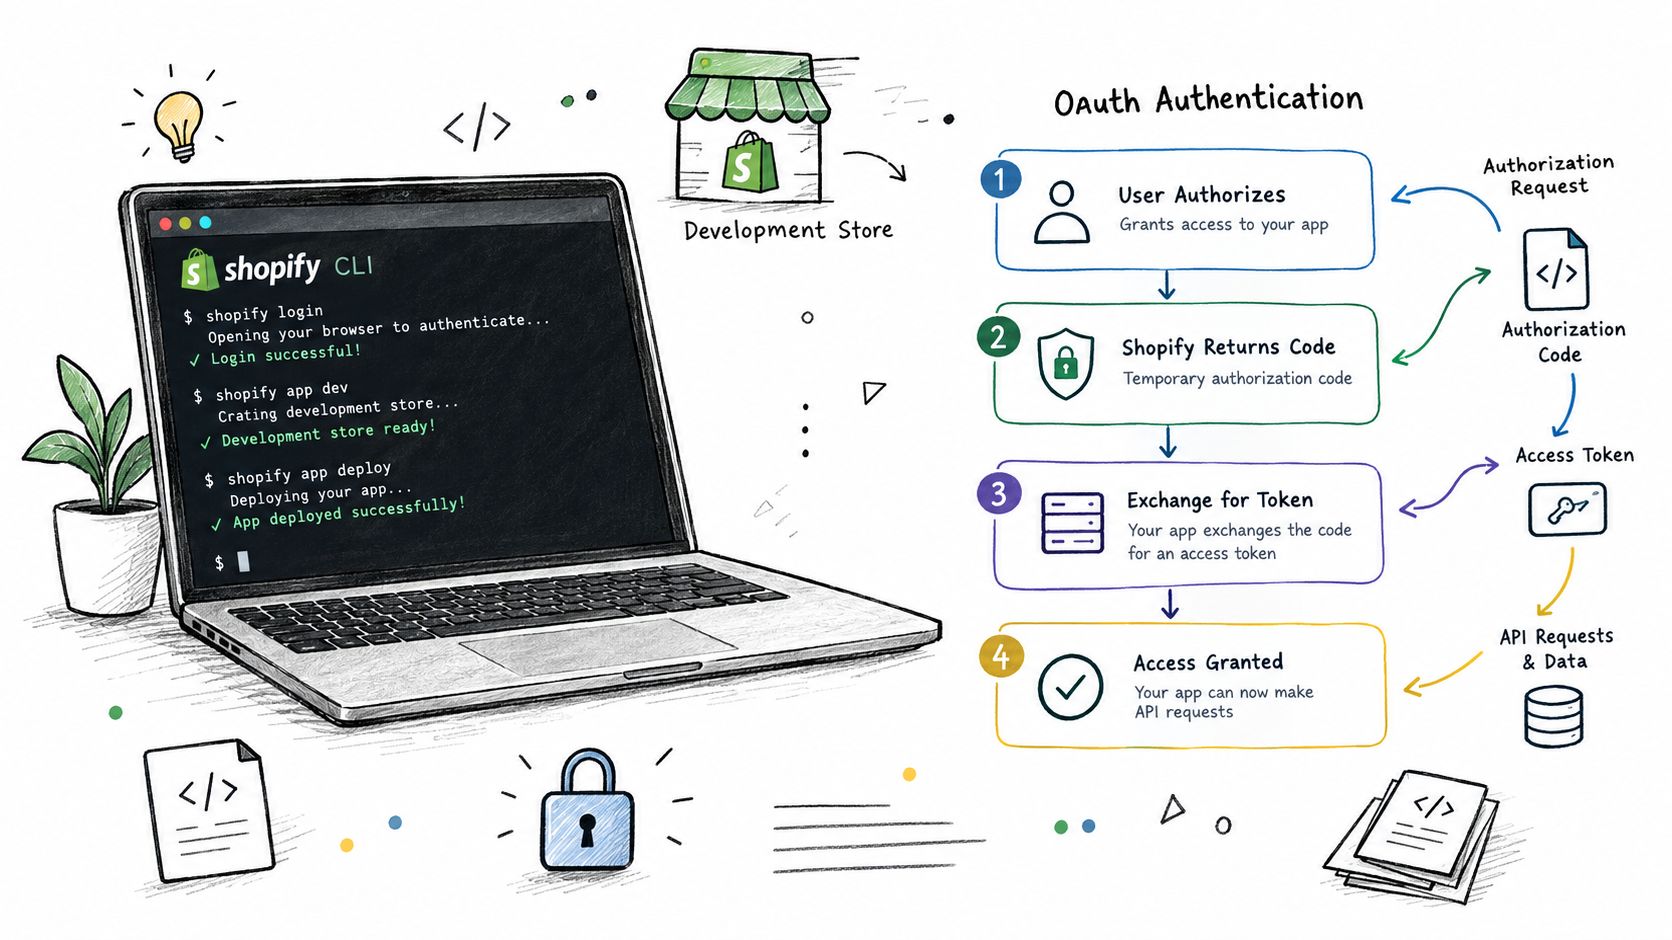
Les conseils de Shopify concernant l'application intégrée et Polaris soulignent une relation spécifique entre les éléments. L'interface utilisateur principale est rendue dans l'iframe d'administration avec App Bridge et Polaris, et la communication administrative devrait utiliser App Bridge plutôt qu'une gestion personnalisée pour les demandes administratives intégrées. Cela maintient la navigation et l'interaction de la plateforme alignées avec le contexte que Shopify fournit.
Placez l'authentification avant la configuration de l'application
Votre itinéraire d'installation doit établir le contexte du magasin et de la session avant que l'application ne crée des enregistrements dépendants ou ne commence d'autres tâches de configuration. OAuth devrait se produire immédiatement avant ces étapes ultérieures, y compris après une réinstallation. Si votre code suppose qu'une installation précédente a toujours laissé une session valide, les tests de réinstallation exposeront l'erreur.
Un flux robuste fait généralement ce qui suit :
- Identifiez le magasin et le contexte d'installation. Validez la demande d'installation entrante et évitez de faire confiance aux valeurs de magasin arbitraires fournies par le client.
- Exécutez OAuth ou le flux de jeton de session actuel. Échangez et vérifiez les identifiants via le mécanisme pris en charge.
- Conservez l'état d'installation. Stockez l'identité du magasin, les portées accordées, les informations d'accès et les horodatages de manière sécurisée sur le serveur.
- Enregistrez les webhooks requis. Faites cela uniquement après la réussite de l'authentification et rendez l'enregistrement reproductible.
- Rendu la surface intégrée. Initialisez App Bridge et utilisez les modèles Polaris pour l'interface utilisateur admin.
- Revalidez les sessions sur les requêtes protégées. L'expiration et la réinstallation sont des événements de cycle de vie normaux, pas des bogues exceptionnels.
Ne placez pas les installations de longue durée dans la première requête du navigateur. Si l'enregistrement, la synchronisation des données ou la migration prend du temps, mettez-le en file d'attente après que l'installation authentifiée ait été enregistrée. Le commerçant devrait voir un état utile, pas une iframe vide pendant que le serveur attend un travail sans rapport.
Les équipes qui ont besoin d'une capacité d'ingénierie supplémentaire peuvent également évaluer les développeurs LATAM pour les travaux de mise en œuvre ou de maintenance. La question utile n'est pas seulement de savoir si quelqu'un connaît React. Recherchez une expérience avec les cycles de vie d'installation de Shopify, la navigation intégrée, les portées d'API, la fiabilité des webhooks et le support en production.
Gardez App Bridge et Polaris indépendamment sains
App Bridge n'est pas versé avec Polaris. Épinglez et examinez ces dépendances indépendamment, testez l'échafaudage généré après les mises à niveau, et vérifiez la navigation iframe dans l'admin Shopify réel plutôt que de vous fier uniquement à un onglet de navigateur normal.
Le premier jalon n'est pas un beau tableau de bord. C'est une application intégrée correctement installée qui s'authentifie, se charge de manière fiable, effectue une requête admin autorisée, gère une session manquante ou expirée, et donne au commerçant un chemin de récupération clair. Une fois que cette base fonctionne, le développement des fonctionnalités cesse de combattre la plateforme.
Architecture des webhooks et intégration de facturation en production
Une application Shopify devient un logiciel de production quand elle peut survivre aux événements qui arrivent en dehors du navigateur. Les commandes changent, les clients mettent à jour les informations, l'exécution progresse, les magasins désinstallent les applications, et les demandes de confidentialité arrivent indépendamment de l'écran que le commerçant a ouvert.
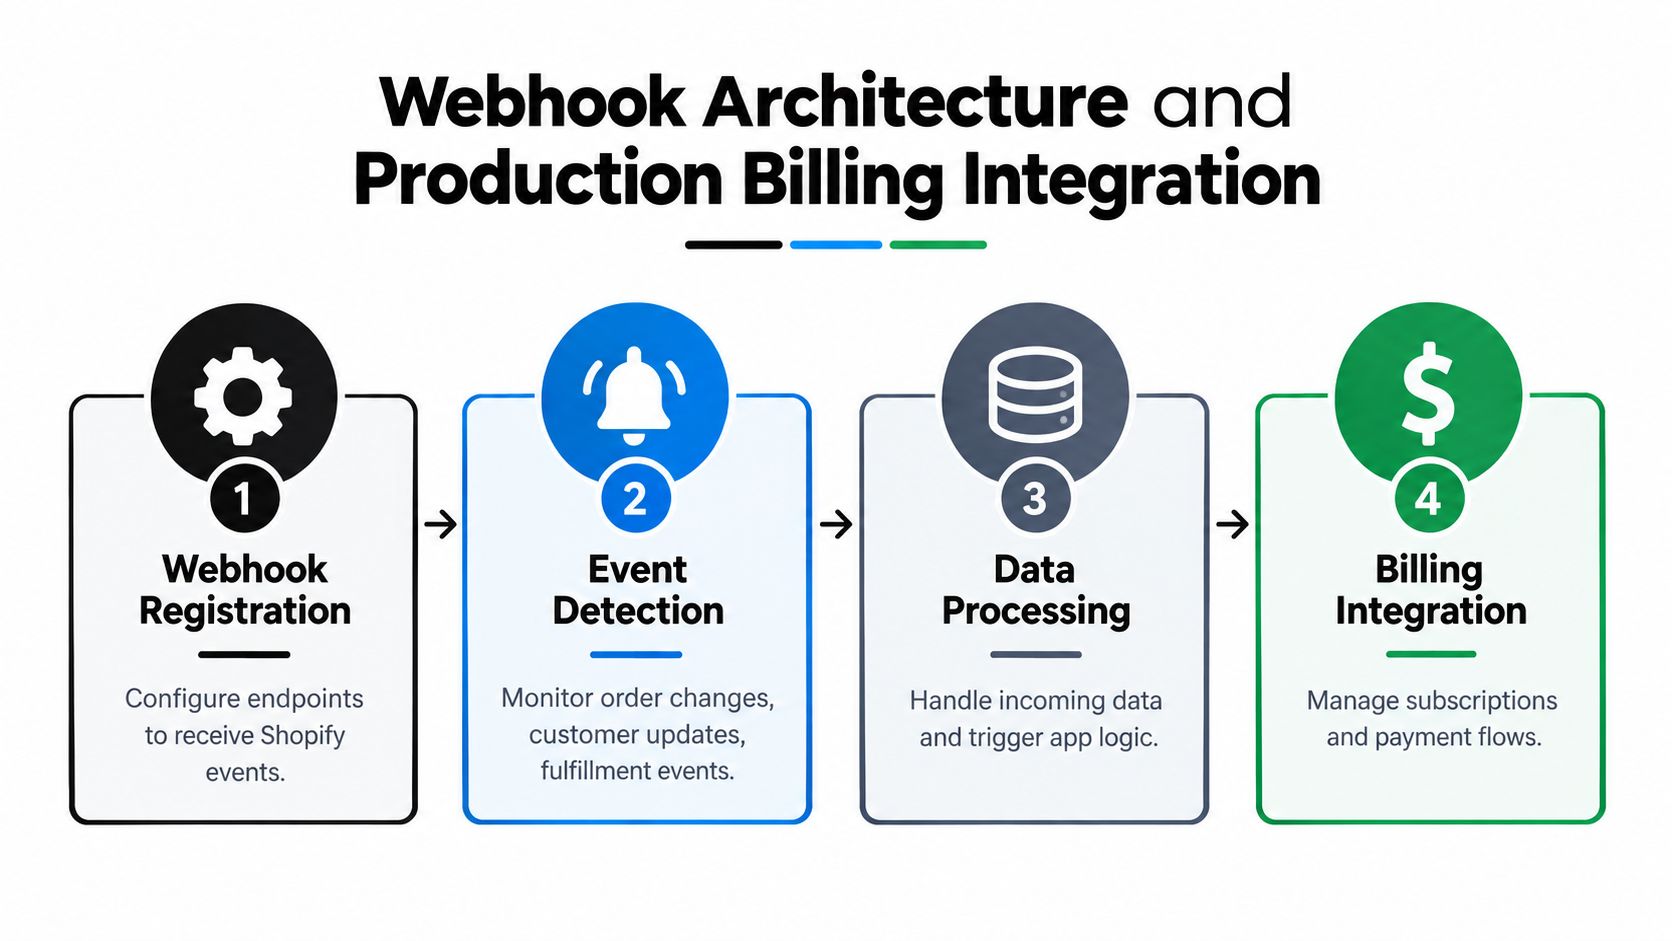
La documentation sur l'authentification et l'autorisation de Shopify décrit les webhooks comme un mécanisme de détection de changements et requiert un accès API authentifié. Pour les requêtes Admin API, envoyez l'en-tête X-Shopify-Access-Token avec le jeton d'accès approprié. Pour les livraisons de webhooks, le gestionnaire doit vérifier la signature avant d'accepter la charge utile comme digne de confiance.
Réduisez le chemin de requête
Le point de terminaison du webhook doit faire une petite quantité de travail :
- Lisez le corps de requête brut nécessaire à la vérification de la signature.
- Vérifiez la signature de livraison.
- Extrayez l'ID du webhook et les métadonnées pertinentes.
- Vérifier si cette livraison a déjà été acceptée.
- Placer l'événement dans une file d'attente durable.
- Retourner un accusé de réception rapidement.
L'objectif opérationnel largement utilisé est de répondre en environ 200 millisecondes, tout en restant en dessous de la fenêtre de délai d'expiration du webhook Shopify de 5 secondes, comme résumé dans les conseils de production liés ci-dessus. L'implémentation exacte peut utiliser une file d'attente gérée, un processus worker ou un système de tâches sauvegardé par un stockage durable. La propriété importante est la séparation entre la réception et le traitement métier.
La déduplication est importante car les tentatives et les livraisons répétées peuvent se produire. Stockez l'ID du webhook ou une clé d'idempotence équivalente, puis rendez le worker sûr de s'exécuter à nouveau. Si le traitement d'un événement de commande crée un enregistrement, mettez à jour l'enregistrement existant lorsque la clé existe déjà au lieu de créer un second enregistrement.
Accusé de réception d'abord, traitement ensuite. Un point d'accès rapide protège l'intake d'événements. Le worker protège la logique métier.
Ne pas effectuer d'écritures de base de données synchrones, d'appels d'API externes, de travail d'inventaire et de calculs complexes dans le thread de requête. Cette conception semble directe pendant les tests locaux et devient fragile lorsqu'une dépendance ralentit. Pour les équipes concevant des points d'accès d'événements entre les systèmes, le guide REST API et webhook de Formbricks offre des motifs comparatifs utiles pour les signatures, la gestion des livraisons et le traitement asynchrone.
La gestion du RGPD appartient au même plan d'infrastructure. Shopify exige des gestionnaires de webhooks de demande de données, d'effacement de données et de rédaction client pour la soumission d'applications. Ajoutez le nettoyage de la désinstallation, la validation de l'étendue et une politique claire de conservation des données à l'implémentation plutôt que de traiter le travail de confidentialité comme du texte publicitaire.
La facturation a besoin d'une machine d'état
La facturation n'est pas seulement un écran de paiement. Votre application doit savoir si un commerçant a un abonnement actif, a accepté une charge, a annulé un plan, est entré dans un état d'essai ou est revenu après un flux d'approbation interrompu.
Choisissez le modèle commercial autour du produit :
- Abonnements récurrents conviennent aux fonctionnalités continues telles que l'automatisation, l'analyse ou les outils opérationnels.
- Charges ponctuelles conviennent à une fonctionnalité discrète, une implémentation ou un achat défini.
- Tarification sensible à l'utilisation nécessite une conception prudente des droits et des mesures afin que les commerçants comprennent ce qui déclenche une charge.
Conservez l'état de facturation sur votre serveur et rendez les vérifications d'accès explicites. L'interface utilisateur peut afficher un écran de plan, mais le serveur doit décider si une opération protégée est disponible. Gérez le redirection d'approbation, le paiement décliné, l'annulation, la réinstallation et les chemins de changement de plan. Testez ces transitions dans une boutique de développement avant de connecter la facturation au reste de votre processus de lancement.
Pour les produits post-achat, les mutations financières méritent des protections supplémentaires. Une modification de commande peut nécessiter une facture supplémentaire ou un remboursement, tandis que l'exécution ne doit pas procéder à partir de données de commande obsolètes. Un produit tel que Mayra Order Edit and Upsell illustre cette catégorie de mise en œuvre en prenant en charge les modifications de commande du compte client, les règles d'éligibilité définies par le commerçant, les ajouts en un clic et la gestion des factures ou remboursements gérés par Shopify. Le principe plus large est de maintenir les enregistrements de commande et de paiement de la plateforme comme authoritative plutôt que de créer un registre financier parallèle.
Liste de contrôle pour les tests, le déploiement et la soumission à l'App Store
Une application locale qui se charge avec succès prouve très peu. La confiance en production provient des tests des événements du cycle de vie qui n'apparaissent pas dans le chemin heureux : réinstallation, refus de facturation, perte de session, réception d'un webhook dupliqué, modification d'une portée, désinstallation et ouverture d'un flux orienté client pour une commande qui ne remplit plus les conditions.
Utilisez un magasin de développement comme environnement contrôlé, puis testez avec des états de catalogue, client, commande et exécution réalistes. Conservez les données de test qui exercent les autorisations et les cas limites, pas seulement l'enregistrement propre créé pour la démo initiale.
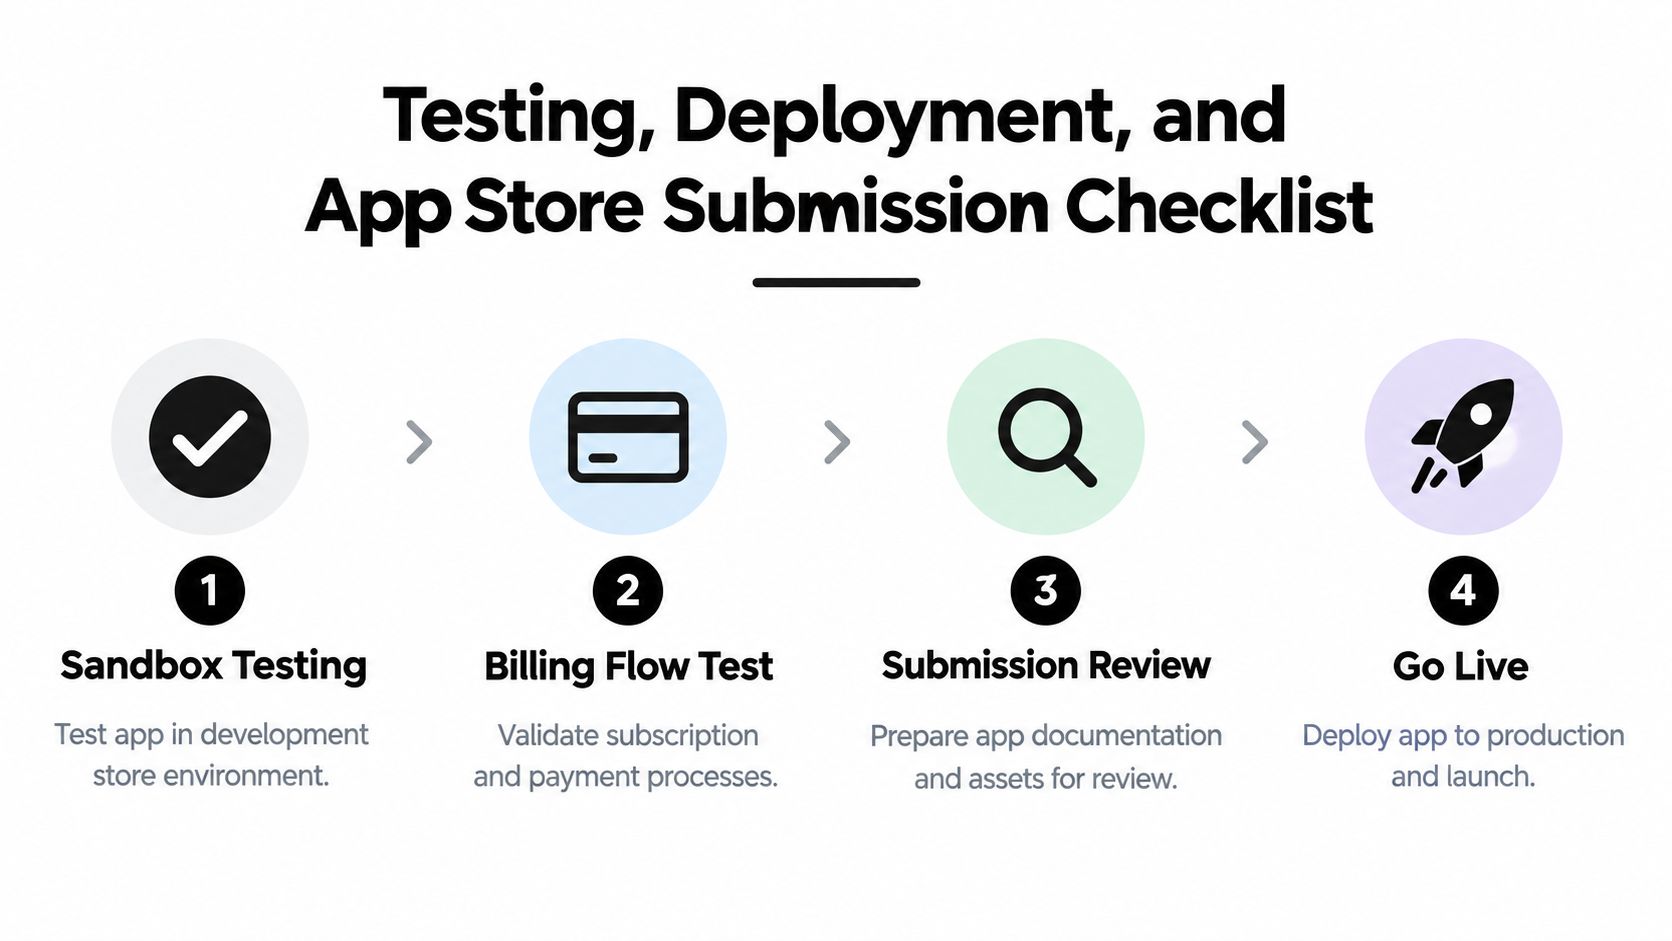
Un plan de test logiciel utile pour les produits peut aider à transformer ces scénarios en critères d'acceptation reproductibles. Le test spécifique à Shopify doit connecter chaque critère à une action marchande, à un changement d'état côté serveur et au chemin de récupération attendu.
Testez les défaillances que les commerçants rencontreront réellement
- Installation et réinstallation : Confirmez qu'une nouvelle installation crée les enregistrements corrects, tandis qu'une réinstallation actualise l'authentification et ne duplique pas la configuration.
- Navigation intégrée : Ouvrez l'application à partir de l'admin Shopify et testez les redirections, la navigation arrière, les liens profonds et les sessions expirées dans l'iframe.
- Autorisations API : Supprimez ou modifiez intentionnellement l'accès, puis vérifiez que l'application explique le problème au lieu d'échouer avec une erreur serveur opaque.
- Livraison de webhook : Envoyez des événements valides, invalides, répétés, retardés et désordonnés. Vérifiez le rejet de signature, la déduplication, le comportement de la file d'attente et la sécurité des nouvelles tentatives.
- Transitions de facturation : Testez l'approbation, le refus, l'annulation, les changements de plan et la suppression d'accès. Un commerçant ne devrait pas conserver les fonctionnalités payantes après que le serveur marque l'entitlement comme inactive.
- Confidentialité et désinstallation : Confirmez que les gestionnaires RGPD requis répondent correctement et que le nettoyage de la désinstallation supprime ou isole les données que votre politique couvre.
Le déploiement peut être manuel via Shopify CLI tant que le produit est petit, mais un processus CI/CD reproductible est plus sûr dès que plusieurs personnes ou environnements sont impliqués. Construisez l'application, exécutez les tests, appliquez les migrations délibérément, déployez des artefacts immuables et surveillez la première installation après chaque version. Gardez la configuration et les secrets en dehors du référentiel, et documentez les étapes de restauration avant d'en avoir besoin.
Traiter les comptes clients comme une porte d'architecture
Shopify a déprécié les comptes clients hérités le 26 février 2026, les a rendus indisponibles pour les nouveaux magasins, et exige que les commerçants passent au dernier modèle de comptes clients, selon la documentation des comptes clients de Shopify. Ce n'est pas une migration cosmétique pour les applications qui touchent aux actions authentifiées des clients.
Si votre application prend en charge l'édition post-achat, les mises à jour d'expédition, les offres basées sur le compte ou l'authentification des clients, construisez par rapport à la surface actuelle des comptes clients. Vérifiez l'emplacement, le comportement d'installation, les permissions et les actions authentifiées dans l'expérience de compte la plus récente. Une application qui suppose toujours l'ancienne pile de comptes peut fonctionner dans une configuration de test étroite tout en échouant pour les commerçants utilisant le framework actuel.
Votre liste de contrôle de soumission devrait donc inclure :
- Clarté du produit : Expliquez le flux de travail exact du commerçant, les permissions requises et les étapes de configuration.
- Préparation à la confidentialité : Publiez une politique de confidentialité exacte et implémentez la gestion des demandes de données, de l'effacement des données et de la suppression des clients.
- Sécurité du cycle de vie : Testez le nettoyage lors de la désinstallation, l'authentification à la réinstallation, l'enregistrement des webhooks et la récupération de session.
- Compatibilité des comptes : Vérifiez chaque emplacement orienté client par rapport au dernier modèle de compte client.
- Transparence de la facturation : Documentez le comportement du plan, le flux d'approbation, l'annulation et les changements de droits.
- Matériel de support : Fournissez des captures d'écran, des instructions de configuration, des conseils de dépannage et un moyen de contacter le support.
- Surveillance opérationnelle : Suivez les travaux échoués, les signatures rejetées, les erreurs API, les incohérences d'état de facturation et les échecs d'installation.
Un paquet de soumission solide reflète un produit qui peut fonctionner sans intervention du développeur pour les actions ordinaires des commerçants. Les évaluateurs et les commerçants remarquent tous deux quand l'annonce promet un flux de travail simple mais que l'implémentation dépend de correctifs manuels cachés.
Mayra crée des outils post-achat Shopify pour les commerçants qui ont besoin d'édition de commandes de comptes clients, de déflexion d'annulation et d'upsells en un clic tout en gardant Shopify Admin comme système d'enregistrement. Si votre application ou votre flux de travail de magasin dépend du dernier modèle de comptes clients, de changements de commandes fiables ou d'opérations post-achat contrôlées, visitez Mayra Apps pour examiner l'approche disponible et les options de configuration.