
Hai un'idea promettente per un'app Shopify, un negozio di sviluppo e un progetto che funziona localmente. Poi i dettagli della piattaforma iniziano a contare: l'autenticazione deve avvenire nel momento giusto, l'interfaccia di amministrazione viene eseguita in un contesto incorporato, i webhook non possono bloccarsi su operazioni di database, e un flusso di lavoro post-acquisto potrebbe dipendere dall'architettura attuale dell'account cliente di Shopify. È qui che molti sviluppatori web altrimenti capaci perdono tempo.
Imparare come creare un'app Shopify significa progettare per il comportamento della piattaforma Shopify, non solo collegare un frontend React a un'API. Le decisioni che prendi prima del lancio, soprattutto riguardanti il tipo di app, gli account dei clienti, l'elaborazione degli eventi, i permessi e la fatturazione, determinano se i commercianti sperimentano un prodotto affidabile o un'altra integrazione fragile.
Indice
- Perché la creazione di un'app Shopify è diversa dalla creazione di un'app web regolare
- Scegliere tra app personalizzate e annunci pubblici sull'App Store
- Configurazione dell'ambiente di sviluppo e primo flusso di autenticazione
- Architettura webhook e integrazione della fatturazione in produzione
- Test, distribuzione e checklist di invio sull'App Store
Perché la creazione di un'app Shopify è diversa dalla creazione di un'app web regolare
Uno sviluppatore che proviene da React o Node.js spesso inizia con un piano familiare: creare percorsi, aggiungere un database, costruire un dashboard e collegare un'API. Quel piano funziona per un prodotto SaaS convenzionale. Diventa incompleto quando Shopify controlla il contesto del commerciante, il ciclo di vita dell'autenticazione, la cornice di amministrazione, il flusso di installazione e la consegna degli eventi.
Un'app Shopify incorporata non si comporta come un sito web indipendente in una scheda del browser. La sua interfaccia principale viene visualizzata all'interno dell'iframe dell'amministratore Shopify, quindi la navigazione, i reindirizzamenti, l'autenticazione e le azioni amministrative devono rispettare quel contesto. App Bridge fornisce il livello di comunicazione per le interazioni incorporate, mentre Polaris fornisce modelli di interfaccia che aiutano il prodotto a sembrare nativo di Shopify. La documentazione di Polaris e delle app incorporate di Shopify chiarisce inoltre che App Bridge e Polaris hanno considerazioni di versionamento indipendenti, quindi l'aggiornamento di uno non convalida automaticamente l'altro.
L'autenticazione è un altro limite. La tua app deve stabilire il flusso OAuth corretto o di token di sessione prima di eseguire operazioni di configurazione o amministrazione protette. Una modalità di errore comune è trattare la gestione dei token come una preoccupazione ordinaria del frontend, archiviare o trasmettere le credenziali manualmente, quindi scoprire che la reinstallazione, la navigazione dell'iframe o la scadenza della sessione interrompe l'esperienza.
La piattaforma possiede più del flusso di lavoro
I commercianti Shopify si aspettano che un'app rispetti lo stato di installazione, gli ambiti, l'identità del negozio, le autorizzazioni e il comportamento di disinstallazione. Un'applicazione indipendente può scegliere il proprio modello di account. Un'app Shopify deve riconciliare i propri record con gli eventi e le azioni originati dal negozio Shopify di un commerciante.
Quella differenza è particolarmente importante per i flussi di lavoro degli ordini. Un'app che consente a un acquirente autenticato di modificare un ordine ha bisogno di più di una schermata amministrativa e di una mutazione API. Deve adattarsi alla superficie dell'account rivolta al cliente, verificare chi può agire, applicare le regole di idoneità definite dal commerciante e preservare Shopify come sistema di registrazione. L'architettura descritta in questa guida al flusso di lavoro degli ordini Shopify è un utile esempio di perché le funzioni post-acquisto attraversano i limiti amministrativi, dei clienti, dell'evasione e finanziari.
Regola pratica: Tratta Shopify come una piattaforma con regole del ciclo di vita, non come un database con un negozio online allegato.
I webhook rafforzano quella distinzione. Shopify invia eventi in modo asincrono e l'app deve verificarli, riconoscerli, metterli in coda ed elaborarli in sicurezza. Se un gestore di richieste tenta di eseguire ogni scrittura nel database e operazione commerciale prima di rispondere, un problema di dipendenza temporaneo può trasformarsi in eventi persi o lavoro duplicato.
Il modello mentale corretto è un prodotto nativo della piattaforma con diverse superfici: UI amministrativo incorporato, esperienze autenticate dei clienti dove rilevante, operazioni API, elaborazione asincrona degli eventi, fatturazione, gestione della privacy e monitoraggio operativo. Costruisci quei limiti deliberatamente e il resto dell'implementazione diventerà molto più facile da comprendere.
Scelta tra app personalizzate e inserzioni pubbliche dell'app store
La prima decisione commerciale è se l'app serve un commerciante o un mercato. Un'app personalizzata è di solito il percorso sensato per un singolo negozio, un impegno agenzia o un flusso di lavoro interno. Un'app pubblica ha senso quando il problema è ripetibile tra i commercianti e la distribuzione tramite Shopify App Store fa parte del modello di business.
Questi percorsi condividono i fondamenti della piattaforma, ma creano obbligazioni di prodotto diverse. Un build personalizzato può concentrarsi strettamente sui processi, la forma dei dati e le preferenze operative di un singolo negozio. Un'inserzione pubblica deve gestire variazioni in temi, impostazioni, autorizzazioni, stati del piano, comportamento di reinstallazione, aspettative di supporto e onboarding dei commercianti.
L'ecosistema di Shopify è già affollato. Un rapporto indipendente Shopify App Store di giugno 2026 ha contato 23.538 app pubbliche attive, 981.772 recensioni totali, una valutazione media di 4,66 stelle e 2.001 nuovi lanci di app in quel mese. Lo stesso rapporto nota che un altro rapporto sull'ecosistema del 2026 descriveva un App Store che serve milioni di commercianti e installazioni di app attive in aumento di quasi 20% rispetto all'anno precedente. Queste cifre rendono il posizionamento e l'ingegneria dell'affidabilità parte dello sviluppo, non una decorazione post-lancio.
| Fattore | App personalizzata | App Store pubblico |
|---|---|---|
| Pubblico primario | Un commerciante o un client definito | Un ampio segmento di commercianti |
| Distribuzione | Installazione diretta o distribuzione controllata | Scoperta e inserzione su App Store |
| Ambito del prodotto | Personalizzato per flussi di lavoro noti | Progettato per variazione e self-service |
| Fatturazione | Può essere rinviata o gestita commercialmente | Necessita di un modello di fatturazione deliberato fin dall'inizio |
| Supporto | Relazione diretta con il client | Documentazione, onboarding e supporto su larga scala |
| Esposizione nelle recensioni | Percorso di revisione della piattaforma più limitato | Requisiti e processo di revisione dell'App Store |
| Architettura | Ottimizzata per un ambiente noto | Resiliente tra negozi e configurazioni |
Un'app personalizzata non è automaticamente più semplice. Se gestisce dati sensibili su clienti o ordini, ha ancora bisogno di un'autenticazione corretta, ambiti con privilegio minimo, elaborazione di webhook, pulizia della disinstallazione e controlli sulla privacy. Il vantaggio è che puoi fare ipotesi consapevoli sul commerciante invece di costruire ogni impostazione per un pubblico sconosciuto.
Un'app pubblica ha il compromesso opposto. Dedichi più sforzo all'onboarding, stati vuoti, recupero degli errori, fatturazione, documentazione, flussi di lavoro di supporto e compatibilità. In cambio, l'App Store può diventare un canale di distribuzione piuttosto che richiedere una conversazione di vendita per ogni installazione. Il percorso di installazione dell'app personalizzata è un riferimento utile quando il progetto è destinato a un singolo negozio piuttosto che alla distribuzione marketplace.
Decidi dal flusso di lavoro, non dalla tecnologia
Poni tre domande prima di strutturare:
- Chi ha il problema? Se la risposta è un commerciante, un'app personalizzata potrebbe essere il percorso più veloce. Se la risposta è una classe chiaramente definita di commercianti, convalida se il flusso di lavoro si ripete.
- Cosa deve variare? Le app pubbliche hanno bisogno di regole configurabili per autorizzazioni, idoneità, piani e integrazioni. Un'app personalizzata può codificare più del modello operativo noto.
La fatturazione è il punto che molti team rimandano in modo scorretto. Un'app pubblica che intende addebitare ai commercianti dovrebbe stabilire la sua logica di prezzo, gli stati del piano, il comportamento della prova gratuita, la gestione dell'annullamento e i controlli di accesso prima di lucidare l'elenco. Un'implementazione personalizzata può rinviare la monetizzazione, ma non dovrebbe rinviare il modello di diritti se l'app potrebbe diventare pubblica in seguito.
Configurazione dell'ambiente di sviluppo e del primo flusso di autenticazione
Inizia con un negozio di sviluppo Shopify e Shopify CLI. CLI scaffolda la struttura del progetto, connette la configurazione dell'app e offre un punto di partenza consapevole della piattaforma invece di forzarti ad assemblare ogni integrazione manualmente.
Il modello di progetto esatto può variare, ma la sequenza dovrebbe rimanere disciplinata:
- Crea l'app con Shopify CLI. Seleziona il framework e il linguaggio che il tuo team può utilizzare in produzione.
- Connetti un negozio di sviluppo. Usalo per l'installazione, le autorizzazioni, la navigazione incorporata e i dati rappresentativi.
- Esegui lo scaffold localmente. Conferma che l'app si carica nell'iframe dell'amministratore Shopify prima di aggiungere logica aziendale complessa.
- Ispeziona la configurazione di App Bridge generata. Lo scaffold aggiunge il bridge incorporato, quindi non sostituirlo con uno schema di passaggio di token improvvisato.
- Definisci solo gli ambiti di cui hai bisogno. Ogni ambito aumenta la superficie di fiducia e può influenzare la revisione e la fiducia del commerciante.
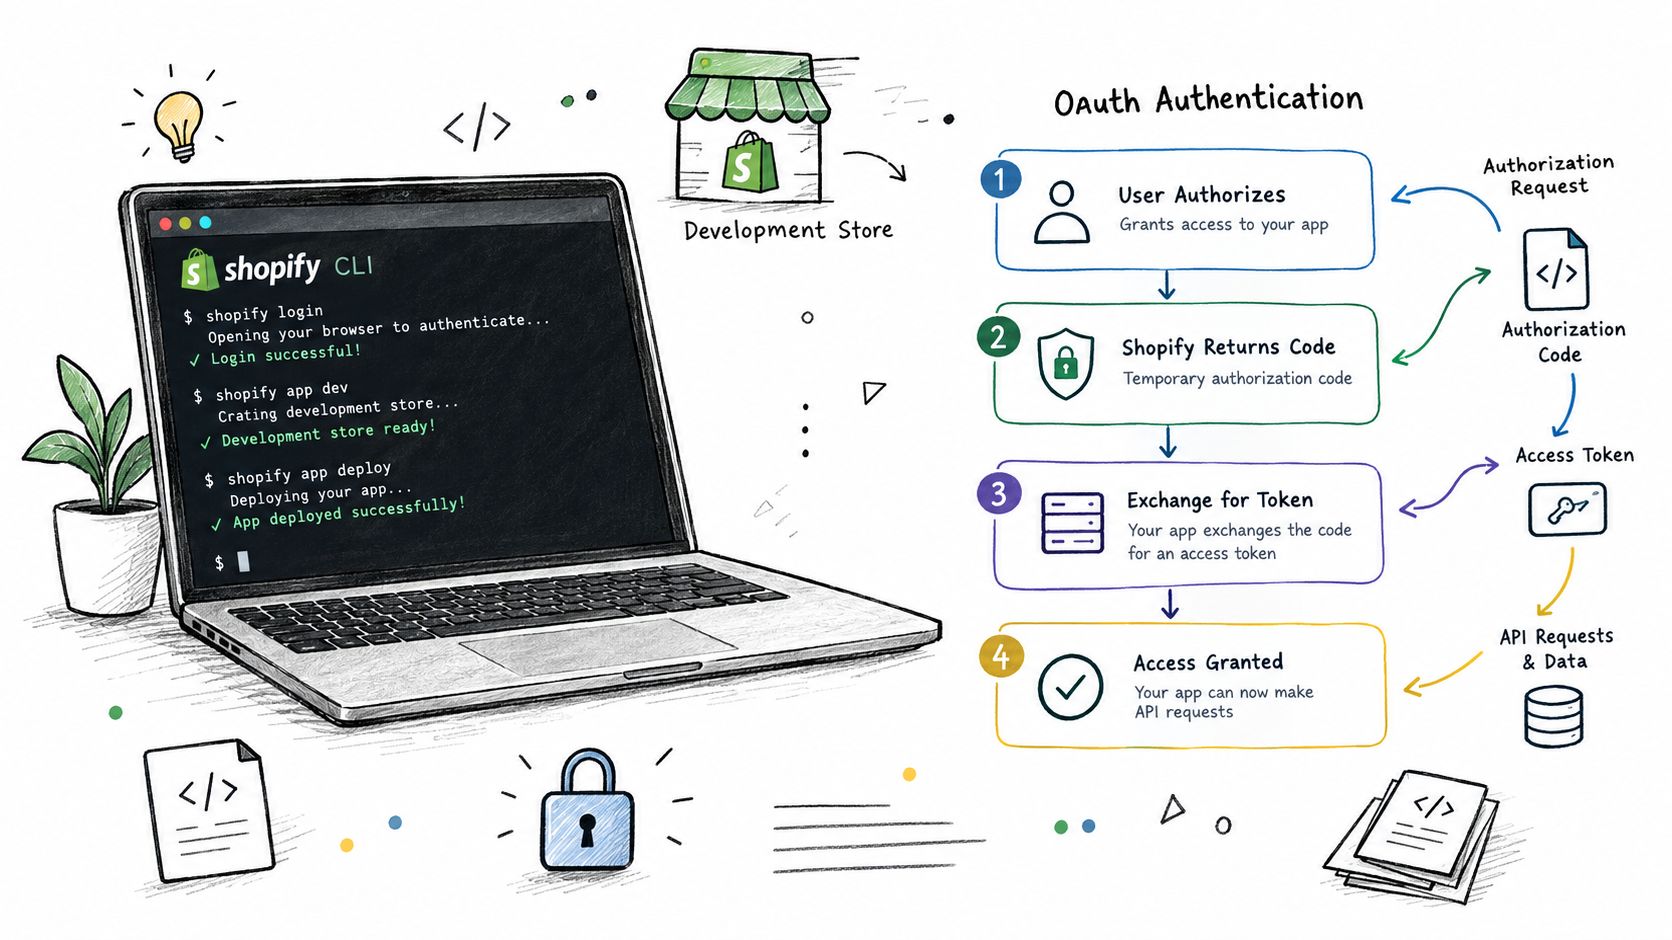
La guida su app incorporate e Polaris di Shopify enfatizza una relazione specifica tra i componenti. L'interfaccia utente principale viene visualizzata all'interno dell'iframe dell'amministrazione con App Bridge e Polaris, e la comunicazione dell'amministrazione dovrebbe utilizzare App Bridge piuttosto che una gestione personalizzata per le richieste dell'amministrazione incorporate. Ciò mantiene la navigazione e l'interazione della piattaforma allineate al contesto fornito da Shopify.
Metti l'autenticazione prima della configurazione dell'applicazione
La tua rotta di installazione dovrebbe stabilire il contesto del negozio e della sessione prima che l'app crei record dipendenti o inizi altri compiti di configurazione. OAuth dovrebbe verificarsi immediatamente prima di questi passaggi successivi, incluso dopo una reinstallazione. Se il tuo codice assume che un'installazione precedente abbia sempre lasciato una sessione valida, il test di reinstallazione esporrà l'errore.
Un flusso robusto in genere esegue le seguenti operazioni:
- Identifica il negozio e il contesto di installazione. Convalida la richiesta di installazione in arrivo ed evita di fidarti di valori del negozio arbitrari forniti dal client.
- Esegui OAuth o il flusso del token di sessione corrente. Scambia e verifica le credenziali attraverso il meccanismo supportato.
- Mantieni lo stato dell'installazione. Archivia l'identità del negozio, gli ambiti concessi, le informazioni di accesso e i timestamp in modo sicuro sul server.
- Registra i webhook richiesti. Fallo solo dopo che l'autenticazione ha esito positivo e rendi la registrazione ripetibile.
- Renderizza la superficie incorporata. Inizializza App Bridge e utilizza i modelli Polaris per l'interfaccia utente di amministrazione.
- Rivalida le sessioni sulle richieste protette. La scadenza e la reinstallazione sono eventi normali del ciclo di vita, non bug eccezionali.
Non inserire configurazioni di lunga durata nella prima richiesta del browser. Se la registrazione, la sincronizzazione dei dati o la migrazione richiedono tempo, mettili in coda dopo che l'installazione autenticata è stata registrata. Il commerciante dovrebbe vedere uno stato utile, non un iframe vuoto mentre il server attende un lavoro non correlato.
I team che hanno bisogno di capacità ingegneristiche extra possono anche valutare sviluppatori LATAM per il lavoro di implementazione o manutenzione. La domanda utile non è solo se qualcuno conosce React. Cerca esperienza con i cicli di vita dell'installazione di Shopify, la navigazione incorporata, gli ambiti API, l'affidabilità dei webhook e il supporto in produzione.
Mantieni App Bridge e Polaris indipendentemente sani
App Bridge non è versionato con Polaris. Fissa e rivedi quelle dipendenze indipendentemente, testa lo scaffold generato dopo gli aggiornamenti e verifica la navigazione iframe nell'effettiva amministrazione di Shopify piuttosto che affidarti solo a una scheda del browser normale.
Il primo traguardo non è un dashboard bellissimo. È un'app incorporata correttamente installata che si autentica, si carica in modo affidabile, effettua una richiesta di amministrazione consentita, gestisce una sessione mancante o scaduta e offre al commerciante un percorso di ripristino chiaro. Una volta che quella base funziona, lo sviluppo delle funzionalità smette di combattere con la piattaforma.
Architettura dei webhook e integrazione della fatturazione in produzione
Un'app Shopify diventa software di produzione quando riesce a sopravvivere agli eventi che arrivano al di fuori del browser. Gli ordini cambiano, i clienti aggiornano le informazioni, l'evasione progredisce, i negozi disinstallano le app e le richieste di privacy arrivano indipendentemente dalla schermata che il commerciante ha aperta.
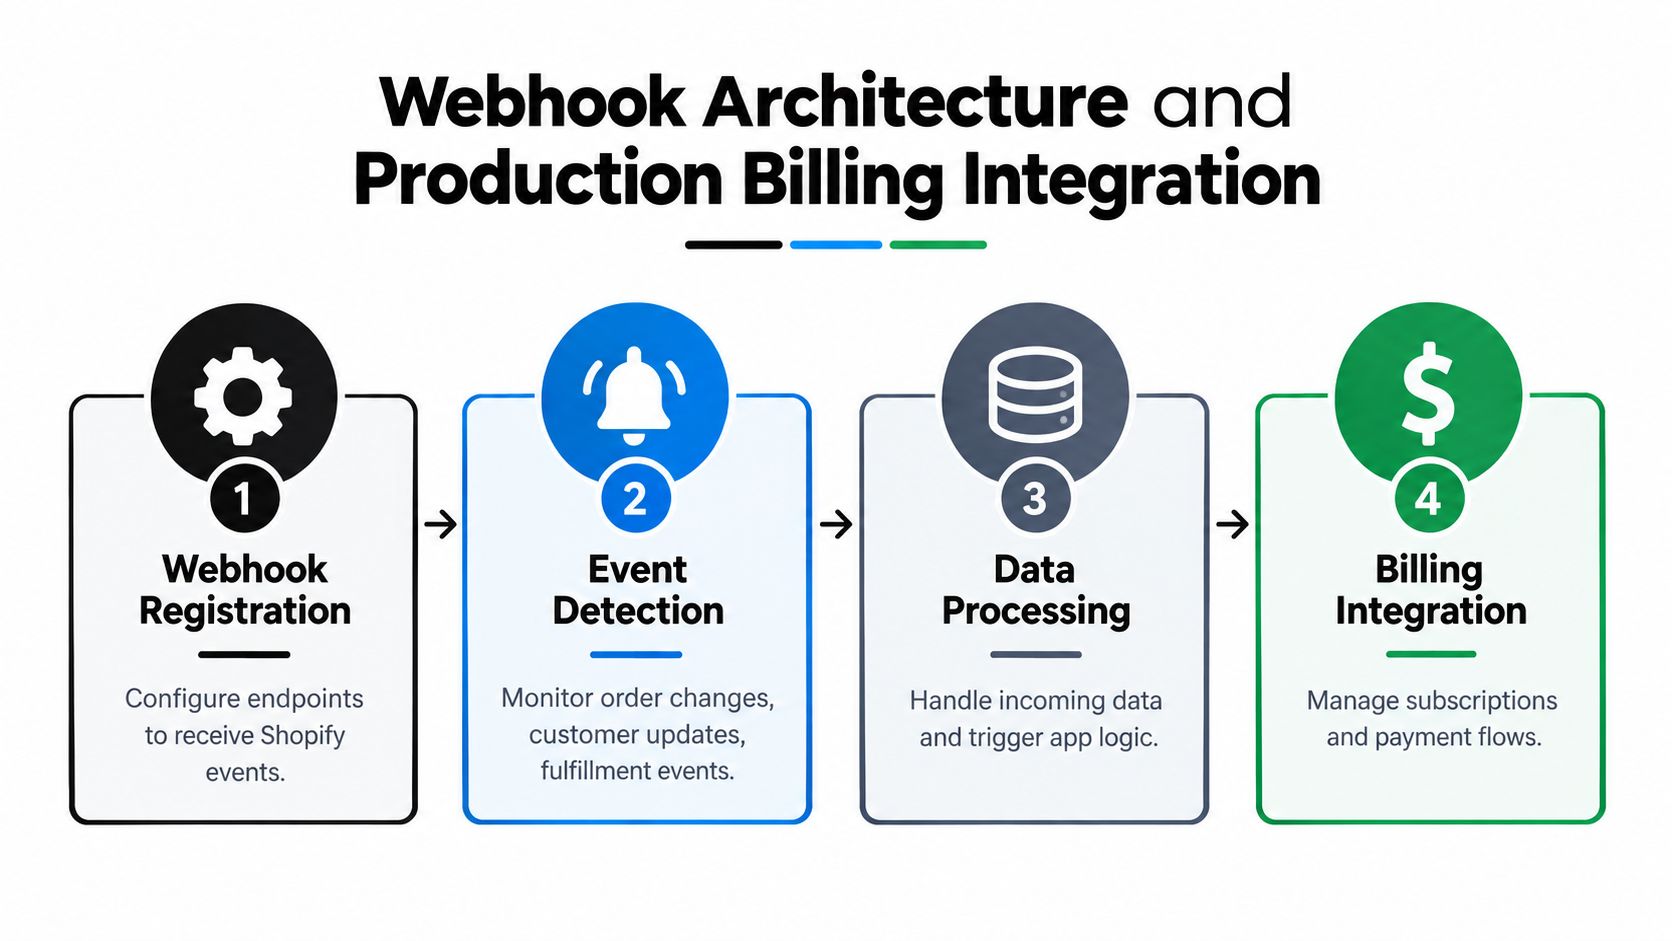
La documentazione di autenticazione e autorizzazione di Shopify descrive i webhook come un meccanismo di rilevamento dei cambiamenti e richiede l'accesso API autenticato. Per le richieste dell'Admin API, invia l'intestazione X-Shopify-Access-Token con il token di accesso appropriato. Per le consegne dei webhook, il gestore dovrebbe verificare la firma prima di accettare il payload come affidabile.
Rendi il percorso della richiesta piccolo
L'endpoint del webhook dovrebbe fare una piccola quantità di lavoro:
- Leggi il corpo della richiesta grezza necessario per la verifica della firma.
- Verifica la firma di consegna.
- Estrai l'ID del webhook e i metadati rilevanti.
- Verifica se quella consegna è già stata accettata.
- Metti l'evento in una coda duratura.
- Restituisci un riconoscimento rapidamente.
L'obiettivo operativo ampiamente utilizzato è rispondere in circa 200 millisecondi, rimanendo al di sotto della finestra di timeout webhook di 5 secondi di Shopify, come riassunto nella guida alla produzione collegata sopra. L'implementazione esatta può utilizzare una coda gestita, un processo worker o un sistema di job supportato da storage duratura. La proprietà importante è la separazione tra ricezione ed elaborazione aziendale.
La deduplicazione è importante perché i tentativi e le consegne ripetute possono accadere. Archivia l'ID del webhook o una chiave di idempotenza equivalente, quindi rendi il worker sicuro per essere eseguito nuovamente. Se l'elaborazione di un evento di ordine crea un record, aggiorna il record esistente quando la chiave esiste già invece di crearne un secondo.
Riconosci per primo, elabora secondo. Un endpoint veloce protegge l'intake degli eventi. Il worker protegge la logica aziendale.
Non eseguire scritture di database sincrone, chiamate API esterne, operazioni di inventario e calcoli complessi dentro il thread di richiesta. Questo design sembra semplice durante i test locali e diventa fragile quando una dipendenza si rallenta. Per i team che progettano endpoint di eventi su sistemi, la guida REST API e webhook di Formbricks offre utili pattern comparativi per firme, gestione della consegna e elaborazione asincrona.
La gestione GDPR appartiene allo stesso piano infrastrutturale. Shopify richiede handler webhook per richieste di dati, cancellazione dati e redazione di clienti per l'invio dell'app. Aggiungi pulizia disinstallazione, convalida dell'ambito e una chiara politica di conservazione dati all'implementazione piuttosto che trattare il lavoro sulla privacy come testo di elenco.
La fatturazione ha bisogno di una macchina a stati
La fatturazione non è solo una schermata di checkout. La tua app deve sapere se un commerciante ha un abbonamento attivo, ha accettato un addebito, ha annullato un piano, è entrato in uno stato di prova o è tornato dopo un flusso di approvazione interrotto.
Scegli il modello commerciale attorno al prodotto:
- Abbonamenti ricorrenti si adattano a funzionalità in corso come automazione, analitiche o strumenti operativi.
- Addebiti una tantum si adattano a una funzione discreta, implementazione o acquisto definito.
- Prezzi sensibili all'utilizzo richiedono un design di titolarità e misurazione accurato in modo che i commercianti capiscano cosa attiva un addebito.
Mantieni lo stato di fatturazione sul tuo server e rendi i controlli di accesso espliciti. L'interfaccia utente può mostrare una schermata di piano, ma il server deve decidere se un'operazione protetta è disponibile. Gestisci il reindirizzamento di approvazione, il pagamento rifiutato, l'annullamento, la reinstallazione e i percorsi di modifica del piano. Testa queste transizioni in un negozio di sviluppo prima di collegare la fatturazione al resto del tuo processo di lancio.
Per i prodotti post-acquisto, le mutazioni finanziarie richiedono protezioni aggiuntive. Un ordine modificato può richiedere una fattura extra o un rimborso, mentre l'evasione non deve procedere contro dati di ordine obsoleti. Un prodotto come Mayra Order Edit and Upsell illustra questa categoria di implementazione supportando le modifiche degli ordini dell'account cliente, regole di idoneità definite dal commerciante, aggiunte con un clic e la gestione delle fatture o dei rimborsi gestiti da Shopify. Il principio più ampio è mantenere i record di ordine e pagamento della piattaforma come autorevoli piuttosto che creare un libro mastro finanziario parallelo.
Elenco di controllo per test, distribuzione e invio all'App Store
Un'app locale che si carica correttamente dimostra molto poco. La fiducia in produzione deriva dal test degli eventi del ciclo di vita che non appaiono nel percorso felice: reinstallazione, rifiuto della fatturazione, perdita di una sessione, ricezione di un webhook duplicato, modifica di un ambito, disinstallazione e apertura di un flusso di lavoro rivolto al cliente rispetto a un ordine che non si qualifica più.
Utilizza un negozio di sviluppo come ambiente controllato, quindi verifica con stati realistici di catalogo, cliente, ordine ed evasione. Mantieni dati di test che esercitano autorizzazioni e casi limite, non solo il record pulito creato per la demo iniziale.
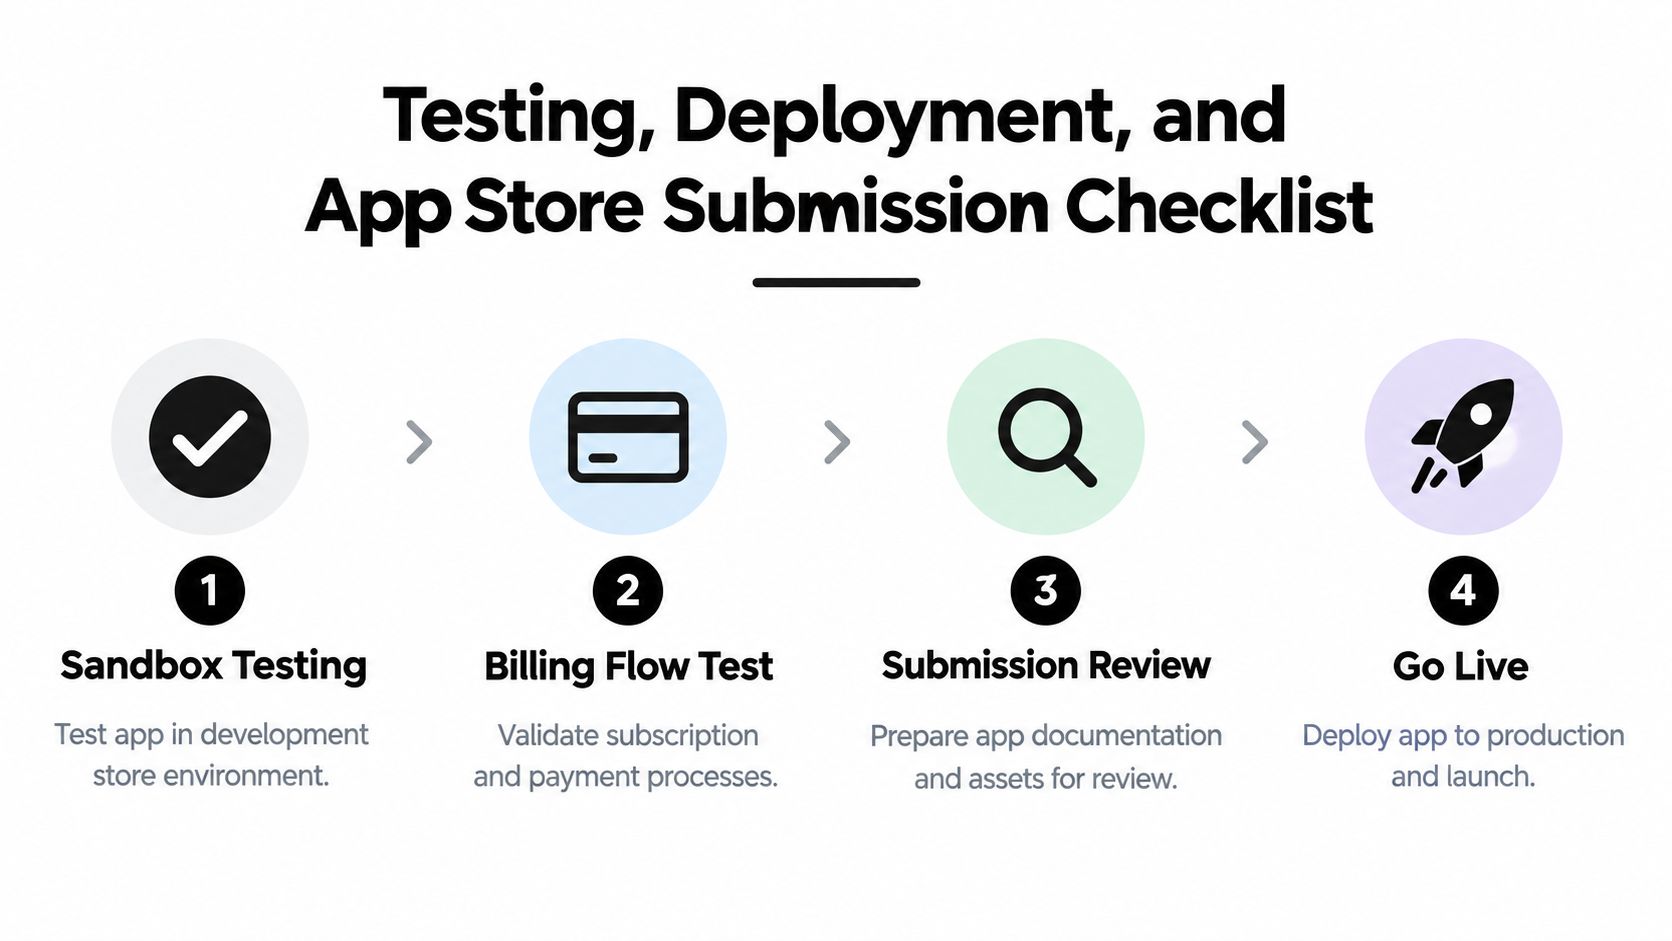
Un utile piano di test software per prodotti può aiutare a trasformare questi scenari in criteri di accettazione ripetibili. I test specifici di Shopify dovrebbero collegare ogni criterio a un'azione del commerciante, a un cambio di stato lato server e al percorso di ripristino previsto.
Verifica i guasti che i commercianti incontreranno effettivamente
- Installazione e reinstallazione: Conferma che una nuova installazione crea i record corretti, mentre una reinstallazione aggiorna l'autenticazione e non duplica la configurazione.
- Navigazione incorporata: Apri l'app dall'admin di Shopify e verifica reindirizzamenti, navigazione all'indietro, deep link e sessioni scadute all'interno dell'iframe.
- Autorizzazioni API: Rimuovi o modifica deliberatamente l'accesso, quindi verifica che l'app spieghi il problema invece di non riuscire con un errore del server opaco.
- Consegna webhook: Invia eventi validi, non validi, ripetuti, ritardati e fuori ordine. Verifica il rifiuto della firma, la deduplicazione, il comportamento della coda e la sicurezza dei tentativi.
- Transizioni di fatturazione: Verifica approvazione, rifiuto, cancellazione, modifiche del piano e rimozione dell'accesso. Un commerciante non dovrebbe mantenere la funzionalità a pagamento dopo che il server contrassegna il diritto come inattivo.
- Privacy e disinstallazione: Conferma che i gestori GDPR obbligatori rispondono correttamente e che la pulizia della disinstallazione rimuove o isola i dati coperti dalla tua politica.
La distribuzione può essere manuale tramite Shopify CLI mentre il prodotto è piccolo, ma un processo CI/CD ripetibile è più sicuro una volta coinvolti più persone o ambienti. Compila l'applicazione, esegui i test, applica le migrazioni deliberatamente, distribuisci artefatti immutabili e monitora la prima installazione dopo ogni rilascio. Mantieni la configurazione e i segreti al di fuori del repository e documenta i passaggi di rollback prima di averne bisogno.
Tratta gli account cliente come un cancello architetturale
Shopify ha dichiarato obsoleti gli account cliente legacy il 26 febbraio 2026, li ha resi non disponibili per i nuovi negozi e richiede ai commercianti di eseguire l'upgrade al modello di account cliente più recente, secondo la documentazione degli account cliente di Shopify. Questa non è una migrazione superficiale per le app che gestiscono azioni autenticate dei clienti.
Se la tua app supporta la modifica dopo l'acquisto, gli aggiornamenti di spedizione, le offerte basate sull'account o l'autenticazione dei clienti, crea la soluzione in base alla superficie di account cliente attuale. Verifica il posizionamento, il comportamento di installazione, i permessi e le azioni autenticate nell'ultima esperienza di account. Un'app che ancora presuppone lo stack di account precedente potrebbe funzionare in una configurazione di test ristretta mentre non riesce per i commercianti che utilizzano il framework attuale.
La tua lista di controllo di invio dovrebbe quindi includere:
- Chiarezza del prodotto: Spiega il flusso di lavoro esatto del commerciante, i permessi richiesti e i passaggi di configurazione.
- Prontezza alla privacy: Pubblica una politica sulla privacy accurata e implementa la gestione delle richieste di dati, dell'eliminazione dei dati e della redazione dei clienti.
- Sicurezza del ciclo di vita: Testa la pulizia della disinstallazione, l'autenticazione della reinstallazione, la registrazione del webhook e il ripristino della sessione.
- Compatibilità dell'account: Verifica ogni posizionamento rivolto ai clienti rispetto al modello di account cliente più recente.
- Trasparenza della fatturazione: Documenta il comportamento del piano, il flusso di approvazione, l'annullamento e i cambiamenti dei diritti.
- Materiali di supporto: Fornisci schermate, istruzioni di configurazione, guida alla risoluzione dei problemi e un modo per contattare il supporto.
- Monitoraggio operativo: Traccia i lavori non riusciti, le firme rifiutate, gli errori API, le mancate corrispondenze dello stato di fatturazione e gli errori di installazione.
Un pacchetto di invio forte riflette un prodotto che può operare senza intervento degli sviluppatori per le azioni ordinarie dei commercianti. I revisori e i commercianti notano quando l'elenco promette un flusso di lavoro semplice ma l'implementazione dipende da correzioni manuali nascoste.
Mayra crea strumenti post-acquisto Shopify per i commercianti che hanno bisogno di modifica degli ordini degli account cliente, deflazione dell'annullamento e upsell con un clic mantenendo Shopify Admin come sistema di registrazione. Se la tua app o il flusso di lavoro del negozio dipende dal modello di account cliente più recente, dai cambiamenti affidabili degli ordini o dalle operazioni post-acquisto controllate, visita Mayra per rivedere l'approccio disponibile e le opzioni di configurazione.