
Du hast eine vielversprechende Shopify-App-Idee, einen Development Store und ein Projekt, das lokal läuft. Dann beginnen die Plattformdetails wichtig zu werden: Authentifizierung muss zum richtigen Zeitpunkt stattfinden, die Admin-Benutzeroberfläche läuft in einem eingebetteten Kontext, Webhooks können nicht auf Datenbankarbeit warten, und ein Post-Purchase-Workflow kann von Shopifys aktueller Customer-Account-Architektur abhängen. Hier verschwenden viele ansonsten fähige Web-Entwickler ihre Zeit.
Das Lernen wie man eine Shopify-App baut bedeutet, für Shopifys Plattformverhalten zu gestalten, nicht nur ein React-Frontend mit einer API zu verbinden. Die Entscheidungen, die du vor dem Start triffst, besonders rund um App-Typ, Customer Accounts, Event-Verarbeitung, Berechtigungen und Abrechnung, bestimmen, ob Händler ein zuverlässiges Produkt oder eine weitere fragile Integration erleben.
Inhaltsverzeichnis
- Warum das Erstellen einer Shopify-App anders ist als das Erstellen einer regulären Web-App
- Wahl zwischen Custom Apps und öffentlichen App Store-Angeboten
- Einrichten deiner Entwicklungsumgebung und erstes Auth Flow
- Webhook-Architektur und Produktions-Abrechnung Integration
- Testen, Bereitstellung und App Store-Einreichungs-Checkliste
Warum das Erstellen einer Shopify-App anders ist als das Erstellen einer regulären Web-App
Ein Entwickler, der von React oder Node.js kommt, beginnt oft mit einem bekannten Plan: Erstelle Routes, füge eine Datenbank hinzu, baue ein Dashboard und verbinde eine API. Dieser Plan funktioniert für ein konventionelles SaaS-Produkt. Er wird unvollständig, wenn Shopify den Merchant-Kontext, den Authentifizierung-Lebenszyklus, den Admin-Frame, den Installationsprozess und die Event-Lieferung kontrolliert.
Eine eingebettete Shopify-App verhält sich nicht wie eine eigenständige Website in einem Browser-Tab. Ihre Hauptoberfläche wird in einem Shopify-Admin-iframe angezeigt, daher müssen Navigation, Umleitungen, Authentifizierung und Admin-Aktionen diesen Kontext beachten. App Bridge bietet die Kommunikationsschicht für eingebettete Interaktionen, während Polaris Oberflächenmuster bereitstellt, die dazu beitragen, dass sich das Produkt nativ in Shopify anfühlt. Die Polaris- und Dokumentation zu eingebetteten Apps von Shopify macht auch deutlich, dass App Bridge und Polaris unabhängige Versionierungsbedenken haben, sodass das Upgraden des einen nicht automatisch das andere validiert.
Authentifizierung ist eine weitere Grenze. Ihre App muss den korrekten OAuth- oder Session-Token-Flow etablieren, bevor Sie geschützte Setup- oder Admin-Arbeiten ausführen. Ein häufiger Fehlermodus ist es, die Token-Handhabung als gewöhnliches Frontend-Problem zu behandeln, Anmeldedaten manuell zu speichern oder zu übergeben und dann festzustellen, dass eine Neuinstallation, iframe-Navigation oder Sitzungsablauf das Erlebnis beeinträchtigt.
Die Plattform kontrolliert mehr des Workflows
Shopify-Händler erwarten, dass eine App den Installationsstatus, die Bereiche, die Store-Identität, die Berechtigungen und das Deinstallationsverhalten respektiert. Eine eigenständige Anwendung kann ihr eigenes Kontomodell wählen. Eine Shopify-App muss ihre eigenen Datensätze mit Ereignissen und Aktionen abgleichen, die sich in einem Shopify-Store eines Händlers ergeben.
Dieser Unterschied ist besonders wichtig für Bestellabläufe. Eine App, die es einem authentifizierten Käufer ermöglicht, eine Bestellung zu bearbeiten, benötigt mehr als einen Admin-Bildschirm und eine API-Mutation. Sie muss sich in die kundenorientierte Kontooberfläche einfügen, überprüfen, wer handeln kann, von Händlern definierte Berechtigung-Regeln durchsetzen und Shopify als System of Record beibehalten. Die in dieser Anleitung zum Shopify-Bestellworkflow beschriebene Architektur ist ein nützliches Beispiel dafür, warum Post-Purchase-Funktionen Admin-, Kunden-, Fulfillment- und Finanzbereiche übergreifend sind.
Praktische Regel: Behandeln Sie Shopify als Plattform mit Lifecycle-Regeln, nicht als Datenbank mit angehängtem Storefront.
Webhooks verstärken diesen Unterschied. Shopify sendet Ereignisse asynchron, und die App muss sie sicher überprüfen, bestätigen, in die Warteschlange einreihen und verarbeiten. Wenn ein Request-Handler versucht, jeden Datenbankschreibvorgang und jede Geschäftsvorgänge abzuschließen, bevor er antwortet, kann ein temporäres Abhängigkeitsproblem zu verpassten Ereignissen oder duplizierter Arbeit führen.
Das richtige mentale Modell ist ein plattformnahes Produkt mit mehreren Oberflächen: eingebettete Admin-UI, authentifizierte Kundenerlebnisse bei Bedarf, API-Vorgänge, asynchrone Ereignisverarbeitung, Abrechnung, Datenschutzbehandlung und operatives Monitoring. Erstellen Sie diese Grenzen absichtlich, und der Rest der Implementierung wird viel leichter nachvollziehbar.
Wahl zwischen benutzerdefinierten Apps und öffentlichen App-Store-Einträgen
Die erste geschäftliche Entscheidung ist, ob die App einem Händler oder einem Markt dient. Eine benutzerdefinierte App ist normalerweise der sinnvolle Weg für einen einzelnen Store, ein Agentur-Engagement oder einen internen Workflow. Eine öffentliche App macht Sinn, wenn das Problem über Händler hinweg wiederholbar ist und die Verteilung über den Shopify App Store Teil des Geschäftsmodells ist.
Diese Pfade teilen Plattformgrundlagen, führen aber zu unterschiedlichen Produktverpflichtungen. Ein Custom Build kann sich eng auf die Prozesse, die Datenstruktur und betrieblichen Vorlieben eines Shops konzentrieren. Ein öffentliches Listing muss mit Variationen in Themes, Einstellungen, Berechtigungen, Planstatus, Neuinstallationsverhalten, Supporterwartungen und Merchant Onboarding umgehen.
Das Shopify-Ökosystem ist bereits überfüllt. Ein unabhängiger Bericht zum Shopify App Store von Juni 2026 zählte 23.538 Live-Apps, 981.772 Gesamtbewertungen, eine durchschnittliche Bewertung von 4,66 Sternen und 2.001 neue App-Launches in diesem Monat. Derselbe Bericht vermerkt, dass ein weiterer Ecosystem-Bericht von 2026 einen App Store beschrieb, der Millionen von Merchants bedient, und aktive App-Installationen stiegen fast um 20% gegenüber dem Vorjahr. Diese Zahlen machen Positionierung und Zuverlässigkeitstechnik zu einem Teil der Entwicklung, nicht zu einer Dekoration nach dem Launch.
| Faktor | Custom App | Public App Store |
|---|---|---|
| Primäres Publikum | Ein Merchant oder ein definierter Client | Ein breites Merchant-Segment |
| Verteilung | Direkte Installation oder kontrollierte Bereitstellung | App Store-Entdeckung und Listing |
| Produktumfang | Auf bekannte Workflows zugeschnitten | Für Variation und Self-Service konzipiert |
| Abrechnung | Kann aufgeschoben oder kommerziell gehandhabt werden | Benötigt ein bewusstes Abrechnungsmodell von Anfang an |
| Support | Direkte Beziehung zum Client | Dokumentation, Onboarding und Support in großem Maßstab |
| Review-Exposition | Mehr begrenzter Plattform-Review-Pfad | App Store-Anforderungen und Review-Prozess |
| Architektur | Optimiert für eine bekannte Umgebung | Resilient über Stores und Konfigurationen hinweg |
Eine Custom App ist nicht automatisch einfacher. Wenn sie sensitive Kunden- oder Bestelldaten verarbeitet, benötigt sie immer noch solide Authentifizierung, Least-Privilege-Scopes, Webhook-Verarbeitung, Bereinigung bei Deinstallation und Datenschutzkontrollen. Der Vorteil ist, dass Sie informierte Annahmen über den Merchant treffen können, anstatt jede Einstellung für ein unbekanntes Publikum zu erstellen.
Eine öffentliche App hat den gegenteiligen Trade-off. Sie investieren mehr Aufwand in Onboarding, leere Zustände, Fehlerbehandlung, Abrechnung, Dokumentation, Support-Workflows und Kompatibilität. Im Gegenzug kann der App Store ein Verteilungskanal werden, anstatt dass jede Installation ein Verkaufsgespräch erfordert. Der Custom App-Installationspfad ist eine nützliche Referenz, wenn das Projekt für einen Shop anstatt für die Marketplace-Verteilung gedacht ist.
Entscheidung vom Workflow, nicht von der Technologie
Stellen Sie drei Fragen, bevor Sie das Gerüst aufbauen:
- Wer hat das Problem? Wenn die Antwort ein Merchant ist, kann eine Custom App der schnellste Weg sein. Wenn die Antwort eine klar definierte Klasse von Merchants ist, überprüfen Sie, ob sich der Workflow wiederholt.
- Was muss variabel sein? Öffentliche Apps benötigen konfigurierbare Regeln für Berechtigungen, Berechtigung, Pläne und Integrationen. Eine Custom App kann mehr des bekannten Betriebsmodells codieren.
Abrechnung ist der Punkt, den viele Teams fälschlicherweise aufschieben. Eine öffentliche App, die Händler berechnen möchte, sollte ihre Preislogik, Plantzustände, Testverhalten, Kündigungsbehandlung und Zugriffskontrolle etablieren, bevor sie das Listing poliert. Eine benutzerdefinierte Implementierung kann die Monetarisierung aufschieben, sollte aber das Anspruchsmodell nicht aufschieben, falls die App später öffentlich werden kann.
Einrichten Ihrer Entwicklungsumgebung und des ersten Auth-Flows
Beginnen Sie mit einem Shopify-Entwicklungsspeicher und Shopify CLI. Die CLI erstellt die Projektstruktur, verbindet die App-Konfiguration und gibt der Implementierung einen plattformbewussten Startpunkt, anstatt Sie zu zwingen, jede Integration manuell zusammenzusetzen.
Die genaue Projektvorlage kann variieren, aber die Reihenfolge sollte diszipliniert bleiben:
- Erstellen Sie die App mit Shopify CLI. Wählen Sie das Framework und die Sprache aus, die Ihr Team in der Produktion verwenden kann.
- Verbinden Sie einen Entwicklungsspeicher. Verwenden Sie ihn für Installation, Berechtigungen, eingebettete Navigation und repräsentative Daten.
- Führen Sie das Scaffold lokal aus. Bestätigen Sie, dass die App im Shopify Admin-iframe geladen wird, bevor Sie komplexe Geschäftslogik hinzufügen.
- Überprüfen Sie das generierte App Bridge-Setup. Das Scaffold fügt die eingebettete Bridge hinzu, ersetzen Sie sie also nicht durch ein improvisiertes Token-Weitergabeschema.
- Definieren Sie nur die Bereiche, die Sie benötigen. Jeder Bereich erhöht die Vertrauensoberfläche und kann die Überprüfung und das Vertrauen der Händler beeinflussen.
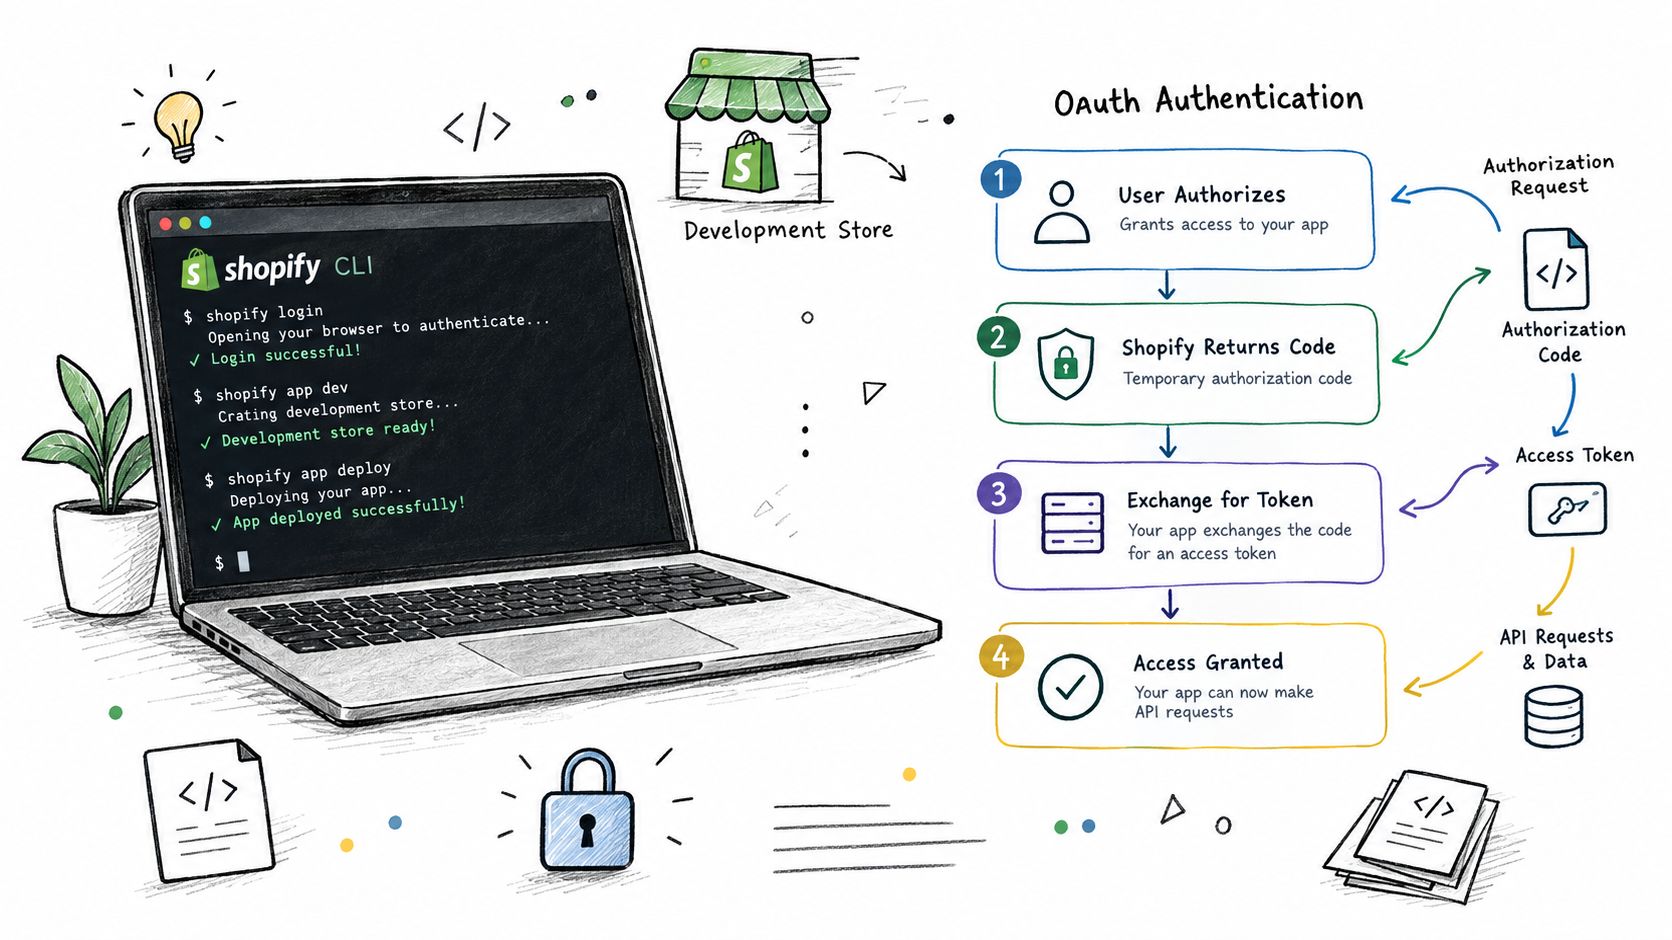
Shopifys eingebettete App- und Polaris-Anleitung betont eine spezifische Beziehung zwischen den Teilen. Die Haupt-UI wird im Admin-iframe mit App Bridge und Polaris gerendert, und die Admin-Kommunikation sollte App Bridge verwenden, anstatt benutzerdefinierte Behandlungen für eingebettete Admin-Anfragen zu verwenden. Dies hält Navigation und Plattforminteraktion mit dem Kontext abgestimmt, den Shopify bietet.
Authentifizierung vor der Anwendungseinrichtung durchführen
Ihre Installationsroute sollte den Speicher- und Sitzungskontext etablieren, bevor die App abhängige Datensätze erstellt oder andere Setupaufgaben startet. OAuth sollte unmittelbar vor diesen späteren Schritten erfolgen, einschließlich nach einer Neuinstallation. Wenn Ihr Code davon ausgeht, dass eine vorherige Installation immer eine gültige Sitzung hinterlassen hat, wird das Neuinstallations-Test den Fehler aufdecken.
Ein robuster Flow macht normalerweise Folgendes:
- Identifizieren Sie den Shop- und Installationskontext. Validieren Sie die eingehende Installationsanfrage und vermeiden Sie, beliebige vom Client bereitgestellte Speicherwerte zu vertrauen.
- Führen Sie OAuth oder den aktuellen Session-Token-Flow aus. Tauschen Sie Anmeldedaten über den unterstützten Mechanismus aus und überprüfen Sie sie.
- Speichern Sie den Installationsstatus. Speichern Sie die Shop-Identität, gewährte Bereiche, Zugriffsinformationen und Zeitstempel sicher auf dem Server.
- Registrieren Sie erforderliche Webhooks. Tun Sie dies nur nach erfolgreicher Authentifizierung und machen Sie die Registrierung wiederholbar.
- Rendern Sie die eingebettete Oberfläche. Initialisieren Sie App Bridge und verwenden Sie Polaris-Muster für die Admin-Benutzeroberfläche.
- Validieren Sie Sitzungen bei geschützten Anfragen erneut. Ablauf und Neuinstallation sind normale Lebenszyklusereignisse, keine außergewöhnlichen Fehler.
Platzieren Sie langfristige Setups nicht in der ersten Browser-Anfrage. Wenn Registrierung, Datensynchronisierung oder Migration Zeit benötigt, stellen Sie es in die Warteschlange, nachdem die authentifizierte Installation aufgezeichnet wurde. Der Händler sollte einen nützlichen Zustand sehen, nicht einen leeren iframe, während der Server auf unzusammenhängende Arbeiten wartet.
Teams, die zusätzliche technische Kapazität benötigen, können auch LATAM-Entwickler für Implementierungs- oder Wartungsarbeiten bewerten. Die hilfreiche Frage ist nicht nur, ob jemand React kennt. Suchen Sie nach Erfahrung mit Shopify-Installationslebenszyklen, eingebetteter Navigation, API-Bereichen, Webhook-Zuverlässigkeit und Production Support.
Halten Sie App Bridge und Polaris unabhängig voneinander gesund
App Bridge wird nicht mit Polaris versioniert. Pinnen und überprüfen Sie diese Abhängigkeiten unabhängig, testen Sie das generierte Gerüst nach Upgrades und überprüfen Sie die iframe-Navigation im tatsächlichen Shopify Admin, anstatt sich nur auf einen normalen Browser-Tab zu verlassen.
Der erste Meilenstein ist kein schönes Dashboard. Es ist eine korrekt installierte eingebettete App, die authentifiziert, zuverlässig lädt, eine genehmigte Admin-Anfrage durchführt, eine fehlende oder abgelaufene Sitzung verarbeitet und dem Händler einen klaren Wiederherstellungspfad bietet. Sobald diese Grundlage funktioniert, hört die Funktionsentwicklung auf, gegen die Plattform zu kämpfen.
Webhook-Architektur und Production-Billing-Integration
Eine Shopify-App wird zur Production-Software, wenn sie Ereignisse überstehen kann, die außerhalb des Browsers ankommen. Bestellungen ändern sich, Kunden aktualisieren Informationen, die Erfüllung macht Fortschritte, Shops deinstallieren Apps und Datenschutzanfragen kommen unabhängig vom Bildschirm an, den der Händler gerade offen hat.
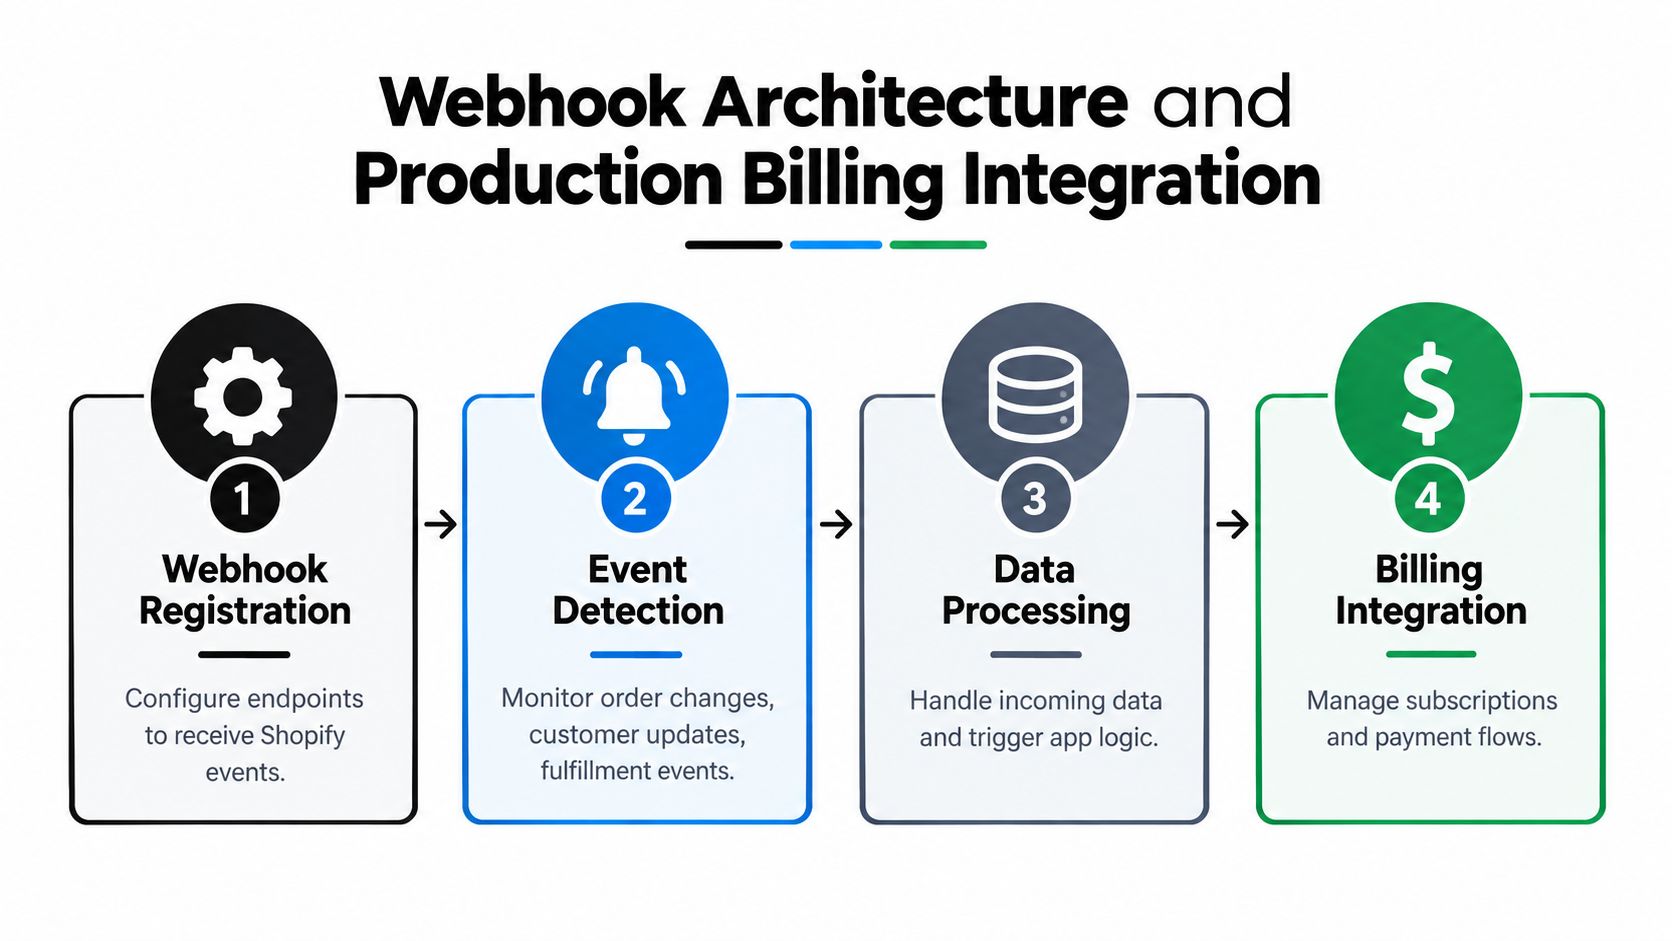
Shopifys Dokumentation zu Authentifizierung und Autorisierung beschreibt Webhooks als Änderungserkennungsmechanismus und erfordert authentifizierten API-Zugriff. Senden Sie für Admin API-Anfragen den Header X-Shopify-Access-Token mit dem entsprechenden Zugrifftoken. Für Webhook-Lieferungen sollte der Handler die Signatur überprüfen, bevor die Nutzlast als vertrauenswürdig akzeptiert wird.
Machen Sie den Anfragepfad klein
Der Webhook-Endpunkt sollte eine kleine Menge Arbeit durchführen:
- Lesen Sie den Raw-Anfragekörper, der für die Signaturüberprüfung erforderlich ist.
- Überprüfen Sie die Liefersignatur.
- Extrahieren Sie die Webhook-ID und relevante Metadaten.
- Prüfen Sie, ob diese Lieferung bereits akzeptiert wurde.
- Platzieren Sie das Ereignis in einer dauerhaften Warteschlange.
- Geben Sie schnell eine Bestätigung zurück.
Das weit verbreitete Betriebsziel ist eine Antwort in etwa 200 Millisekunden, während die 5-Sekunden-Webhook-Timeout-Fenster von Shopify eingehalten wird, wie in der oben verlinkten Produktionsleitlinie zusammengefasst. Die genaue Implementierung kann eine verwaltete Warteschlange, einen Worker-Prozess oder ein Jobsystem mit dauerhaftem Speicher verwenden. Die wichtige Eigenschaft ist die Trennung zwischen Eingang und geschäftlicher Verarbeitung.
Deduplizierung ist wichtig, da Wiederholungen und wiederholte Lieferungen vorkommen können. Speichern Sie die Webhook-ID oder einen gleichwertigen Idempotenzschlüssel, und machen Sie den Worker dann sicher, um erneut ausgeführt zu werden. Wenn die Verarbeitung eines Bestellereignisses einen Datensatz erstellt, aktualisieren Sie den vorhandenen Datensatz, wenn der Schlüssel bereits vorhanden ist, anstatt einen zweiten zu erstellen.
Bestätigen Sie zuerst, verarbeiten Sie später. Ein schneller Endpunkt schützt die Ereignisaufnahme. Der Worker schützt die Geschäftslogik.
Führen Sie keine synchronen Datenbankschreibvorgänge, externen API-Aufrufe, Bestandsarbeiten und komplexe Berechnungen im Request-Thread durch. Dieses Design wirkt während lokaler Tests unkompliziert und wird fragil, wenn eine Abhängigkeit verlangsamt wird. Für Teams, die Event-Endpunkte über Systeme hinweg gestalten, bietet der Formbricks REST API- und Webhook-Leitfaden nützliche vergleichende Muster für Signaturen, Lieferbehandlung und asynchrone Verarbeitung.
Die GDPR-Behandlung gehört in denselben Infrastrukturplan. Shopify erfordert Webhook-Handler für Datenabruf, Datenlöschung und Kundenschwärzung für die App-Einreichung. Fügen Sie Deinstallations-Cleanup, Scope-Validierung und eine klare Datenspeicherungsrichtlinie zur Implementierung hinzu, anstatt Datenschutzarbeit als Listenkopie zu behandeln.
Die Abrechnung benötigt eine Zustandsmaschine
Die Abrechnung ist nicht nur ein Checkout-Bildschirm. Ihre App muss wissen, ob ein Händler ein aktives Abonnement hat, eine Gebühr akzeptiert hat, einen Plan storniert hat, einen Probezustand eingegeben hat oder nach einem unterbrochenen Genehmigungsflow zurückgekehrt ist.
Wählen Sie das Geschäftsmodell rund um das Produkt:
- Wiederkehrende Abonnements passen zu laufenden Funktionen wie Automatisierung, Analytik oder betrieblichen Tools.
- Einmalige Gebühren passen zu einer diskreten Funktion, Implementierung oder einem definierten Kauf.
- Nutzungssensitive Preisgestaltung erfordert sorgfältige Berechtigung und Messung, damit Händler verstehen, was eine Gebühr auslöst.
Bewahren Sie den Abrechnungsstatus auf Ihrem Server auf und machen Sie Zugriffsprüfungen explizit. Die Benutzeroberfläche kann einen Plan-Bildschirm anzeigen, aber der Server muss entscheiden, ob ein geschützter Vorgang verfügbar ist. Behandeln Sie die Genehmigungsumleitung, die abgelehnte Zahlung, die Stornierung, die Neuinstallation und die Planänderungspfade. Testen Sie diese Übergänge in einem Entwicklungsspeicher, bevor Sie die Abrechnung mit dem Rest Ihres Launch-Prozesses verbinden.
Bei Produkten nach dem Kauf verdienen finanzielle Mutationen zusätzliche Schutzmaßnahmen. Eine Bestellbearbeitung kann eine zusätzliche Rechnung oder eine Rückerstattung erfordern, während die Erfüllung nicht gegen veraltete Bestelldaten fortfahren darf. Ein Produkt wie Mayra Order Edit and Upsell veranschaulicht diese Implementierungskategorie durch die Unterstützung von Kundenkontobestellungsbearbeitungen, von Händlern definierten Berechtigung-Regeln, Ein-Klick-Ergänzungen und von Shopify verwalteter Rechnungs- oder Rückerstattungsabwicklung. Das breitere Prinzip besteht darin, die Bestell- und Zahlungsaufzeichnungen der Plattform als maßgeblich zu behandeln, anstatt ein paralleles Finanzbuch zu erstellen.
Checkliste für Tests, Bereitstellung und App-Store-Einreichung
Eine lokale App, die erfolgreich geladen wird, beweist sehr wenig. Vertrauen in die Produktion ergibt sich aus dem Testen der Lebenszyklusereignisse, die nicht im idealen Fall erscheinen: Neuinstallation, Ablehnung der Abrechnung, Sitzungsverlust, Empfang eines doppelten Webhooks, Änderung eines Bereichs, Deinstallation und Öffnen eines kundenseitigen Workflows gegen eine Bestellung, die nicht mehr qualifiziert ist.
Verwenden Sie einen Entwicklungsspeicher als kontrollierte Umgebung und testen Sie dann mit realistischen Katalog-, Kunden-, Bestell- und Erfüllungszuständen. Bewahren Sie Testdaten auf, die Berechtigungen und Grenzfälle berücksichtigen, nicht nur den sauberen Datensatz, der für die ursprüngliche Demo erstellt wurde.
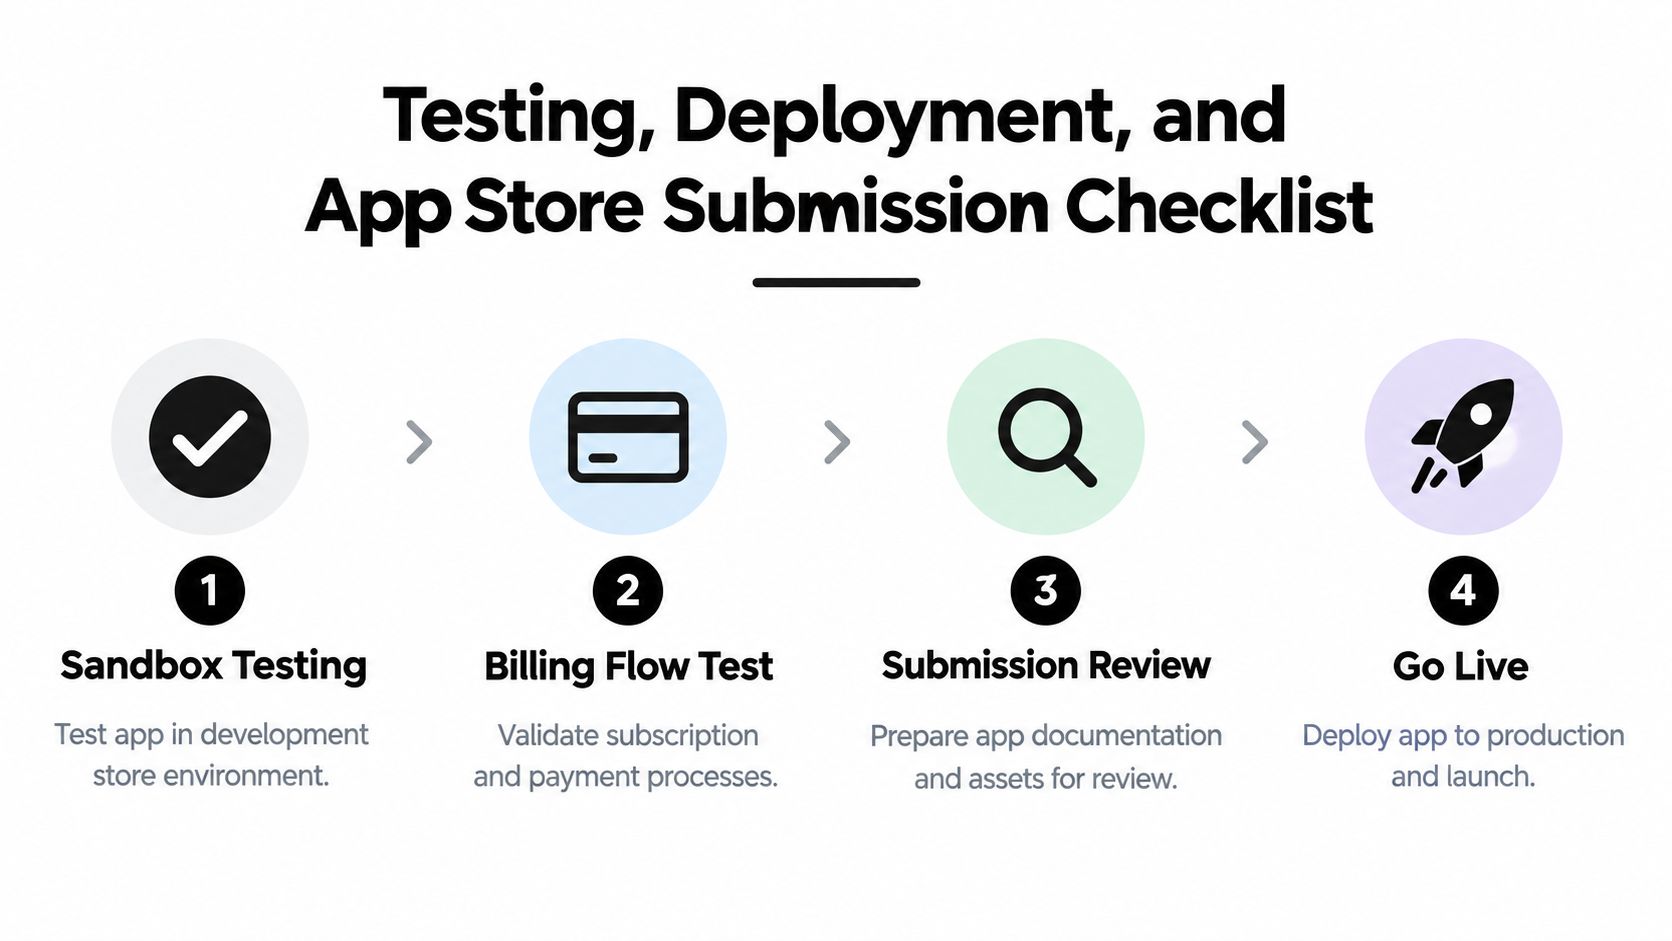
Ein nützlicher Softwaretest-Plan für Produkte kann helfen, diese Szenarien in wiederholbare Akzeptanzkriterien umzuwandeln. Shopify-spezifische Tests sollten jedes Kriterium mit einer Handlung eines Händlers, einer serverseitigen Zustandsänderung und dem erwarteten Wiederherstellungspfad verbinden.
Testen Sie die Fehler, die Händler tatsächlich antreffen werden
- Installation und Neuinstallation: Bestätigen Sie, dass eine Neuinstallation die richtigen Datensätze erstellt, während eine Neuinstallation die Authentifizierung aktualisiert und keine Konfiguration dupliziert.
- Eingebettete Navigation: Öffnen Sie die App vom Shopify-Administrator aus und testen Sie Weiterleitungen, Rücknavigation, tiefe Links und abgelaufene Sitzungen im iFrame.
- API-Berechtigungen: Entfernen oder ändern Sie absichtlich den Zugriff und überprüfen Sie, dass die App das Problem erklärt, anstatt mit einem undurchsichtigen Serverfehler zu fehlschlagen.
- Webhook-Lieferung: Senden Sie gültige, ungültige, wiederholte, verzögerte und falsch sortierte Ereignisse. Überprüfen Sie die Signatur-Ablehnung, Deduplizierung, Warteschlangen-Verhalten und Wiederholungssicherheit.
- Abrechnungsübergänge: Testen Sie Genehmigung, Ablehnung, Stornierung, Planänderungen und Zugriffsentfernung. Ein Händler sollte keine bezahlten Funktionen behalten, nachdem der Server die Berechtigung als inaktiv gekennzeichnet hat.
- Datenschutz und Deinstallation: Bestätigen Sie, dass erforderliche GDPR-Handler korrekt antworten und dass die Deinstallations-Bereinigung die Daten entfernt oder isoliert, die Ihre Richtlinie abdeckt.
Die Bereitstellung kann während der Produktentwicklung manuell über Shopify CLI erfolgen, aber ein wiederholbarer CI/CD-Prozess ist sicherer, wenn mehrere Personen oder Umgebungen beteiligt sind. Erstellen Sie die Anwendung, führen Sie Tests durch, wenden Sie Migrationen bewusst an, stellen Sie unveränderbare Artefakte bereit und überwachen Sie die erste Installation nach jeder Veröffentlichung. Halten Sie Konfiguration und Geheimnisse außerhalb des Repositorys und dokumentieren Sie Rollback-Schritte, bevor Sie sie benötigen.
Behandeln Sie Kundenkonten als Architektur-Gate
Shopify hat Legacy-Kundenkonten am 26. Februar 2026 eingestellt, machte sie für neue Geschäfte nicht verfügbar und verlangt von Händlern, auf das neueste Kundenkonto-Modell zu aktualisieren, gemäß Shopifys Dokumentation zu Kundenkonten. Dies ist keine oberflächliche Migration für Apps, die authentifizierte Kundenaktionen betreffen.
Wenn Ihre App Post-Purchase-Bearbeitung, Versandaktualisierungen, kontobasierte Angebote oder Kundenauthentifizierung unterstützt, erstellen Sie diese gegen die aktuelle Kundenkonto-Oberfläche. Überprüfen Sie Platzierung, Installationsverhalten, Berechtigungen und authentifizierte Aktionen in der neuesten Kontobenutzung. Eine App, die immer noch vom alten Konto-Stack ausgeht, funktioniert möglicherweise in einer engen Test-Einrichtung, schlägt aber für Händler fehl, die das aktuelle Framework verwenden.
Ihre Einreichungs-Checkliste sollte daher folgendes enthalten:
- Produktklarheit: Erklären Sie den genauen Händler-Workflow, erforderliche Berechtigungen und Setup-Schritte.
- Datenschutz-Bereitschaft: Veröffentlichen Sie eine genaue Datenschutzrichtlinie und implementieren Sie Datenanfrage-, Datenlöschungs- und Kundenredaktionshandling.
- Lebenszyklussicherheit: Testen Sie Deinstallations-Cleanup, Neuinstallations-Authentifizierung, Webhook-Registrierung und Sitzungswiederherstellung.
- Kontokompatibilität: Überprüfen Sie jede kundenorientierte Platzierung gegen das neueste Kundenkonto-Modell.
- Abrechnungstransparenz: Dokumentieren Sie Planverhalten, Genehmigungsfluss, Kündigung und Anspruchsänderungen.
- Support-Materialien: Stellen Sie Screenshots, Setup-Anweisungen, Fehlerbehebungsleitfaden und einen Kontaktweg zu Support bereit.
- Betriebsüberwachung: Verfolgen Sie fehlgeschlagene Jobs, abgelehnte Signaturen, API-Fehler, Abrechnungszustand-Unstimmigkeiten und Installationsfehler.
Ein starkes Einreichungspaket spiegelt ein Produkt wider, das ohne Entwicklerintervention für gewöhnliche Händleraktionen funktioniert. Reviewer und Händler bemerken gleichermaßen, wenn das Listing einen einfachen Workflow verspricht, aber die Implementierung von versteckten manuellen Fixes abhängt.
Mayra Apps erstellt Shopify Post-Purchase-Tools für Händler, die Kundenkonto-Bestellbearbeitung, Stornierungsablenkung und One-Click-Upsells benötigen, während Shopify Admin das System of Record bleibt. Wenn Ihre App oder Ihr Store-Workflow vom neuesten Kundenkonto-Modell, zuverlässigen Bestelländerungen oder kontrollierten Post-Purchase-Operationen abhängt, besuchen Sie Mayra Apps, um den verfügbaren Ansatz und Setup-Optionen zu überprüfen.