
Tienes una idea prometedora de aplicación Shopify, una tienda de desarrollo y un proyecto que se renderiza localmente. Luego los detalles de la plataforma comienzan a importar: la autenticación debe ocurrir en el punto correcto, la interfaz de usuario del administrador se ejecuta dentro de un contexto incrustado, los webhooks no pueden bloquear el trabajo de la base de datos, y un flujo de compra posterior puede depender de la arquitectura actual de cuentas de clientes de Shopify. Ahí es donde muchos desarrolladores web, por lo demás capaces, pierden tiempo.
Aprender cómo construir una aplicación Shopify significa diseñar para el comportamiento de la plataforma de Shopify, no solo conectar un frontend de React a una API. Las decisiones que tomes antes del lanzamiento, especialmente en torno al tipo de aplicación, cuentas de clientes, procesamiento de eventos, permisos y facturación, determinan si los comerciantes experimentan un producto confiable u otra integración frágil.
Tabla de contenidos
- Por qué construir una aplicación Shopify es diferente a construir una aplicación web regular
- Elegir entre aplicaciones personalizadas y listados públicos de la tienda de aplicaciones
- Configuración de tu entorno de desarrollo y primer flujo de autenticación
- Arquitectura de webhooks e integración de facturación en producción
- Lista de verificación de pruebas, implementación y envío a la tienda de aplicaciones
Por qué construir una aplicación Shopify es diferente a construir una aplicación web regular
Un desarrollador que viene de React o Node.js a menudo comienza con un plan familiar: crear rutas, agregar una base de datos, construir un panel de control y conectar una API. Ese plan funciona para un producto SaaS convencional. Se vuelve incompleto cuando Shopify controla el contexto del comerciante, el ciclo de vida de autenticación, el marco del administrador, el flujo de instalación y la entrega de eventos.
Una aplicación Shopify integrada no se comporta como un sitio web independiente en una pestaña del navegador. Su interfaz principal aparece dentro del iframe del administrador de Shopify, por lo que la navegación, las redirecciones, la autenticación y las acciones de administrador deben respetar ese contexto. App Bridge proporciona la capa de comunicación para las interacciones integradas, mientras que Polaris ofrece patrones de interfaz que ayudan a que el producto se sienta nativo de Shopify. La documentación de Polaris y aplicaciones integradas de Shopify también deja claro que App Bridge y Polaris tienen preocupaciones de versiones independientes, por lo que actualizar uno no valida automáticamente el otro.
La autenticación es otro límite. Tu aplicación necesita establecer el flujo OAuth o token de sesión correcto antes de realizar trabajo de configuración o administración protegido. Un modo de fallo común es tratar el manejo de tokens como una preocupación ordinaria del frontend, almacenando o pasando credenciales manualmente, y luego descubrir que la reinstalación, la navegación del iframe o la expiración de la sesión rompen la experiencia.
La plataforma controla más del flujo de trabajo
Los comerciantes de Shopify esperan que una aplicación respete el estado de instalación, los alcances, la identidad de la tienda, los permisos y el comportamiento de desinstalación. Una aplicación independiente puede elegir su propio modelo de cuenta. Una aplicación de Shopify debe reconciliar sus propios registros con eventos y acciones que se originan en la tienda Shopify de un comerciante.
Esa diferencia es especialmente importante para los flujos de trabajo de pedidos. Una aplicación que permite a un comprador autenticado editar un pedido necesita más que una pantalla de administrador y una mutación de API. Debe adaptarse a la superficie de cuenta orientada al cliente, verificar quién puede actuar, aplicar reglas de elegibilidad definidas por el comerciante y mantener Shopify como el sistema de registro. La arquitectura descrita en esta guía de flujo de trabajo de pedidos de Shopify es un ejemplo útil de por qué las características posteriores a la compra cruzan límites de administrador, cliente, cumplimiento y financieros.
Regla práctica: Trata Shopify como una plataforma con reglas de ciclo de vida, no como una base de datos con un escaparate adjunto.
Los webhooks refuerzan esa distinción. Shopify envía eventos de forma asincrónica, y la aplicación debe verificarlos, reconocerlos, ponerlos en cola y procesarlos de forma segura. Si un controlador de solicitudes intenta realizar cada escritura de base de datos y operación empresarial antes de responder, un problema de dependencia temporal puede convertirse en eventos perdidos o trabajo duplicado.
El modelo mental correcto es un producto nativo de la plataforma con varias superficies: interfaz de administrador integrada, experiencias de clientes autenticados cuando sea relevante, operaciones de API, procesamiento de eventos asincrónico, facturación, manejo de privacidad y monitoreo operativo. Construye esos límites deliberadamente y el resto de la implementación será mucho más fácil de entender.
Elegir Entre Aplicaciones Personalizadas y Listados Públicos en la App Store
La primera decisión comercial es si la aplicación sirve a un comerciante o a un mercado. Una aplicación personalizada suele ser el camino sensato para una única tienda, una vinculación de agencia o un flujo de trabajo interno. Una aplicación pública tiene sentido cuando el problema es repetible en múltiples comerciantes y la distribución a través de la Shopify App Store es parte del modelo empresarial.
Estos caminos comparten fundamentos de plataforma, pero crean diferentes obligaciones de producto. Una compilación personalizada puede enfocarse estrictamente en los procesos, la forma de datos y las preferencias operacionales de una tienda. Un anuncio público debe manejar variaciones en temas, configuraciones, permisos, estados de plan, comportamiento de reinstalación, expectativas de soporte e incorporación de comerciantes.
El ecosistema de Shopify ya está saturado. Un informe independiente del App Store de Shopify de junio de 2026 contabilizó 23.538 aplicaciones públicas activas, 981.772 reseñas totales, una calificación promedio de 4,66 estrellas e 2.001 lanzamientos de nuevas aplicaciones en ese mes. El mismo informe señala que otro informe del ecosistema de 2026 describía un App Store que sirve a millones de comerciantes e instalaciones de aplicaciones activas aumentando casi un 20% respecto al año anterior. Estas cifras hacen que el posicionamiento y la ingeniería de confiabilidad sean parte del desarrollo, no una decoración posterior al lanzamiento.
| Factor | Aplicación personalizada | App Store público |
|---|---|---|
| Audiencia principal | Un comerciante o un cliente definido | Un segmento amplio de comerciantes |
| Distribución | Instalación directa o implementación controlada | Descubrimiento y listado en App Store |
| Alcance del producto | Adaptado a flujos de trabajo conocidos | Diseñado para variación y autoservicio |
| Facturación | Puede ser diferida o manejada comercialmente | Necesita un modelo de facturación deliberado desde el principio |
| Soporte | Relación directa con el cliente | Documentación, incorporación y soporte a escala |
| Exposición de reseñas | Ruta de revisión de plataforma más limitada | Requisitos del App Store y proceso de revisión |
| Arquitectura | Optimizada para un entorno conocido | Resiliente en tiendas y configuraciones |
Una aplicación personalizada no es automáticamente más simple. Si maneja datos sensibles de clientes o pedidos, aún necesita autenticación sólida, ámbitos de menor privilegio, procesamiento de webhooks, limpieza al desinstalar y controles de privacidad. La ventaja es que puedes hacer suposiciones informadas sobre el comerciante en lugar de construir cada configuración para una audiencia desconocida.
Una aplicación pública tiene la compensación opuesta. Dedicas más esfuerzo a la incorporación, estados vacíos, recuperación de errores, facturación, documentación, flujos de trabajo de soporte y compatibilidad. A cambio, el App Store puede convertirse en un canal de distribución en lugar de requerir que cada instalación tenga una conversación de ventas. La ruta de instalación de aplicaciones personalizadas es una referencia útil cuando el proyecto está destinado a una tienda en lugar de distribución en marketplace.
Decide según el flujo de trabajo, no la tecnología
Haz tres preguntas antes de comenzar:
- ¿Quién tiene el problema? Si la respuesta es un comerciante, una aplicación personalizada puede ser la ruta más rápida. Si la respuesta es una clase claramente definida de comerciantes, valida si el flujo de trabajo se repite.
- ¿Qué debe variar? Las aplicaciones públicas necesitan reglas configurables para permisos, elegibilidad, planes e integraciones. Una aplicación personalizada puede codificar más del modelo operativo conocido.
La facturación es el punto que muchos equipos posponen incorrectamente. Una aplicación pública que tenga la intención de cobrar a los comerciantes debe establecer su lógica de precios, estados de planes, comportamiento de prueba, manejo de cancelación y controles de acceso antes de pulir el listado. Una implementación personalizada puede posponer la monetización, pero no debe posponer el modelo de derechos si la aplicación puede convertirse en pública más tarde.
Configurar tu entorno de desarrollo y tu primer flujo de autenticación
Comienza con una tienda de desarrollo de Shopify y Shopify CLI. La CLI estructura el proyecto, conecta la configuración de la aplicación y proporciona un punto de partida consciente de la plataforma en lugar de obligarte a ensamblar cada integración manualmente.
La plantilla de proyecto exacta puede variar, pero la secuencia debe seguir siendo disciplinada:
- Crea la aplicación con Shopify CLI. Selecciona el marco y el lenguaje que tu equipo puede operar en producción.
- Conecta una tienda de desarrollo. Úsala para instalación, permisos, navegación integrada y datos representativos.
- Ejecuta el scaffolding localmente. Confirma que la aplicación se carga en el iframe del administrador de Shopify antes de añadir lógica comercial compleja.
- Inspecciona la configuración de App Bridge generada. El scaffolding añade el puente integrado, así que no lo reemplaces con un esquema de paso de tokens improvisado.
- Define solo los alcances que necesitas. Cada alcance aumenta la superficie de confianza y puede afectar la revisión y la confianza del comerciante.
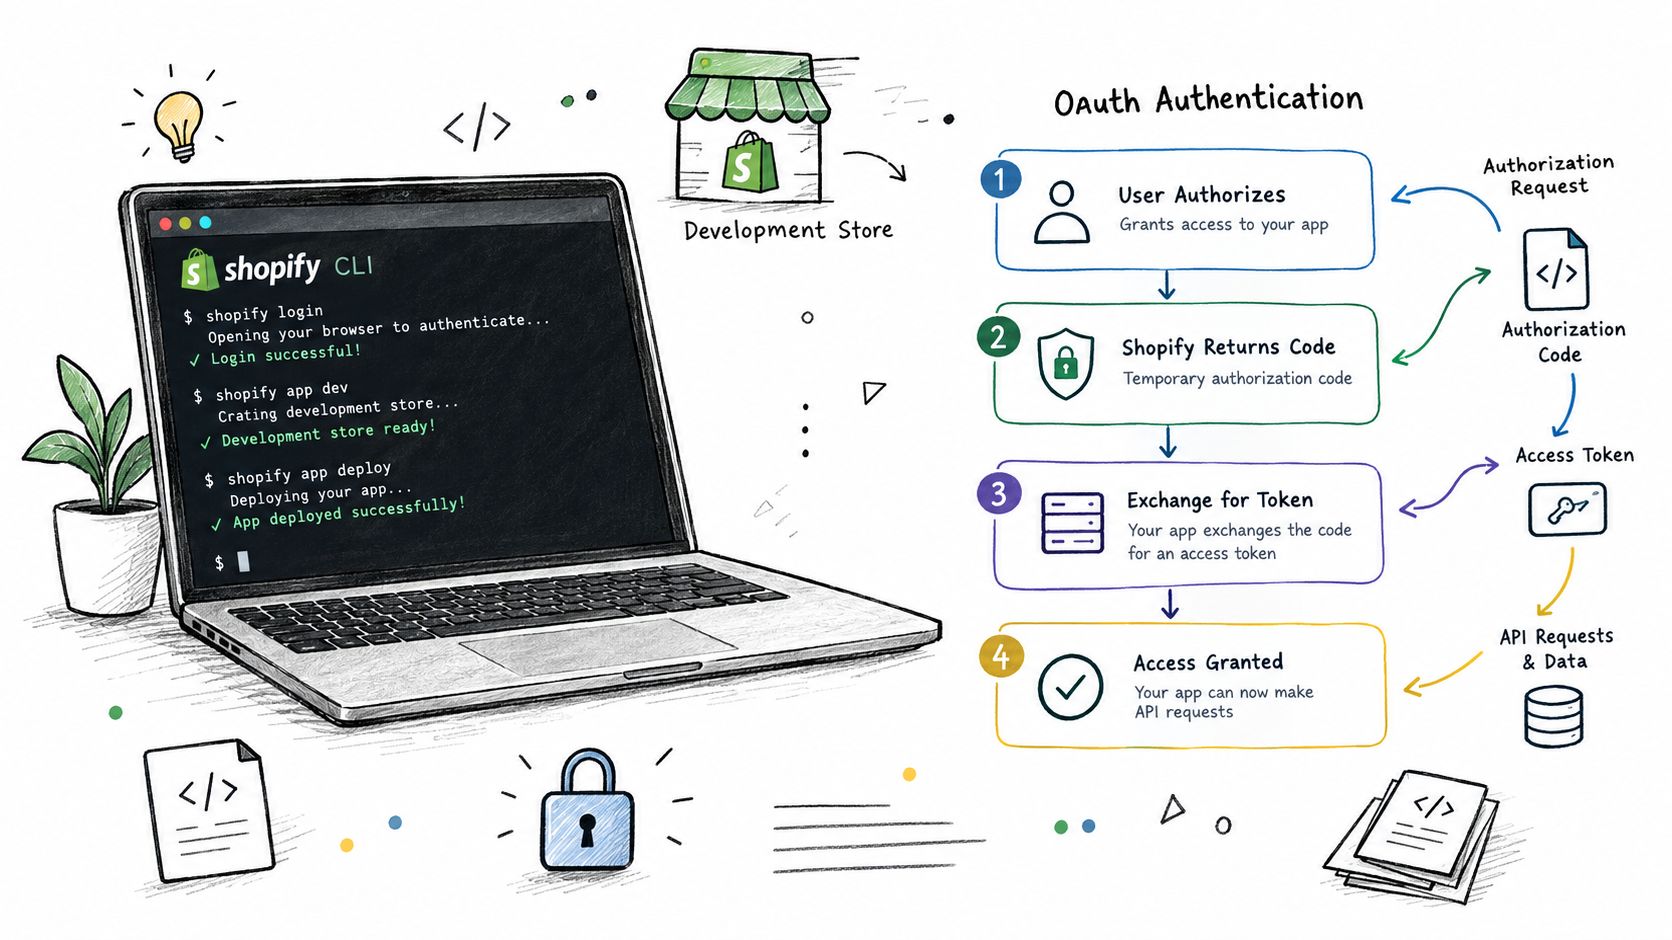
La guía de aplicación integrada y Polaris de Shopify enfatiza una relación específica entre los componentes. La interfaz principal se renderiza dentro del iframe del administrador con App Bridge y Polaris, y la comunicación con el administrador debe usar App Bridge en lugar de manejo personalizado para solicitudes de administrador integradas. Esto mantiene la navegación e interacción de plataforma alineadas con el contexto que Shopify proporciona.
Pon autenticación antes de la configuración de la aplicación
Tu ruta de instalación debe establecer el contexto de tienda y sesión antes de que la aplicación cree registros dependientes o inicie otras tareas de configuración. OAuth debe ocurrir inmediatamente antes de esos pasos posteriores, incluido después de una reinstalación. Si tu código asume que una instalación anterior siempre dejó una sesión válida, las pruebas de reinstalación expondrán el error.
Un flujo robusto normalmente hace lo siguiente:
- Identifica la tienda y el contexto de instalación. Valida la solicitud de instalación entrante y evita confiar en valores de tienda arbitrarios proporcionados por el cliente.
- Ejecuta OAuth o el flujo actual de token de sesión. Intercambia y verifica credenciales a través del mecanismo compatible.
- Persiste el estado de instalación. Almacena la identidad de la tienda, los alcances otorgados, la información de acceso y las marcas de tiempo de forma segura en el servidor.
- Registra los webhooks requeridos. Hazlo solo después de que la autenticación tenga éxito y haz que el registro sea repetible.
- Renderiza la superficie incrustada. Inicializa App Bridge y utiliza patrones Polaris para la interfaz de administración.
- Revalida sesiones en solicitudes protegidas. La expiración y la reinstalación son eventos normales del ciclo de vida, no errores excepcionales.
No coloques configuraciones de larga duración dentro de la primera solicitud del navegador. Si el registro, la sincronización de datos o la migración lleva tiempo, colócalos en cola después de que la instalación autenticada se haya registrado. El comerciante debe ver un estado útil, no un iframe en blanco mientras el servidor espera trabajo no relacionado.
Los equipos que necesitan capacidad de ingeniería adicional también pueden evaluar desarrolladores de LATAM para trabajos de implementación o mantenimiento. La pregunta útil no es solo si alguien conoce React. Busca experiencia con ciclos de vida de instalación de Shopify, navegación incrustada, alcances de API, confiabilidad de webhooks y soporte en producción.
Mantén App Bridge y Polaris independientemente saludables
App Bridge no está versionado con Polaris. Fija y revisa esas dependencias de forma independiente, prueba el scaffold generado después de actualizaciones y verifica la navegación de iframe en el administrador actual de Shopify en lugar de confiar solo en una pestaña del navegador normal.
El primer hito no es un panel hermoso. Es una aplicación incrustada correctamente instalada que se autentica, se carga de forma confiable, realiza una solicitud de administrador permitida, maneja una sesión faltante o caducada y proporciona al comerciante una ruta de recuperación clara. Una vez que esa base funciona, el desarrollo de funciones deja de luchar contra la plataforma.
Arquitectura de Webhooks e Integración de Facturación en Producción
Una aplicación de Shopify se convierte en software de producción cuando puede sobrevivir a eventos que llegan fuera del navegador. Los pedidos cambian, los clientes actualizan información, el cumplimiento progresa, las tiendas desinstalan aplicaciones y las solicitudes de privacidad llegan independientemente de la pantalla que tenga abierta el comerciante.
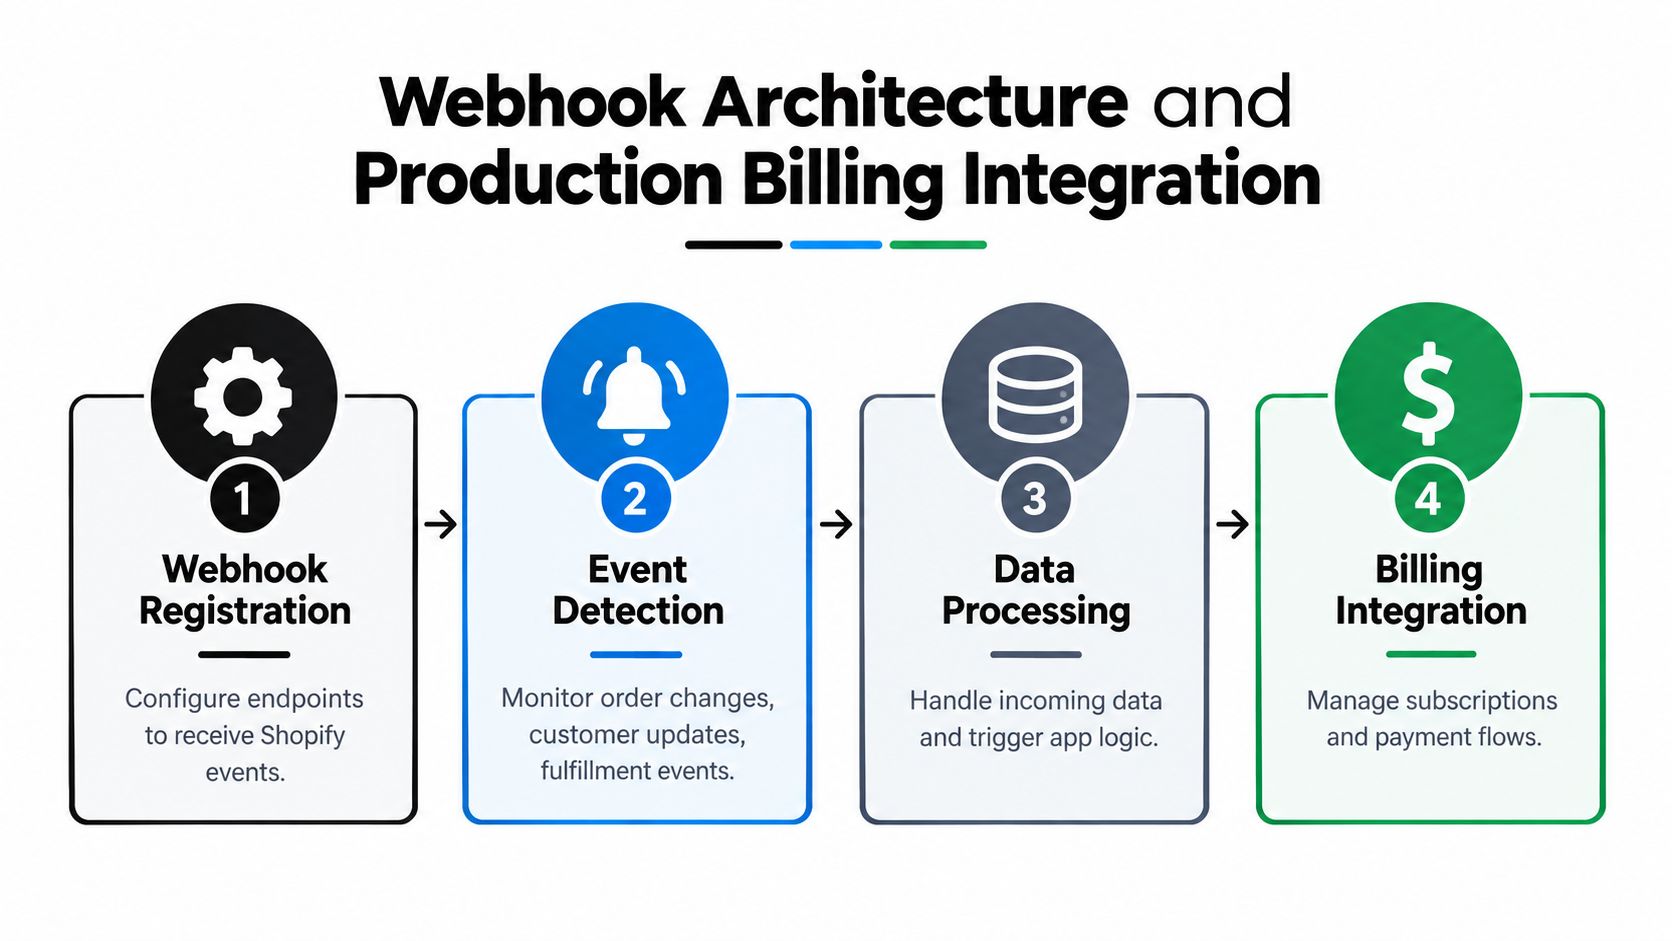
La documentación de autenticación y autorización de Shopify describe los webhooks como un mecanismo de detección de cambios y requiere acceso a la API autenticada. Para solicitudes de Admin API, envía el encabezado X-Shopify-Access-Token con el token de acceso apropiado. Para entregas de webhooks, el controlador debe verificar la firma antes de aceptar la carga útil como confiable.
Haz que la ruta de solicitud sea pequeña
El punto de conexión del webhook debe realizar una pequeña cantidad de trabajo:
- Lee el cuerpo de solicitud sin procesar necesario para la verificación de firma.
- Verifica la firma de entrega.
- Extrae el ID del webhook y metadatos relevantes.
- Comprueba si ese envío ya ha sido aceptado.
- Coloca el evento en una cola duradera.
- Devuelve un reconocimiento rápidamente.
El objetivo operativo ampliamente utilizado es responder en aproximadamente 200 milisegundos, mientras se mantiene por debajo de la ventana de tiempo de espera de webhook de 5 segundos de Shopify, como se resume en la guía de producción vinculada anteriormente. La implementación exacta puede utilizar una cola administrada, un proceso de trabajo o un sistema de trabajos respaldado por almacenamiento duradero. La propiedad importante es la separación entre la recepción y el procesamiento empresarial.
La deduplicación es importante porque pueden ocurrir reintentos y entregas repetidas. Almacena el ID del webhook o una clave de idempotencia equivalente, luego hace que el trabajador sea seguro para ejecutarse de nuevo. Si el procesamiento de un evento de pedido crea un registro, actualiza el registro existente cuando la clave ya existe en lugar de crear uno segundo.
Reconoce primero, procesa segundo. Un extremo rápido protege la ingesta de eventos. El trabajador protege la lógica empresarial.
No realices escrituras de base de datos sincrónicas, llamadas a API externas, trabajo de inventario y cálculos complejos dentro del hilo de solicitud. Ese diseño parece sencillo durante las pruebas locales y se vuelve frágil cuando una dependencia se ralentiza. Para equipos que diseñen puntos finales de eventos en sistemas, la guía de REST API y webhooks de Formbricks ofrece patrones comparativos útiles para firmas, manejo de entregas y procesamiento asincrónico.
El manejo del RGPD forma parte del mismo plan de infraestructura. Shopify requiere controladores de webhook de solicitud de datos, eliminación de datos y redacción de clientes para el envío de la aplicación. Añade limpieza de desinstalación, validación de alcance y una política clara de retención de datos a la implementación en lugar de tratar el trabajo de privacidad como texto publicitario.
La facturación necesita una máquina de estados
La facturación no es solo una pantalla de pago. Tu aplicación necesita saber si un comerciante tiene una suscripción activa, ha aceptado un cargo, ha cancelado un plan, ha entrado en un estado de prueba o ha regresado después de un flujo de aprobación interrumpido.
Elige el modelo comercial en torno al producto:
- Las suscripciones recurrentes se ajustan a funcionalidades continuas como automatización, análisis u herramientas operativas.
- Los cargos únicos se ajustan a una función discreta, implementación o compra definida.
- Los precios sensibles al uso requieren un diseño cuidadoso de derechos y medición para que los comerciantes entiendan qué desencadena un cargo.
Mantén el estado de facturación en tu servidor y haz que las comprobaciones de acceso sean explícitas. La interfaz de usuario puede mostrar una pantalla de plan, pero el servidor debe decidir si una operación protegida está disponible. Maneja los caminos de redirección de aprobación, pago rechazado, cancelación, reinstalación y cambio de plan. Prueba esas transiciones en una tienda de desarrollo antes de conectar la facturación al resto de tu proceso de lanzamiento.
Para productos posteriores a la compra, las mutaciones financieras merecen salvaguardas adicionales. Una edición de pedido puede requerir una factura adicional o un reembolso, mientras que el cumplimiento no debe proceder con datos de pedido obsoletos. Un producto como Mayra Order Edit and Upsell ilustra esta categoría de implementación al admitir ediciones de pedidos de cuentas de clientes, reglas de elegibilidad definidas por el comerciante, adiciones de un clic y facturación o manejo de reembolsos gestionados por Shopify. El principio más amplio es mantener los registros de pedidos y pagos de la plataforma como autoritarios en lugar de crear un libro mayor financiero paralelo.
Lista de verificación de pruebas, implementación y envío de App Store
Una aplicación local que se carga correctamente demuestra muy poco. La confianza en producción proviene de probar los eventos del ciclo de vida que no aparecen en la ruta feliz: reinstalación, rechazo de facturación, pérdida de sesión, recepción de un webhook duplicado, cambio de alcance, desinstalación y apertura de un flujo de trabajo orientado al cliente contra un pedido que ya no califica.
Utilice una tienda de desarrollo como entorno controlado y luego pruebe con estados realistas de catálogo, cliente, pedido y cumplimiento. Mantenga datos de prueba que ejerciten permisos y casos extremos, no solo el registro limpio creado para la demostración inicial.
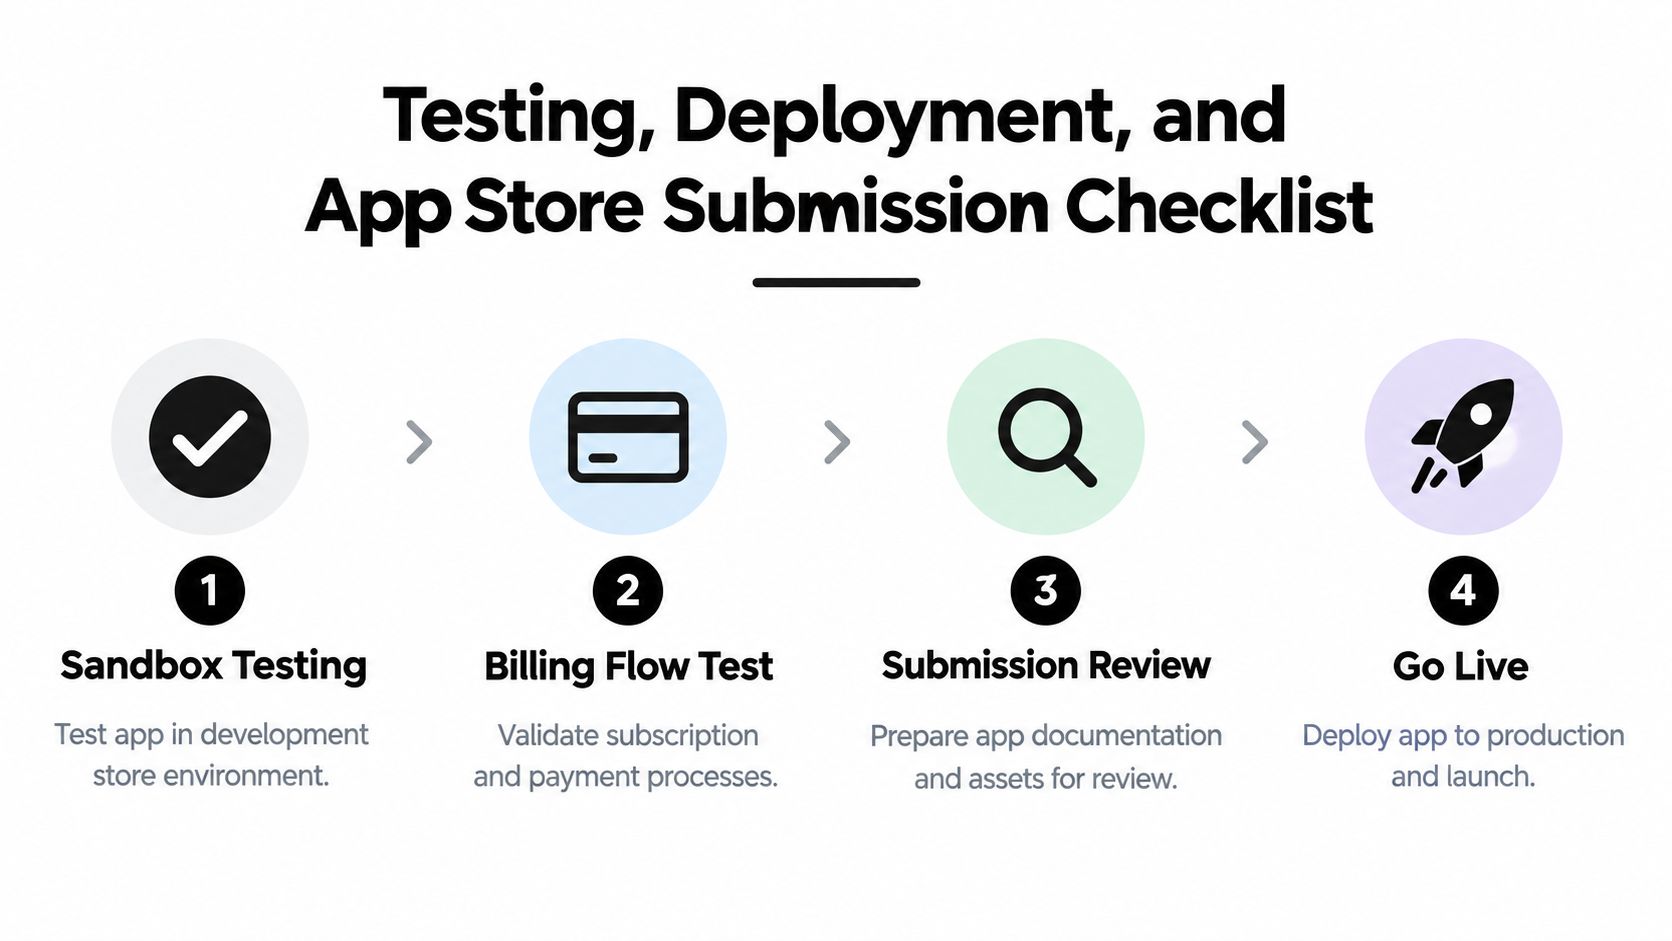
Un plan de pruebas de software útil para productos puede ayudar a convertir estos escenarios en criterios de aceptación repetibles. Las pruebas específicas de Shopify deben conectar cada criterio a una acción del comerciante, un cambio de estado del lado del servidor y la ruta de recuperación esperada.
Pruebe los fallos que los comerciantes realmente encontrarán
- Instalación y reinstalación: Confirme que una nueva instalación crea los registros correctos, mientras que una reinstalación actualiza la autenticación y no duplica la configuración.
- Navegación integrada: Abra la aplicación desde el administrador de Shopify y pruebe redirecciones, navegación hacia atrás, enlaces profundos y sesiones expiradas dentro del iframe.
- Permisos de API: Retire o cambie el acceso deliberadamente y verifique que la aplicación explique el problema en lugar de fallar con un error opaco del servidor.
- Entrega de webhooks: Envíe eventos válidos, inválidos, repetidos, retrasados y desordenados. Verifique el rechazo de firma, deduplicación, comportamiento de cola e seguridad de reintentos.
- Transiciones de facturación: Pruebe aprobación, rechazo, cancelación, cambios de plan y eliminación de acceso. Un comerciante no debería retener funcionalidad de pago después de que el servidor marque el derecho como inactivo.
- Privacidad y desinstalación: Confirme que los controladores GDPR requeridos respondan correctamente y que la limpieza de desinstalación elimine o aisle los datos que cubre su política.
La implementación puede ser manual a través de Shopify CLI mientras el producto es pequeño, pero un proceso CI/CD repetible es más seguro una vez que hay varias personas o entornos involucrados. Construye la aplicación, ejecuta pruebas, aplica migraciones deliberadamente, implementa artefactos inmutables y monitorea la primera instalación después de cada lanzamiento. Mantén la configuración y los secretos fuera del repositorio, y documenta los pasos de reversión antes de necesitarlos.
Trata las cuentas de cliente como una puerta de arquitectura
Shopify deprecó las cuentas de cliente heredadas el 26 de febrero de 2026, las hizo no disponibles para nuevas tiendas y requiere que los comerciantes actualicen al modelo de cuentas de cliente más reciente, según la documentación de cuentas de cliente de Shopify. Esta no es una migración cosmética para aplicaciones que tocan acciones de cliente autenticadas.
Si tu aplicación admite edición después de la compra, actualizaciones de envío, ofertas basadas en cuenta o autenticación de cliente, construye contra la superficie actual de cuentas de cliente. Verifica la ubicación, comportamiento de instalación, permisos y acciones autenticadas en la experiencia de cuenta más reciente. Una aplicación que aún asume la pila de cuenta anterior puede funcionar en una configuración de prueba limitada mientras falla para comerciantes que usan el marco actual.
Tu lista de verificación de envío debe incluir:
- Claridad del producto: Explica el flujo de trabajo exacto del comerciante, los permisos requeridos y los pasos de configuración.
- Preparación de privacidad: Publica una política de privacidad precisa e implementa manejo de solicitud de datos, eliminación de datos y redacción de cliente.
- Seguridad del ciclo de vida: Prueba limpieza de desinstalación, autenticación de reinstalación, registro de webhook y recuperación de sesión.
- Compatibilidad de cuenta: Verifica cada ubicación orientada al cliente contra el modelo de cuentas de cliente más reciente.
- Transparencia de facturación: Documenta el comportamiento del plan, flujo de aprobación, cancelación y cambios de derechos.
- Materiales de soporte: Proporciona capturas de pantalla, instrucciones de configuración, orientación de solución de problemas y una ruta para contactar al soporte.
- Monitoreo operativo: Realiza un seguimiento de trabajos fallidos, firmas rechazadas, errores de API, desajustes de estado de facturación y fallos de instalación.
Un paquete de envío sólido refleja un producto que puede operar sin intervención del desarrollador para acciones ordinarias del comerciante. Los revisores y comerciantes notan cuando el listado promete un flujo de trabajo simple pero la implementación depende de correcciones manuales ocultas.
Mayra Apps construye herramientas de post-compra de Shopify para comerciantes que necesitan edición de pedidos de cuenta de cliente, deflexión de cancelación y upsells de un clic mientras mantienen Shopify Admin como el sistema de registro. Si tu aplicación o flujo de trabajo de tienda depende del modelo de cuentas de cliente más reciente, cambios de pedidos confiables u operaciones post-compra controladas, visita Mayra Apps para revisar el enfoque disponible y las opciones de configuración.