
Tem uma ideia promissora de aplicação Shopify, uma loja de desenvolvimento e um projeto que funciona localmente. Depois, os detalhes da plataforma começam a importar: a autenticação tem de acontecer no momento certo, a UI de admin funciona dentro de um contexto incorporado, os webhooks não podem bloquear no trabalho de base de dados, e um fluxo de pós-compra pode depender da atual arquitetura de conta de cliente do Shopify. É aqui que muitos programadores web, de outra forma capazes, perdem tempo.
Aprender como construir uma aplicação Shopify significa desenhar para o comportamento da plataforma Shopify, não apenas ligar um frontend React a uma API. As decisões que faz antes do lançamento, especialmente em torno do tipo de aplicação, contas de cliente, processamento de eventos, permissões e faturação, determinam se os comerciantes experienciam um produto fiável ou outra integração frágil.
Índice
- Por Que Construir uma Aplicação Shopify É Diferente de Construir uma Aplicação Web Regular
- Escolher Entre Aplicações Personalizadas e Listagens Públicas da App Store
- Configurar o Seu Ambiente de Desenvolvimento e Primeiro Fluxo de Autenticação
- Arquitetura de Webhook e Integração de Faturação em Produção
- Teste, Implementação e Lista de Verificação de Submissão da App Store
Por Que Construir uma Aplicação Shopify É Diferente de Construir uma Aplicação Web Regular
Um programador que vem do React ou Node.js frequentemente começa com um plano familiar: criar rotas, adicionar uma base de dados, construir um painel de controlo e conectar uma API. Esse plano funciona para um produto SaaS convencional. Torna-se incompleto quando o Shopify controla o contexto do comerciante, ciclo de vida de autenticação, quadro de admin, fluxo de instalação e entrega de eventos.
Uma aplicação Shopify incorporada não se comporta como um website autónomo num separador do navegador. A sua interface principal aparece dentro do iframe do painel Shopify, portanto a navegação, redirecionamentos, autenticação e ações do painel precisam de respeitar esse contexto. App Bridge fornece a camada de comunicação para interações incorporadas, enquanto Polaris fornece padrões de interface que ajudam o produto a parecer nativo do Shopify. A documentação do Polaris e das aplicações incorporadas do Shopify também deixa claro que App Bridge e Polaris têm preocupações de versionamento independentes, portanto atualizar um não valida automaticamente o outro.
A autenticação é outro limite. A sua aplicação precisa de estabelecer o fluxo OAuth ou de token de sessão correto antes de realizar configuração protegida ou trabalho administrativo. Um modo de falha comum é tratar a manipulação de tokens como uma preocupação ordinária do frontend, armazenar ou passar credenciais manualmente e depois descobrir que reinstalação, navegação do iframe ou expiração da sessão quebra a experiência.
A plataforma é proprietária de mais do fluxo de trabalho
Os comerciantes Shopify esperam que uma aplicação respeite o estado de instalação, escopos, identidade da loja, permissões e comportamento de desinstalação. Uma aplicação autónoma pode escolher o seu próprio modelo de conta. Uma aplicação Shopify deve conciliar os seus próprios registos com eventos e ações originários na loja Shopify de um comerciante.
Essa diferença é especialmente importante para fluxos de trabalho de encomendas. Uma aplicação que permite que um comprador autenticado edite uma encomenda precisa de mais do que um ecrã administrativo e uma mutação de API. Deve adequar-se à superfície de conta virada para o cliente, verificar quem pode agir, aplicar regras de elegibilidade definidas pelo comerciante e preservar Shopify como o sistema de registo. A arquitetura descrita neste guia de fluxo de trabalho de encomendas Shopify é um exemplo útil de por que os recursos pós-compra atravessam limites administrativos, de cliente, de cumprimento e financeiros.
Regra prática: Trate Shopify como uma plataforma com regras de ciclo de vida, não como uma base de dados com uma loja anexada.
Os webhooks reforçam essa distinção. Shopify envia eventos de forma assíncrona, e a aplicação deve verificar, reconhecer, enfileirar e processá-los com segurança. Se um gestor de pedidos tentar realizar cada escrita de base de dados e operação de negócio antes de responder, um problema de dependência temporária pode transformar-se em eventos perdidos ou trabalho duplicado.
O modelo mental correto é um produto nativo da plataforma com várias superfícies: UI administrativo incorporado, experiências de cliente autenticadas quando relevante, operações de API, processamento de eventos assíncrono, faturação, manipulação de privacidade e monitorização operacional. Construa esses limites deliberadamente e o resto da implementação torna-se muito mais fácil de compreender.
Escolher Entre Aplicações Personalizadas e Listagens Públicas da App Store
A primeira decisão comercial é se a aplicação serve um comerciante ou um mercado. Uma aplicação personalizada é geralmente o caminho sensato para uma única loja, um compromisso de agência ou um fluxo de trabalho interno. Uma aplicação pública faz sentido quando o problema é repetível em múltiplos comerciantes e a distribuição através da Shopify App Store faz parte do modelo de negócio.
Estes caminhos compartilham fundamentos de plataforma, mas criam diferentes obrigações de produto. Uma compilação personalizada pode focar-se estreitamente nos processos, forma de dados e preferências operacionais de uma loja. Uma listagem pública deve lidar com variação em temas, configurações, permissões, estados de plano, comportamento de reinstalação, expectativas de suporte e integração de comerciantes.
O ecossistema Shopify já está saturado. Um relatório independente do Shopify App Store de junho de 2026 contou 23.538 aplicações públicas ativas, 981.772 avaliações totais, uma classificação média de 4,66 estrelas e 2.001 novos lançamentos de aplicações nesse mês. O mesmo relatório observa que outro relatório do ecossistema de 2026 descreveu uma App Store servindo milhões de comerciantes e instalações de aplicações ativas subindo quase 20% em relação ao ano anterior. Esses números tornam o posicionamento e a engenharia de confiabilidade parte do desenvolvimento, não uma decoração pós-lançamento.
| Factor | Aplicação Personalizada | App Store Pública |
|---|---|---|
| Público-alvo principal | Um comerciante ou um cliente definido | Um segmento amplo de comerciantes |
| Distribuição | Instalação direta ou implementação controlada | Descoberta e listagem da App Store |
| Âmbito do produto | Adaptado aos fluxos de trabalho conhecidos | Concebido para variação e self-service |
| Faturação | Pode ser adiada ou tratada comercialmente | Precisa de um modelo de faturação deliberado desde cedo |
| Suporte | Relação direta com o cliente | Documentação, integração e suporte em escala |
| Exposição a avaliações | Caminho de revisão de plataforma mais limitado | Requisitos da App Store e processo de revisão |
| Arquitetura | Otimizada para um ambiente conhecido | Resiliente em lojas e configurações |
Uma aplicação personalizada não é automaticamente mais simples. Se tratar dados sensíveis de cliente ou encomenda, ainda precisa de autenticação sólida, escopos de menor privilégio, processamento de webhook, limpeza de desinstalação e controlos de privacidade. A vantagem é que pode fazer suposições informadas sobre o comerciante em vez de construir cada configuração para um público desconhecido.
Uma aplicação pública tem a compensação oposta. Gasta mais esforço em integração, estados vazios, recuperação de erros, faturação, documentação, fluxos de trabalho de suporte e compatibilidade. Em troca, a App Store pode tornar-se um canal de distribuição em vez de cada instalação exigir uma conversa de vendas. O caminho de instalação de aplicação personalizada é uma referência útil quando o projeto se destina a uma loja em vez de distribuição de marketplace.
Decida com base no fluxo de trabalho, não na tecnologia
Faça três perguntas antes de criar scaffolding:
- Quem tem o problema? Se a resposta é um comerciante, uma aplicação personalizada pode ser a rota mais rápida. Se a resposta é uma classe claramente definida de comerciantes, valide se o fluxo de trabalho se repete.
- O que deve variar? As aplicações públicas precisam de regras configuráveis para permissões, elegibilidade, planos e integrações. Uma aplicação personalizada pode codificar mais do modelo operacional conhecido.
A faturação é o ponto que muitas equipas adiam incorretamente. Uma aplicação pública que pretenda cobrar aos comerciantes deve estabelecer a sua lógica de preços, estados do plano, comportamento de teste, tratamento de cancelamento e controlos de acesso antes de polir a listagem. Uma implementação personalizada pode adiar a monetização, mas não deve adiar o modelo de direitos se a aplicação puder mais tarde tornar-se pública.
Configurar o Seu Ambiente de Desenvolvimento e Primeiro Fluxo de Autenticação
Comece com uma loja de desenvolvimento Shopify e Shopify CLI. A CLI cria a estrutura do projeto, conecta a configuração da aplicação e oferece um ponto de partida consciente da plataforma à implementação, em vez de forçá-lo a reunir manualmente cada integração.
O modelo de projeto exato pode variar, mas a sequência deve permanecer disciplinada:
- Crie a aplicação com Shopify CLI. Selecione a estrutura e o idioma que a sua equipa pode operar em produção.
- Conecte uma loja de desenvolvimento. Use-a para instalação, permissões, navegação incorporada e dados representativos.
- Execute o código-fonte localmente. Confirme que a aplicação carrega no iframe do administrador Shopify antes de adicionar lógica de negócio complexa.
- Inspecione a configuração gerada do App Bridge. O código-fonte adiciona a ponte incorporada, portanto não a substitua por um esquema improvisado de passagem de tokens.
- Defina apenas os âmbitos de que precisa. Cada âmbito aumenta a superfície de confiança e pode afetar a revisão e a confiança do comerciante.
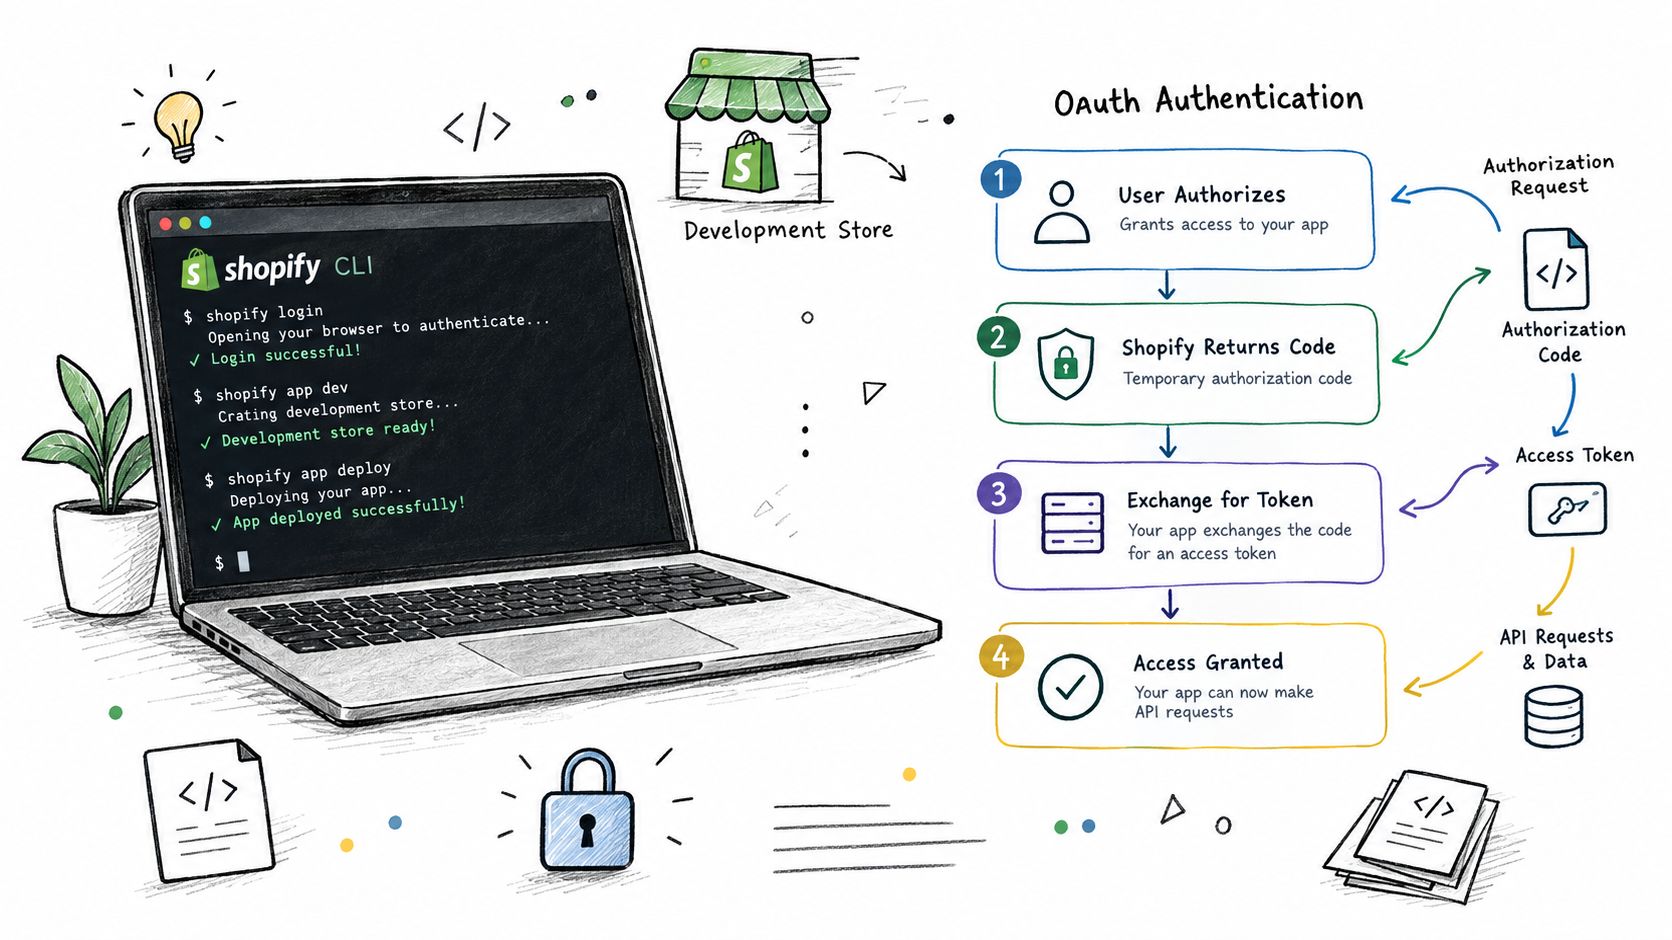
A orientação de aplicação incorporada e Polaris da Shopify enfatiza uma relação específica entre as peças. A interface principal é renderizada dentro do iframe do administrador com App Bridge e Polaris, e a comunicação do administrador deve utilizar o App Bridge em vez de manipulação personalizada para pedidos de administrador incorporados. Isto mantém a navegação e a interação da plataforma alinhadas com o contexto que Shopify fornece.
Coloque a autenticação antes da configuração da aplicação
A sua rota de instalação deve estabelecer o contexto da loja e da sessão antes de a aplicação criar registos dependentes ou iniciar outras tarefas de configuração. OAuth deve ocorrer imediatamente antes desses passos posteriores, incluindo após uma reinstalação. Se o seu código assumir que uma instalação anterior sempre deixou uma sessão válida, o teste de reinstalação expõe o erro.
Um fluxo robusto normalmente faz o seguinte:
- Identifique a loja e o contexto de instalação. Valide o pedido de instalação recebido e evite confiar em valores de loja fornecidos arbitrariamente pelo cliente.
- Execute OAuth ou o fluxo de token de sessão atual. Troque e verifique credenciais através do mecanismo suportado.
- Manter o estado de instalação. Armazene a identidade da loja, âmbitos concedidos, informações de acesso e carimbos de data/hora com segurança no servidor.
- Registar webhooks obrigatórios. Faça isso apenas após a autenticação ter êxito e torne o registo repetível.
- Renderizar a superfície incorporada. Inicialize o App Bridge e utilize padrões de Polaris para a IU do administrador.
- Revalidar sessões em pedidos protegidos. A expiração e a reinstalação são eventos normais do ciclo de vida, não são bugs excepcionais.
Não coloque configuração de longa duração dentro do primeiro pedido do navegador. Se o registo, sincronização de dados ou migração levar tempo, coloque na fila após a instalação autenticada ter sido registada. O comerciante deve ver um estado útil, não um iframe em branco enquanto o servidor aguarda trabalho não relacionado.
As equipas que precisam de capacidade de engenharia extra podem também avaliar programadores da LATAM para trabalho de implementação ou manutenção. A questão útil não é apenas se alguém conhece React. Procure experiência com ciclos de vida de instalação do Shopify, navegação incorporada, âmbitos de API, fiabilidade de webhook e suporte de produção.
Manter o App Bridge e a Polaris independentemente saudáveis
O App Bridge não é versionado com Polaris. Fixe e revise essas dependências independentemente, teste o andaime gerado após atualizações e verifique a navegação do iframe no administrador do Shopify real em vez de confiar apenas num separador de navegador normal.
O primeiro marco não é um painel bonito. É uma aplicação incorporada corretamente instalada que autentica, carrega de forma fiável, faz um pedido de administrador permitido, trata uma sessão em falta ou expirada e oferece ao comerciante um caminho de recuperação claro. Depois de essa base funcionar, o desenvolvimento de funcionalidades deixa de lutar contra a plataforma.
Arquitetura de Webhook e Integração de Faturação de Produção
Uma aplicação Shopify torna-se software de produção quando consegue sobreviver a eventos que chegam fora do navegador. Os pedidos mudam, os clientes atualizam informações, o cumprimento progride, as lojas desinstalaram aplicações e os pedidos de privacidade chegam independentemente do ecrã que o comerciante tem aberto.
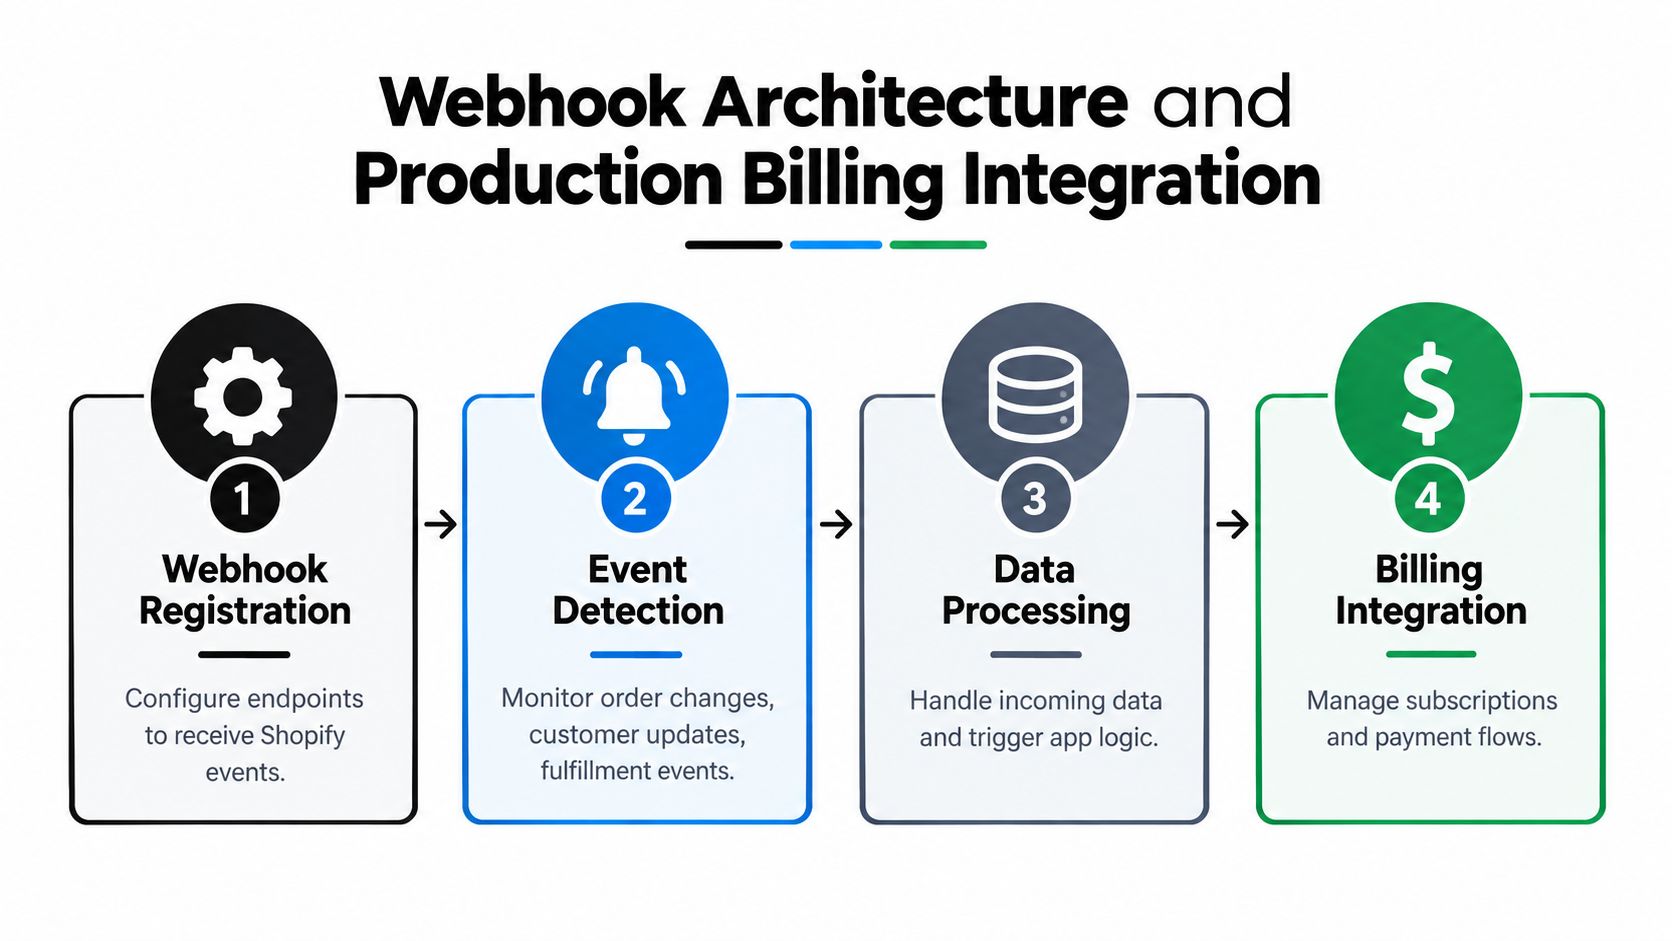
A documentação de autenticação e autorização da Shopify descreve webhooks como um mecanismo de deteção de alterações e requer acesso autenticado à API. Para pedidos da Admin API, envie o cabeçalho X-Shopify-Access-Token com o token de acesso apropriado. Para entregas de webhook, o processador deve verificar a assinatura antes de aceitar o payload como confiável.
Torne o caminho do pedido pequeno
O ponto final do webhook deve fazer uma pequena quantidade de trabalho:
- Leia o corpo do pedido bruto necessário para verificação de assinatura.
- Verifique a assinatura de entrega.
- Extraia o ID do webhook e metadados relevantes.
- Verifique se essa entrega já foi aceita.
- Coloque o evento numa fila durável.
- Retorne uma confirmação rapidamente.
O alvo operacional amplamente utilizado é responder em cerca de 200 milissegundos, mantendo-se abaixo da janela de timeout de webhook de 5 segundos do Shopify, tal como resumido na orientação de produção ligada acima. A implementação exata pode usar uma fila gerida, um processo de trabalho ou um sistema de trabalhos apoiado por armazenamento durável. A propriedade importante é a separação entre receção e processamento de negócios.
A desduplicação é importante porque as tentativas e entregas repetidas podem ocorrer. Armazene o ID do webhook ou uma chave de idempotência equivalente, depois torne o worker seguro para ser executado novamente. Se o processamento de um evento de encomenda criar um registo, atualize o registo existente quando a chave já existe em vez de criar um segundo.
Reconheça primeiro, processe segundo. Um endpoint rápido protege a receção de eventos. O worker protege a lógica de negócios.
Não execute escritas síncronas em bases de dados, chamadas de API externas, trabalho de inventário e cálculos complexos dentro da thread de solicitação. Esse design parece simples durante testes locais e torna-se frágil quando uma dependência desacelera. Para equipas que desenham endpoints de eventos em múltiplos sistemas, o guia de API REST e webhook do Formbricks oferece padrões comparativos úteis para assinaturas, manipulação de entrega e processamento assíncrono.
O tratamento do RGPD pertence ao mesmo plano de infraestrutura. O Shopify requer handlers de webhook de pedido de dados, apagamento de dados e redação de cliente para submissão de aplicações. Adicione limpeza de desinstalação, validação de âmbito e uma política clara de retenção de dados à implementação em vez de tratar o trabalho de privacidade como cópia de listagem.
A faturação precisa de uma máquina de estado
A faturação não é apenas um ecrã de checkout. A sua aplicação precisa de saber se um comerciante tem uma subscrição ativa, aceitou uma cobrança, cancelou um plano, entrou num estado de teste ou regressou após um fluxo de aprovação interrompido.
Escolha o modelo comercial em torno do produto:
- Subscrições recorrentes adequam-se a funcionalidades contínuas, como automação, análise ou ferramentas operacionais.
- Cobranças únicas adequam-se a uma funcionalidade discreta, implementação ou compra definida.
- Preços sensíveis ao uso requerem um design cuidadoso de direitos e medição para que os comerciantes entendam o que desencadeia uma cobrança.
Mantenha o estado de faturação no seu servidor e torne as verificações de acesso explícitas. A interface de utilizador pode mostrar um ecrã de plano, mas o servidor deve decidir se uma operação protegida está disponível. Processe o redirecionamento de aprovação, pagamento recusado, cancelamento, reinstalação e caminhos de alteração de plano. Teste essas transições numa loja de desenvolvimento antes de ligar a faturação ao resto do seu processo de lançamento.
Para produtos pós-compra, as mutações financeiras merecem salvaguardas adicionais. Uma edição de encomenda pode exigir uma fatura adicional ou um reembolso, enquanto o cumprimento não deve prosseguir contra dados de encomenda obsoletos. Um produto como Mayra Order Edit and Upsell ilustra esta categoria de implementação ao suportar edições de encomendas em contas de clientes, regras de elegibilidade definidas por comerciantes, adições com um clique e tratamento de faturas ou reembolsos geridos por Shopify. O princípio mais amplo é manter os registos de encomendas e pagamentos da plataforma como autoridade, em vez de criar um livro financeiro paralelo.
Lista de Verificação de Testes, Implementação e Submissão na App Store
Uma aplicação local que carrega com sucesso prova muito pouco. A confiança em produção vem da testagem dos eventos de ciclo de vida que não aparecem no caminho feliz: reinstalação, recusa de faturação, perda de sessão, receção de webhook duplicado, alteração de âmbito, desinstalação e abertura de um fluxo de trabalho virado para o cliente contra uma encomenda que já não se qualifica.
Utilize uma loja de desenvolvimento como ambiente controlado, depois teste com estados de catálogo, cliente, encomenda e cumprimento realistas. Mantenha dados de teste que exercitem permissões e casos extremos, não apenas o registo limpo criado para a demonstração inicial.
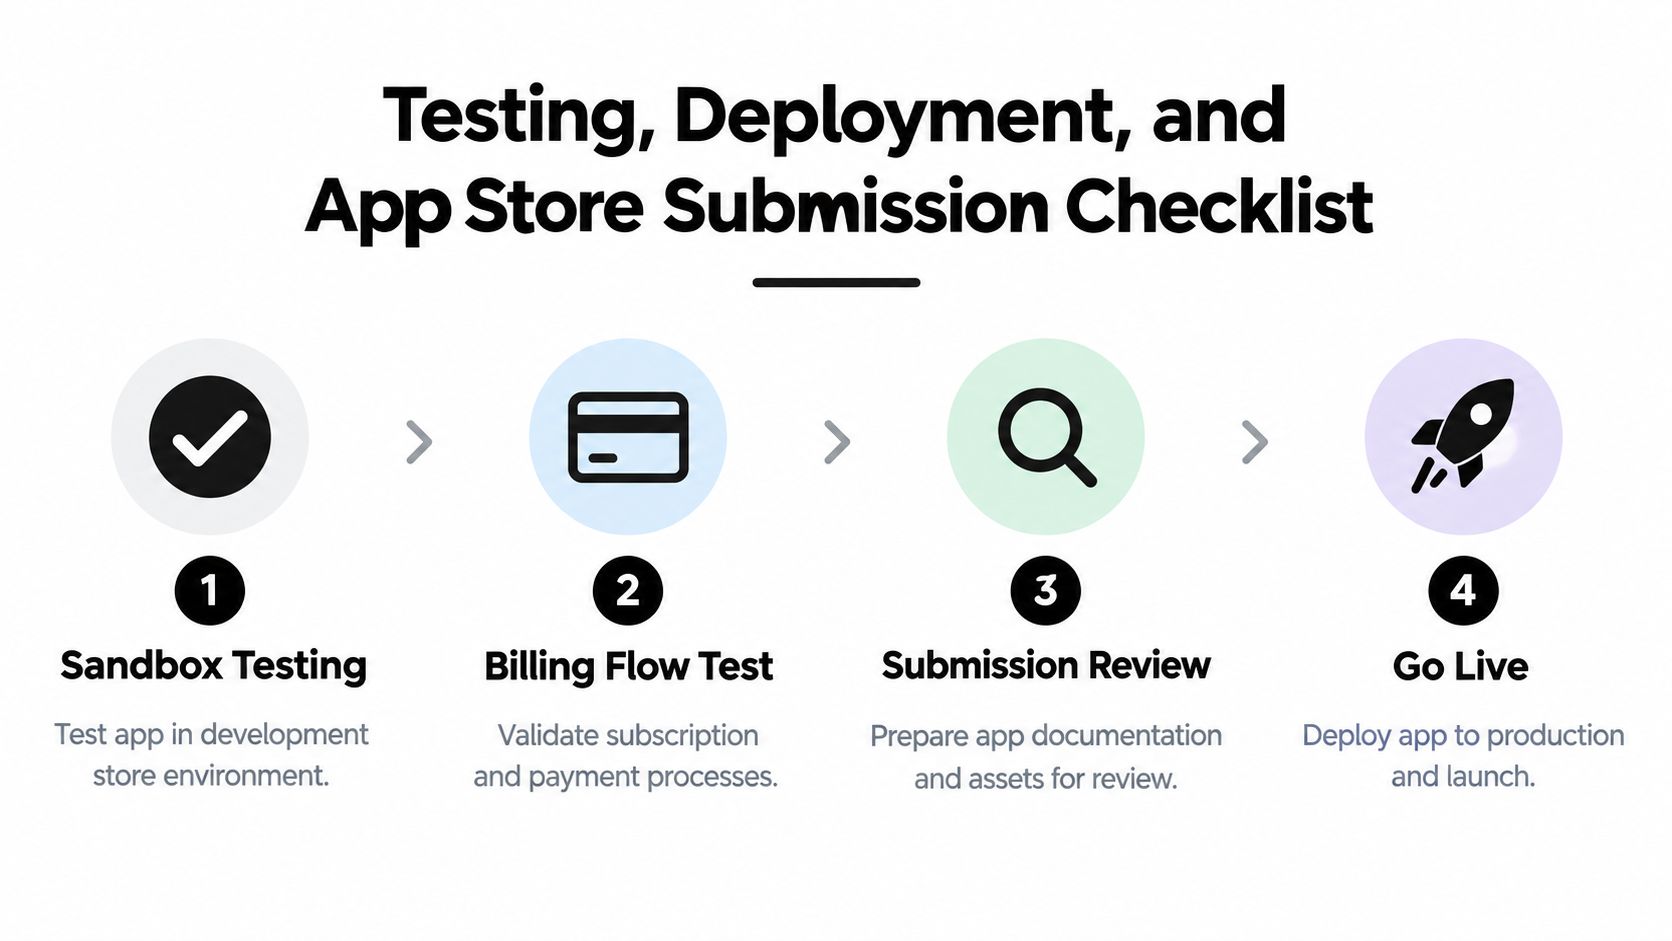
Um plano de testes de software para produtos útil pode ajudar a transformar estes cenários em critérios de aceitação repetíveis. Os testes específicos do Shopify devem conectar cada critério a uma ação de comerciante, a uma mudança de estado no lado do servidor e ao caminho de recuperação esperado.
Teste as falhas que os comerciantes encontrarão realmente
- Instalação e reinstalação: Confirme que uma nova instalação cria os registos corretos, enquanto uma reinstalação atualiza a autenticação e não duplica a configuração.
- Navegação incorporada: Abra a aplicação a partir do administrador do Shopify e teste redirecionamentos, navegação regressiva, ligações profundas e sessões expiradas dentro do iframe.
- Permissões de API: Remova ou altere o acesso deliberadamente, depois verifique que a aplicação explica o problema em vez de falhar com um erro de servidor opaco.
- Entrega de webhook: Envie eventos válidos, inválidos, repetidos, atrasados e fora de ordem. Verifique rejeição de assinatura, deduplicação, comportamento de fila e segurança de repetição.
- Transições de faturação: Teste aprovação, recusa, cancelamento, alterações de plano e remoção de acesso. Um comerciante não deve reter funcionalidade paga depois de o servidor marcar o direito como inativo.
- Privacidade e desinstalação: Confirme que os manipuladores GDPR necessários respondem corretamente e que a limpeza da desinstalação remove ou isola os dados que a sua política abrange.
A implementação pode ser manual através do Shopify CLI enquanto o produto é pequeno, mas um processo CI/CD repetível é mais seguro quando várias pessoas ou ambientes estão envolvidos. Crie a aplicação, execute testes, aplique migrações deliberadamente, implemente artefatos imutáveis e monitore a primeira instalação após cada lançamento. Mantenha a configuração e os segredos fora do repositório, e documente os passos de reversão antes de precisar deles.
Trate as contas de cliente como uma porta de arquitetura
Shopify descontinuou contas de cliente herdadas em 26 de fevereiro de 2026, tornando-as indisponíveis para novas lojas, e exige que comerciantes façam upgrade para o modelo de contas de cliente mais recente, de acordo com a documentação de contas de cliente da Shopify. Esta não é uma migração cosmética para aplicações que tocam em ações autenticadas de clientes.
Se a sua aplicação suporta edição pós-compra, atualizações de envio, ofertas baseadas em contas ou autenticação de cliente, construa contra a superfície atual de conta de cliente. Verifique a colocação, comportamento de instalação, permissões e ações autenticadas na experiência de conta mais recente. Uma aplicação que ainda assume a pilha antiga de contas pode funcionar numa configuração de teste estreita enquanto falha para comerciantes que usam a estrutura atual.
A sua lista de verificação de submissão deve, portanto, incluir:
- Clareza do produto: Explique o fluxo de trabalho exato do comerciante, permissões obrigatórias e passos de configuração.
- Preparação de privacidade: Publique uma política de privacidade precisa e implemente tratamento de pedidos de dados, eliminação de dados e redação de clientes.
- Segurança do ciclo de vida: Teste limpeza de desinstalação, autenticação de reinstalação, registo de webhook e recuperação de sessão.
- Compatibilidade de contas: Verifique cada colocação voltada para o cliente em relação ao modelo de conta de cliente mais recente.
- Transparência de faturação: Documente comportamento do plano, fluxo de aprovação, cancelamento e alterações de direitos.
- Materiais de suporte: Forneça capturas de ecrã, instruções de configuração, orientação de resolução de problemas e uma forma de contactar o suporte.
- Monitorização operacional: Acompanhe tarefas falhadas, assinaturas rejeitadas, erros de API, incompatibilidades de estado de faturação e falhas de instalação.
Um pacote de submissão forte reflete um produto que pode funcionar sem intervenção de desenvolvedor para ações ordinárias de comerciantes. Revisores e comerciantes notam quando a listagem promete um fluxo de trabalho simples, mas a implementação depende de correções manuais ocultas.
Mayra Apps constrói ferramentas pós-compra Shopify para comerciantes que precisam de edição de pedidos de conta de cliente, deflexão de cancelamento e upsells de um clique, mantendo o Shopify Admin como o sistema de registo. Se a sua aplicação ou fluxo de trabalho de loja depende do modelo de contas de cliente mais recente, alterações de pedidos fiáveis ou operações pós-compra controladas, visite Mayra Apps para rever a abordagem disponível e as opções de configuração.