
あなたは有望なShopifyアプリのアイデア、開発ストア、ローカルで動作するプロジェクトを持っています。その後、プラットフォームの詳細が重要になります。認証は正しいポイントで行われる必要があり、管理者UIは埋め込みコンテキスト内で実行され、webhookはデータベース作業をブロックできず、購入後のワークフローはShopifyの現在の顧客アカウントアーキテクチャに依存する可能性があります。ここで多くの有能なウェブ開発者が時間を失います。
Shopifyアプリの構築方法を学ぶことは、単にReactフロントエンドをAPIに接続するのではなく、Shopifyのプラットフォーム動作に合わせて設計することを意味します。特にアプリタイプ、顧客アカウント、イベント処理、権限、および請求に関して、起動前に行う決定は、加盟店が信頼できる製品を経験するか、別の脆弱な統合を経験するかを決定します。
目次
- Shopifyアプリの構築が通常のウェブアプリの構築と異なる理由
- カスタムアプリとパブリックアプリストアリストの選択
- 開発環境と初めての認証フローのセットアップ
- Webhookアーキテクチャとプロダクション請求統合
- テスト、デプロイメント、およびアプリストア提出チェックリスト
Shopifyアプリの構築が通常のウェブアプリの構築と異なる理由
ReactまたはNode.jsからの開発者は、しばしば馴染みのある計画で始まります。ルートを作成し、データベースを追加し、ダッシュボードを構築し、APIを接続します。その計画は従来のSaaS製品に対して機能します。Shopifyが加盟店コンテキスト、認証ライフサイクル、管理フレーム、インストールフロー、およびイベント配信を制御する場合、計画は不完全になります。
組み込みShopifyアプリは、ブラウザタブのスタンドアロンウェブサイトのように動作しません。その主なインターフェースはShopify管理者iframeの内部に表示されるため、ナビゲーション、リダイレクト、認証、管理アクションはそのコンテキストを尊重する必要があります。App Bridgeは組み込みインタラクションの通信レイヤーを提供し、PolarisはShopifyにネイティブな製品を感じさせるのに役立つインターフェースパターンを提供しています。ShopifyのPolarisおよびEmbedded Appのドキュメントでは、App BridgeとPolarisが独立したバージョン管理を持っているため、一方をアップグレードしても自動的に他方の検証が行われるわけではないことが明確にされています。
認証は別の境界です。アプリは保護されたセットアップと管理作業を実行する前に、正しいOAuthまたはセッショントークンフローを確立する必要があります。よくある失敗のパターンは、トークン処理を通常のフロントエンド関連事項として扱い、認証情報を手動で保存または渡してから、再インストール、iframeナビゲーション、またはセッション期限切れでエクスペリエンスが破損することを発見するというものです。
プラットフォームがより多くのワークフローを所有する
Shopifyのマーチャントは、アプリがインストール状態、スコープ、ストア識別、権限、アンインストール動作を尊重することを期待しています。スタンドアロンアプリケーションは独自のアカウントモデルを選択できます。Shopifyアプリは、マーチャントのShopifyストアで発生したイベントとアクションを使用して、独自のレコードを調整する必要があります。
その違いは特に注文ワークフローで重要です。認証された購入者が注文を編集できるようにするアプリは、管理画面とAPIミューテーションだけでは足りません。顧客向けのアカウント表面に適合し、誰が行動できるかを検証し、マーチャント定義の適格性ルールを実施し、Shopifyをシステム記録として保持する必要があります。このShopifyオーダーワークフローガイドに説明されているアーキテクチャは、購入後の機能が管理者、顧客、フルフィルメント、および財務の境界を横断する理由の有用な例です。
実践的なルール:Shopifyをストアフロントが付属したデータベースではなく、ライフサイクルルールを持つプラットフォームとして扱ってください。
ウェブフックはその区別を強化します。Shopifyはイベントを非同期に送信し、アプリはそれらを安全に検証、確認、キューイング、処理する必要があります。リクエストハンドラーが応答する前にすべてのデータベース書き込みとビジネス操作を実行しようとする場合、一時的な依存関係の問題は見落とされたイベントまたは重複した作業に変わる可能性があります。
正しいメンタルモデルは、複数の表面を持つプラットフォームネイティブ製品です。埋め込み管理UI、関連する認証された顧客エクスペリエンス、APIオペレーション、非同期イベント処理、課金、プライバシー処理、および運用監視があります。これらの境界を意図的に構築すれば、実装の残りの部分ははるかに簡単に推論できるようになります。
カスタムアプリと公開アプリストアリストの選択
最初の商業的決定は、アプリが1つのマーチャントまたは市場に対応するかどうかです。カスタムアプリは通常、単一のストア、エージェンシーエンゲージメント、または内部ワークフロー用の適切なパスです。公開アプリは、問題がマーチャント全体で繰り返され、Shopify App Storeを通じた配布がビジネスモデルの一部である場合に意味があります。
これらのパスはプラットフォームの基本を共有していますが、異なる製品の責務を生み出します。カスタムビルドは1つのストアのプロセス、データ形状、運用上の優先順位に絞ることができます。パブリックリストは、テーマ、設定、権限、プラン状態、再インストール動作、サポート期待値、およびマーチャントのオンボーディングのバリエーションを処理する必要があります。
Shopifyのエコシステムは既に混雑しています。独立した2026年6月Shopify App Storeレポートは23,538のライブパブリックアプリ、981,772の総レビュー、平均評価4.66星、その月の2,001の新しいアプリローンチを数えました。同じレポートは、別の2026年エコシステムレポートが数百万のマーチャントにサービスを提供するApp Storeを説明し、アクティブなアプリインストールが前年比ほぼ20%上昇していたことに注意します。これらの数字は、ポジショニングと信頼性エンジニアリングが開発の一部であり、ローンチ後の装飾ではないことを示しています。
| 要因 | カスタムアプリ | パブリックApp Store |
|---|---|---|
| 主なオーディエンス | 1つのマーチャントまたは定義されたクライアント | 幅広いマーチャントセグメント |
| 配布 | 直接インストールまたは制御されたデプロイメント | App Storeの発見とリスティング |
| 製品スコープ | 既知のワークフローに合わせた調整 | バリエーションとセルフサービス向けに設計 |
| 請求 | 延期または商業的に処理することができます | 早期に意図的な請求モデルが必要 |
| サポート | クライアントとの直接的な関係 | 規模でのドキュメンテーション、オンボーディング、サポート |
| レビュー露出 | より限定的なプラットフォームレビューパス | App Store要件とレビュープロセス |
| アーキテクチャ | 既知の環境に最適化 | ストアと構成全体で回復力がある |
カスタムアプリが自動的にシンプルなわけではありません。機密顧客またはオーダーデータを処理する場合、引き続き確実な認証、最小権限スコープ、Webhook処理、アンインストールクリーンアップ、およびプライバシーコントロールが必要です。利点は、未知のオーディエンス向けのすべての設定を構築する代わりに、マーチャントについて情報を得た仮定を立てることができることです。
パブリックアプリは反対のトレードオフを持っています。オンボーディング、空の状態、エラー回復、請求、ドキュメンテーション、サポートワークフロー、および互換性により多くの労力を費やします。返礼として、App Storeは、すべてのインストールが営業会話を必要とするのではなく、配布チャネルになることができます。カスタムアプリのインストールパスは、プロジェクトがマーケットプレイス配布ではなく1つのストアを対象とする場合の便利なリファレンスです。
テクノロジーではなくワークフローから決定する
スキャフォールディング前に3つの質問をします:
- 問題を持つのは誰ですか? 答えが1つのマーチャントの場合、カスタムアプリが最速ルートかもしれません。答えが明確に定義されたマーチャントのクラスの場合、ワークフローが繰り返されるかどうかを検証します。
- 何が変わる必要がありますか? パブリックアプリは、権限、適格性、プラン、および統合のための構成可能なルールが必要です。カスタムアプリは、既知の運用モデルのより多くをコード化できます。
請求は多くのチームが誤って延期する点です。マーチャントに料金を請求することを目的とした公開アプリは、リストを磨く前に、価格設定ロジック、プラン状態、トライアル動作、キャンセル処理、およびアクセス制御を確立する必要があります。カスタム実装は金銭化を延期できますが、アプリが後で公開になる可能性がある場合は、使用権モデルを延期してはいけません。
開発環境と最初の認証フローの設定
Shopify開発ストアとShopify CLIから始めます。CLIはプロジェクト構造をスキャフォールディングし、アプリ構成を接続し、すべての統合を手動で組み立てることを強制する代わりに、実装にプラットフォーム対応の開始点を提供します。
正確なプロジェクトテンプレートは異なる可能性がありますが、シーケンスは規律を保つ必要があります。
- Shopify CLIでアプリを作成します。 チームが本番環境で操作できるフレームワークと言語を選択します。
- 開発ストアを接続します。 インストール、権限、埋め込みナビゲーション、および代表的なデータに使用します。
- スキャフォールディングをローカルで実行します。 複雑なビジネスロジックを追加する前に、アプリがShopify管理画面iframeに読み込まれることを確認します。
- 生成されたApp Bridgeセットアップを検査します。 スキャフォールディングは埋め込みブリッジを追加するため、即興のトークン渡しスキームで置き換えないでください。
- 必要なスコープのみを定義します。 すべてのスコープは信頼の表面を増やし、レビューとマーチャント信頼に影響を与える可能性があります。
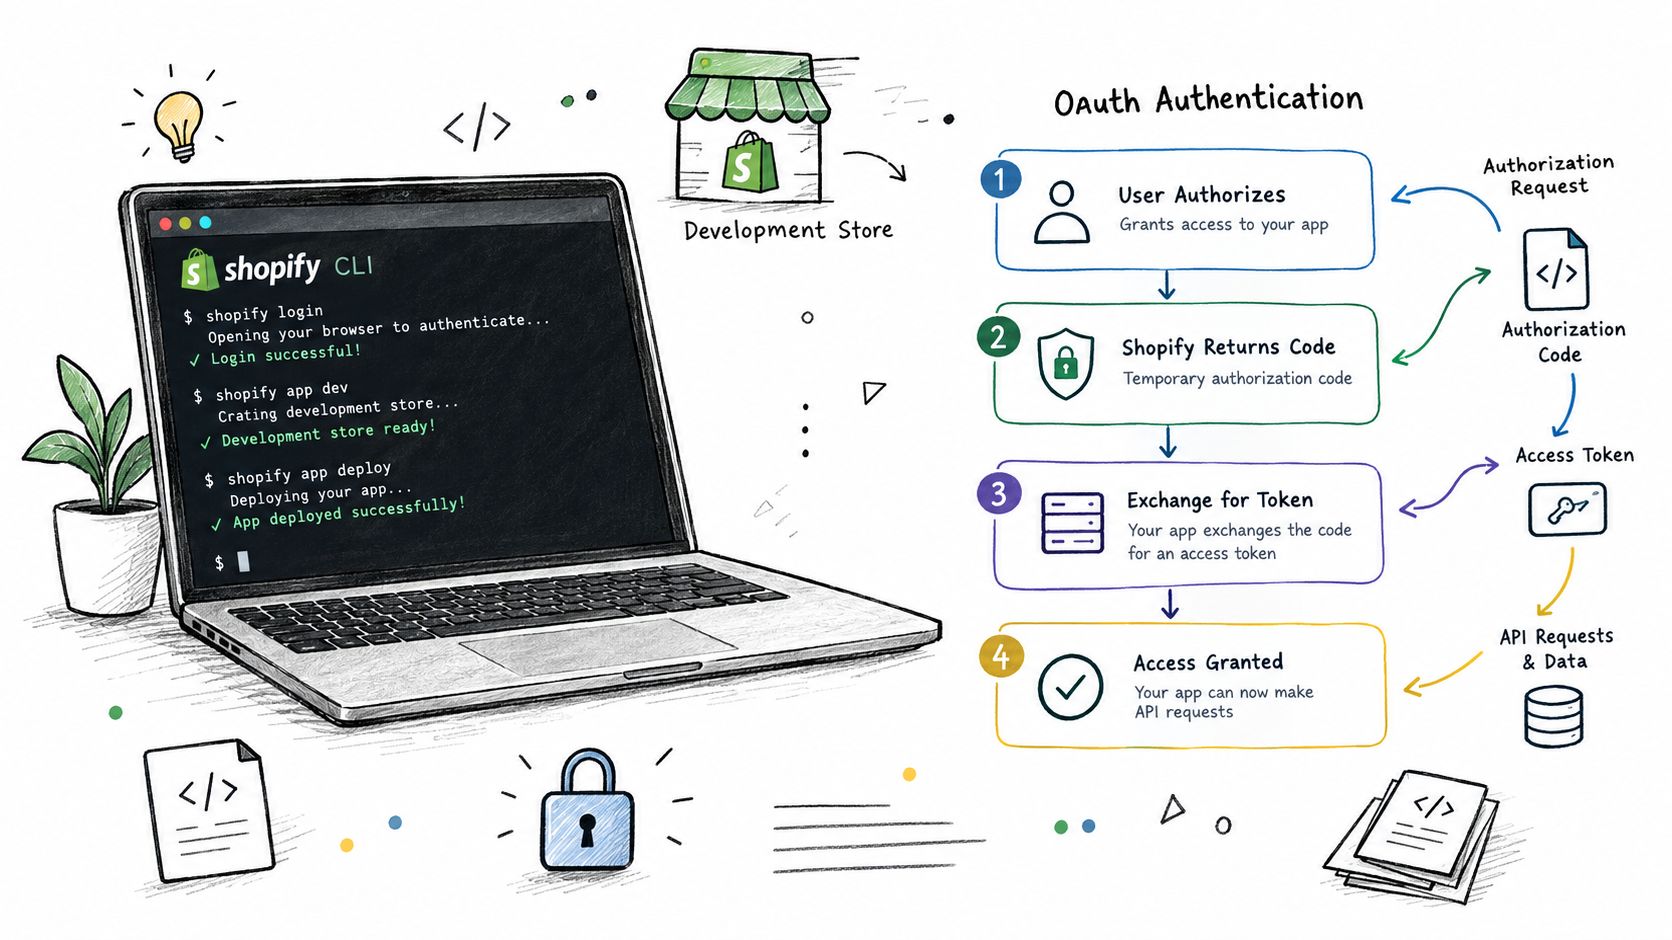
Shopifyの埋め込みアプリおよびPolarisガイダンスは、ピース間の特定の関係を強調しています。メインUIは管理画面iframeの内部でApp BridgeおよびPolarisでレンダリングされ、管理通信は埋め込み管理リクエストのカスタム処理ではなくApp Bridgeを使用する必要があります。これにより、ナビゲーションとプラットフォーム相互作用がShopifyが提供するコンテキストと一致します。
アプリケーション設定の前に認証を配置する
インストールルートは、アプリが依存レコードを作成したり、他の設定タスクを開始したりする前に、ストアおよびセッションコンテキストを確立する必要があります。OAuthは再インストール後を含め、それらの後のステップの直前に発生する必要があります。コードが以前のインストールが常に有効なセッションを残したと想定している場合、再インストールテストは誤りを明らかにします。
堅牢なフローは通常、以下を実行します。
- ショップおよびインストールコンテキストを識別します。 受信インストール要求を検証し、クライアント提供の任意のストア値を信頼しないでください。
- OAuthまたは現在のセッショントークンフローを実行します。 サポートされるメカニズムを通じて認証情報を交換および検証します。
- インストール状態を保持する。 ショップのアイデンティティ、付与されたスコープ、アクセス情報、タイムスタンプをサーバーに安全に保存します。
- 必要なウェブフックを登録する。 認証が成功した後にのみこれを行い、登録を繰り返し可能にします。
- 埋め込みサーフェスをレンダリングする。 App Bridgeを初期化し、管理UIにはPolarisパターンを使用します。
- 保護されたリクエストでセッションを再検証する。 有効期限切れと再インストールは通常のライフサイクルイベントであり、例外的なバグではありません。
最初のブラウザリクエスト内に長時間実行されるセットアップを配置しないでください。登録、データ同期、またはマイグレーションに時間がかかる場合は、認証されたインストールが記録された後にそれをキューに入れます。マーチャントは、サーバーが関連のない作業を待機している間、空のiframeではなく、有用な状態を表示する必要があります。
追加のエンジニアリング容量が必要なチームは、実装またはメンテナンス作業のためにLATAM開発者を評価することもできます。有用な質問は、誰かがReactを知っているかどうかではありません。Shopifyのインストールライフサイクル、埋め込みナビゲーション、APIスコープ、ウェブフックの信頼性、および本番サポートの経験を探してください。
App BridgeとPolarisを独立して健全に保つ
App BridgeはPolarisと一緒にバージョン管理されていません。これらの依存関係を独立してピン留めおよびレビューし、アップグレード後に生成されたスキャフォルドをテストし、通常のブラウザタブのみに依存するのではなく、実際のShopify管理画面でiframeナビゲーションを確認します。
最初のマイルストーンは美しいダッシュボードではありません。それは正しくインストールされた埋め込みアプリで、認証し、確実にロードし、許可された管理リクエストを実行し、欠落または期限切れのセッションを処理し、マーチャントに明確な復旧パスを提供するものです。その基盤が機能すれば、機能開発はプラットフォームと戦うのをやめます。
ウェブフックアーキテクチャと本番課金統合
Shopifyアプリは、ブラウザの外でイベントが到着した場合に生き残ることができるとき、本番ソフトウェアになります。注文が変わり、顧客情報が更新され、フルフィルメントが進行し、ストアがアプリをアンインストールし、プライバシーリクエストが画面に関係なく到着します。マーチャントが開いているかもしれません。
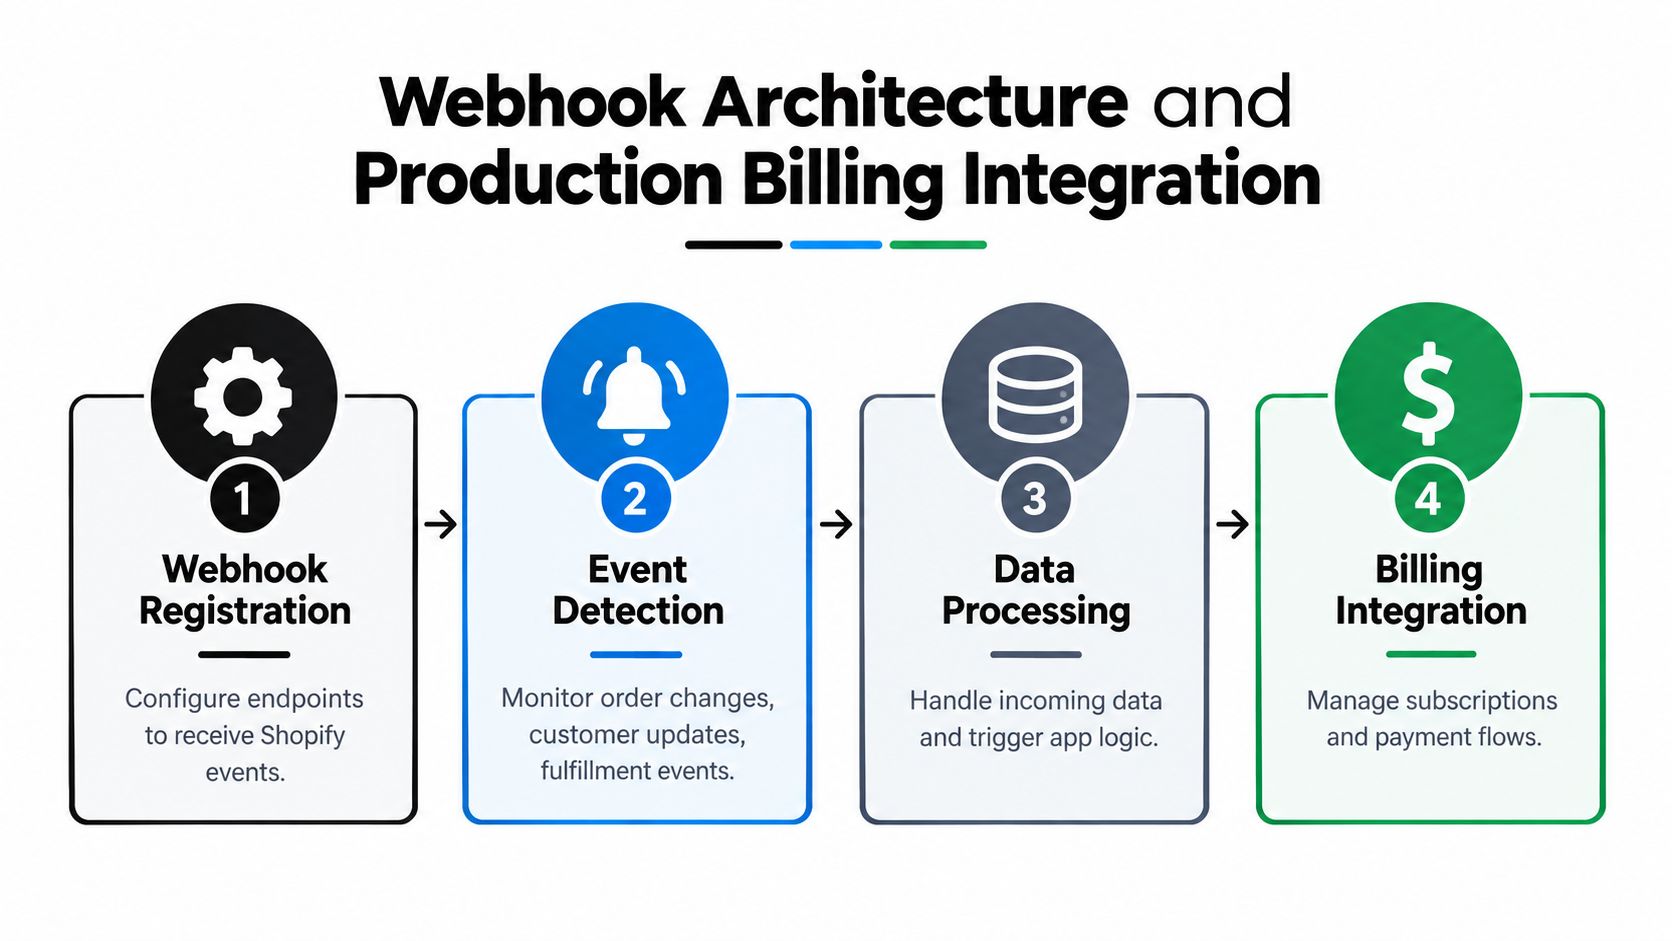
Shopifyの認証と認可のドキュメントでは、ウェブフックは変更検出メカニズムとして説明され、認証されたAPIアクセスが必要です。Admin APIリクエストの場合、適切なアクセストークンを使用してX-Shopify-Access-Tokenヘッダーを送信します。ウェブフック配信の場合、ハンドラーはペイロードを信頼できるものとして受け入れる前に署名を検証する必要があります。
リクエストパスを小さくする
ウェブフックエンドポイントは少量の作業を行う必要があります:
- 署名検証に必要な生のリクエスト本体を読み取ります。
- 配信署名を確認します。
- ウェブフックIDと関連メタデータを抽出します。
- その配信が既に受け入れられているかどうかを確認します。
- イベントを耐久性のあるキューに配置します。
- すぐに確認応答を返します。
広く使用されている運用目標は、約200ミリ秒で応答することであり、Shopifyの5秒のウェブフックタイムアウトウィンドウ以下に留まります。これは上記のリンク先の本番ガイダンスで要約されています。正確な実装では、管理されたキュー、ワーカープロセス、または耐久ストレージに支えられたジョブシステムを使用できます。重要なプロパティは、受け取りとビジネス処理の分離です。
再試行と重複配信が発生する可能性があるため、重複排除が重要です。ウェブフックIDまたは同等のべき等キーを保存してから、ワーカーを再度実行しても安全にします。注文イベントの処理がレコードを作成する場合、キーが既に存在するときは2番目のレコードを作成する代わりに既存のレコードを更新します。
最初に確認、次に処理。高速エンドポイントはイベント取り込みを保護します。ワーカーはビジネスロジックを保護します。
リクエストスレッド内で同期データベース書き込み、外部APIコール、インベントリ作業、複雑な計算を実行しないでください。そのような設計はローカルテスト中は簡単に見えますが、依存関係が遅くなると脆くなります。システム全体でイベントエンドポイントを設計するチームにとって、Formbricks REST APIおよびウェブフックガイドは署名、配信処理、非同期処理の有用な比較パターンを提供します。
GDPR処理は同じインフラストラクチャプランに属します。Shopifyはアプリ提出にはdata-request、data-erasure、およびcustomer-redactionウェブフックハンドラーが必要です。アンインストールクリーンアップ、スコープ検証、および明確なデータ保持ポリシーを実装に追加してください。プライバシー作業をリスティングコピーとして扱わないでください。
請求にはステートマシンが必要です
請求はチェックアウト画面ではありません。アプリは、マーチャントがアクティブなサブスクリプションを持っているか、請求を受け入れているか、プランをキャンセルしているか、試用状態に入っているか、または中断された承認フローから戻っているかどうかを知る必要があります。
製品の周りで商業モデルを選択します:
- 定期サブスクリプションは、自動化、分析、または運用ツールなどの継続的な機能に適しています。
- 一度限りの請求は、個別の機能、実装、または定義された購入に適しています。
- 使用量に応じた価格設定は、商人が何が請求をトリガーするかを理解できるように、慎重な権利付与と測定の設計が必要です。
請求状態をサーバーに保持し、アクセスチェックを明示的にします。UIはプラン画面を表示できますが、サーバーは保護された操作が利用可能かどうかを決定する必要があります。承認リダイレクト、支払い拒否、キャンセル、再インストール、およびプラン変更パスを処理します。開発ストアでこれらの遷移をテストしてから、請求を残りの起動プロセスに接続してください。
購入後の製品については、金銭的な変更に追加的なセーフガードが必要です。注文編集には追加の請求書または払い戻しが必要な場合があり、充実は古い注文データに対して進められてはいけません。Mayra Order Edit and Upsellなどの製品は、顧客アカウントの注文編集、マーチャント定義の適格性ルール、ワンクリック追加、Shopify管理の請求書作成または払い戻し処理をサポートすることでこのカテゴリの実装を説明しています。より広い原則は、並行する金銭台帳を作成するのではなく、プラットフォームの注文と支払い記録を信頼できるものとして保つことです。
テスト、デプロイメント、アプリストア申請チェックリスト
正常に読み込まれるローカルアプリは、ほとんど何も証明しません。本番環境での信頼性は、ハッピーパスに現れないライフサイクルイベントをテストすることから生まれます。つまり、再インストール、請求の拒否、セッションの喪失、重複したウェブフックの受信、スコープの変更、アンインストール、および不適格となった注文に対する顧客向けワークフローを開くことです。
開発ストアを制御された環境として使用し、現実的なカタログ、顧客、注文、充実状態でテストします。初期デモ用に作成されたクリーンなレコードだけでなく、権限とエッジケースを演習するテストデータを保持します。
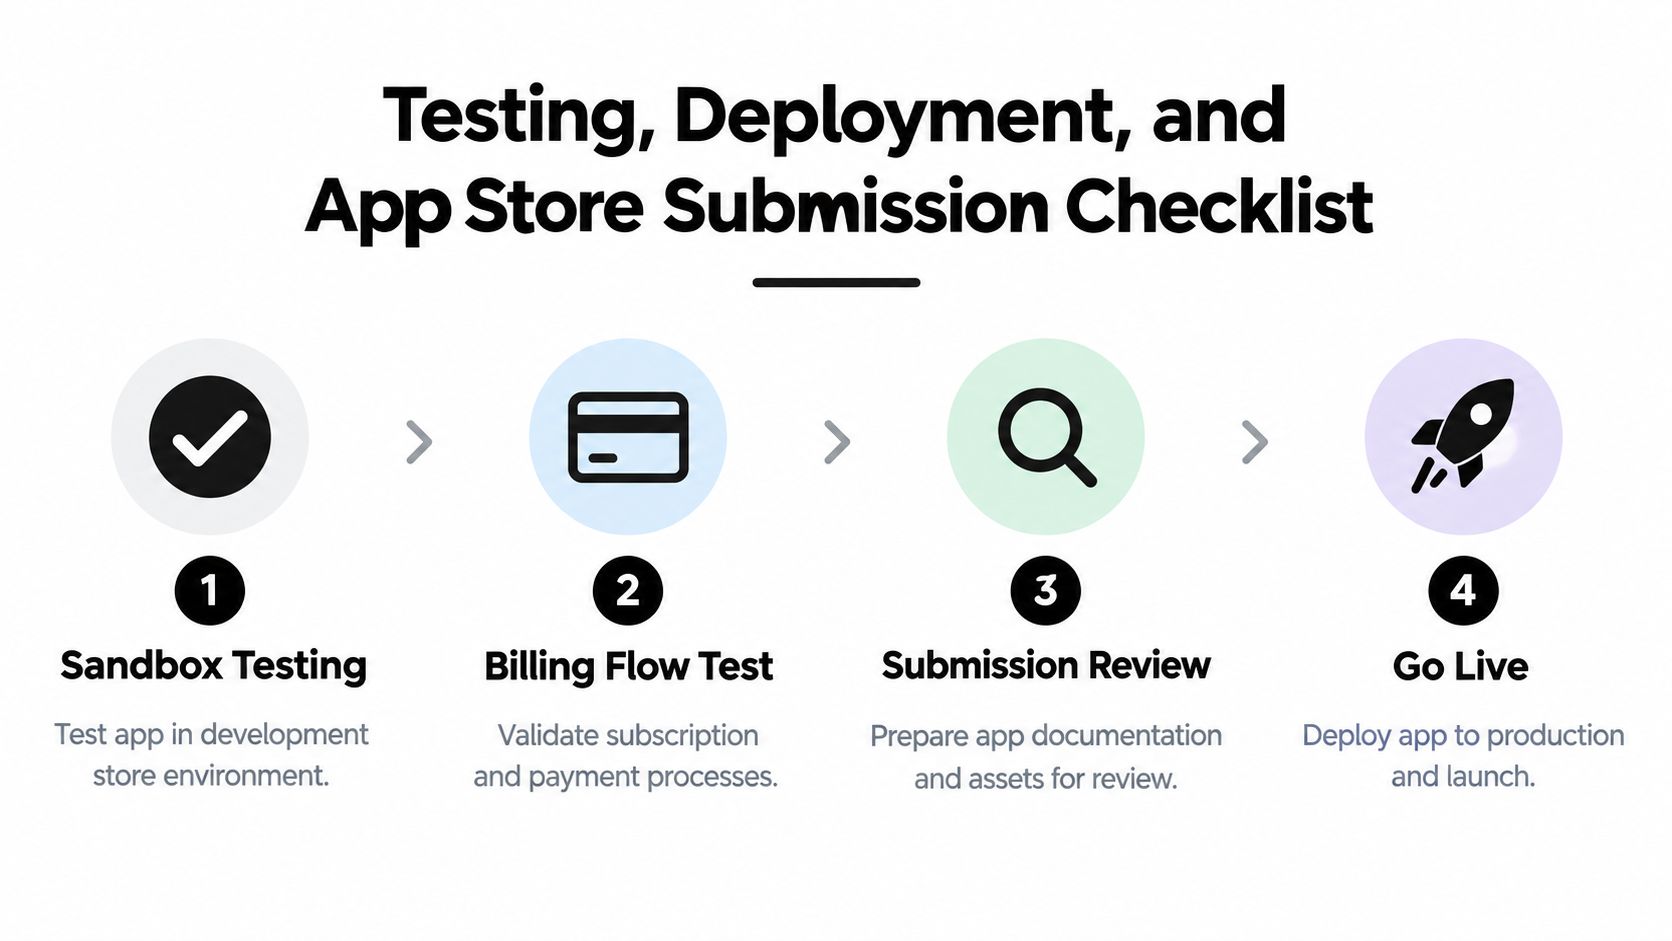
有用な製品のソフトウェアテスト計画は、これらのシナリオを繰り返し可能な受け入れ基準に変えるのに役立ちます。Shopify特有のテストは、各基準をマーチャントアクション、サーバー側の状態変化、および予想される回復パスに接続する必要があります。
マーチャントが実際に遭遇する障害をテストする
- インストールと再インストール:新しいインストールが正しいレコードを作成し、再インストールが認証をリフレッシュし、設定を重複させないことを確認します。
- 埋め込みナビゲーション:Shopify管理からアプリを開き、リダイレクト、戻るナビゲーション、ディープリンク、およびiframe内の期限切れセッションをテストします。
- APIの権限:意図的にアクセスを削除または変更し、アプリが不透明なサーバーエラーで失敗するのではなく問題を説明することを確認します。
- ウェブフック配信:有効、無効、繰り返された、遅延した、および順序外のイベントを送信します。署名拒否、重複排除、キューの動作、および再試行の安全性を確認します。
- 請求遷移:承認、拒否、キャンセル、プラン変更、およびアクセス削除をテストします。マーチャントは、サーバーが権利を非アクティブとしてマークした後、有料機能を保持すべきではありません。
- プライバシーとアンインストール:必要なGDPRハンドラーが正しく応答し、アンインストールクリーンアップがポリシーで対象となるデータを削除または分離することを確認します。
Shopify CLIを使用した手動デプロイメントは製品が小さい間は可能ですが、複数のユーザーまたは環境が関わっている場合は、反復可能なCI/CDプロセスの方が安全です。アプリケーションをビルドし、テストを実行し、マイグレーションを意図的に適用し、変更不可能なアーティファクトをデプロイし、各リリース後の最初のインストールを監視します。設定とシークレットをリポジトリの外に保持し、ロールバック手順が必要になる前に文書化してください。
顧客アカウントをアーキテクチャゲートとして扱う
Shopifyは2026年2月26日にレガシー顧客アカウントを廃止し、新しいストアで利用不可にし、Shopifyの顧客アカウント ドキュメントに従って、マーチャントに最新の顧客アカウントモデルへのアップグレードを要求しています。認証済み顧客アクションに対応するアプリの場合、これは単なる見た目の移行ではありません。
アプリが購入後の編集、配送更新、アカウントベースのオファー、または顧客認証をサポートしている場合は、最新の顧客アカウント表面に対して構築してください。最新のアカウント体験で配置、インストール動作、権限、認証済みアクションを確認します。古いアカウントスタックを想定しているアプリは、狭いテスト設定では機能する可能性がありますが、現在のフレームワークを使用しているマーチャントに対しては失敗する可能性があります。
したがって、送信チェックリストには以下を含める必要があります:
- 製品の明確さ: 正確なマーチャントワークフロー、必要な権限、セットアップ手順を説明します。
- プライバシー対応: 正確なプライバシーポリシーを公開し、データリクエスト、データ削除、および顧客削除の処理を実装します。
- ライフサイクル安全性: アンインストールのクリーンアップ、再インストール認証、Webhook登録、セッション復旧をテストします。
- アカウント互換性: すべての顧客向け配置を最新の顧客アカウントモデルに対して検証します。
- 請求透明性: プラン動作、承認フロー、キャンセル、権利変更を文書化します。
- サポート資料: スクリーンショット、セットアップ手順、トラブルシューティングガイダンス、サポートへの問い合わせ経路を提供します。
- 運用監視: 失敗したジョブ、拒否された署名、APIエラー、請求状態の不一致、インストール失敗を追跡します。
強力な送信パッケージは、通常のマーチャントアクションについて開発者の介入なしに動作できる製品を反映しています。レビューアーとマーチャント両者は、リストが単純なワークフローを約束しているが実装がヒドゥン手動修正に依存している場合に気づきます。
Mayra Appsは、顧客アカウント注文編集、キャンセルデフレクション、ワンクリックアップセルが必要でShopify Adminをシステムオブレコードとして保持するマーチャント向けのShopify購入後ツールを構築しています。アプリまたはストアワークフローが最新の顧客アカウントモデル、信頼できる注文変更、または制御された購入後操作に依存している場合は、Mayra Appsを参照して、利用可能なアプローチとセットアップオプションを確認してください。