
Je hebt een veelbelovend Shopify-app-idee, een development store en een project dat lokaal wordt weergegeven. Dan beginnen de platformdetails ertoe te doen: authenticatie moet op het juiste moment plaatsvinden, de admin-UI wordt uitgevoerd in een embedded context, webhooks kunnen niet blokkeren op databasewerk, en een workflow na aankoop kan afhangen van de huidige klantaccountarchitectuur van Shopify. Dat is waar veel anders capabele webontwikkelaars tijd verliezen.
Het leren hoe je een Shopify-app bouwt betekent ontwerpen voor het platformgedrag van Shopify, niet alleen een React-frontend verbinden met een API. De beslissingen die je voor de lancering neemt, vooral rond app-type, klantenaccounts, event-verwerking, machtigingen en facturering, bepalen of verkopers een betrouwbaar product of nog een fragiele integratie ervaren.
Inhoudsopgave
- Waarom het bouwen van een Shopify-app anders is dan het bouwen van een reguliere web-app
- Kiezen tussen Custom Apps en openbare App Store-vermeldingen
- Je ontwikkelingsomgeving en eerste auth-flow instellen
- Webhook-architectuur en factureringsintegratie in productie
- Testen, implementatie en checklist voor App Store-indiening
Waarom het bouwen van een Shopify-app anders is dan het bouwen van een reguliere web-app
Een ontwikkelaar die van React of Node.js afkomt, begint vaak met een bekend plan: maak routes, voeg een database toe, bouw een dashboard en verbind een API. Dat plan werkt voor een conventioneel SaaS-product. Het wordt onvolledig wanneer Shopify de verkoopercontext, de verificatielifecycle, het admin-frame, de installatieflow en de event-delivery beheert.
Een ingesloten Shopify-app gedraagt zich niet als een zelfstandige website in een browsertabblad. De hoofdinterface wordt weergegeven in de Shopify admin iframe, dus navigatie, omleidingen, verificatie en beheertaken moeten rekening houden met die context. App Bridge biedt de communicatielaag voor ingesloten interacties, terwijl Polaris interfacepatronen levert die ervoor zorgen dat het product native aanvoelt voor Shopify. De Polaris- en ingesloten app-documentatie van Shopify maken ook duidelijk dat App Bridge en Polaris onafhankelijke versiebeheerkwesties hebben, dus het upgraden van de ene valideert niet automatisch de andere.
Authenticatie is een ander grensgebied. Je app moet de juiste OAuth- of sessie-token-flow tot stand brengen voordat je beveiligde instellingen of beheertaken uitvoert. Een veelvoorkomend foutpatroon is dat tokenbeheer wordt behandeld als een gewone frontend-aangelegenheid, waarbij referenties handmatig worden opgeslagen of doorgegeven, en dan ontdekt dat herinstallatie, iframe-navigatie of sessieverlopen de ervaring verbreekt.
Het platform beheert meer van de workflow
Shopify-verkopers verwachten dat een app de installatiestatus, bereiken, winkeleigenaarschap, machtigingen en verwijderingsgedrag respecteert. Een zelfstandige toepassing kan zijn eigen accountmodel kiezen. Een Shopify-app moet zijn eigen records afstemmen met gebeurtenissen en acties die afkomstig zijn van een Shopify-winkel van een verkoper.
Dit verschil is vooral belangrijk voor orderworkflows. Een app die een geverifieerde koper toestaat een bestelling te bewerken, heeft meer nodig dan een beheerscherm en een API-mutatie. Het moet passen op het aan de klant gerichte accountoppervlak, verifiëren wie kan handelen, verkopers-gedefinieerde geschiktheidsregels afdwingen en Shopify als het systeem van waarheid behouden. De architectuur die in deze Shopify-orderworkflow-gids wordt beschreven, is een nuttig voorbeeld van waarom functies na aankoop administratieve, klant-, vervullings- en financiële grenzen overschrijden.
Praktische regel: Behandel Shopify als een platform met levenscyclusregels, niet als een database met een winkel eraan.
Webhooks versterken dat onderscheid. Shopify stuurt gebeurtenissen asynchroon, en de app moet deze verifiëren, bevestigen, in de wachtrij plaatsen en veilig verwerken. Als een request-handler probeert elke databaseschrijving en bedrijfsbewerking uit te voeren voordat deze antwoord geeft, kan een tijdelijk afhankelijkheidsprobleem leiden tot gemiste gebeurtenissen of gedupliceerd werk.
Het juiste mentale model is een platformeigen product met verschillende oppervlakken: ingesloten admin-UI, geverifieerde klantervaringen waar relevant, API-bewerkingen, asynchrone event-verwerking, facturering, privacyafhandeling en operationele monitoring. Bouw deze grenzen opzettelijk op, en de rest van de implementatie wordt veel gemakkelijker te begrijpen.
Kiezen tussen aangepaste apps en openbare App Store-aanbiedingen
De eerste commerciële beslissing is of de app één verkoper of een markt bedient. Een aangepaste app is meestal het verstandige pad voor één winkel, een agencyopdracht of een interne workflow. Een openbare app is zinvol wanneer het probleem herhaalbaar is voor verkopers en distributie via de Shopify App Store onderdeel is van het bedrijfsmodel.
Deze paden delen platformfundamentals, maar creëren verschillende productverplichtingen. Een aangepaste build kan zich nauwkeurig concentreren op de processen, gegevensstructuur en operationele voorkeuren van één winkel. Een openbare vermelding moet rekening houden met variatie in thema's, instellingen, machtigingen, planstaten, herinstallatie gedrag, ondersteuningsverwachtingen en merchantonboarding.
Het Shopify-ecosysteem is al druk bevolkt. Een onafhankelijk juni 2026 Shopify App Store-rapport telde 23.538 live openbare apps, 981.772 totale recensies, een gemiddelde beoordeling van 4,66 sterren, en 2.001 nieuwe app-launches in die maand. Hetzelfde rapport vermeldt dat een ander ecosysteemrapport uit 2026 een App Store beschreef die miljoenen merchants bedient en actieve app-installaties die bijna 20% groeiden ten opzichte van het voorgaande jaar. Deze cijfers maken positioning en reliability engineering deel van de ontwikkeling, niet nalatigheidsdecoratie na de lancering.
| Factor | Aangepaste app | Openbare App Store |
|---|---|---|
| Primair publiek | Één merchant of een gedefinieerde klant | Een breed merchandsegment |
| Distributie | Directe installatie of gecontroleerde implementatie | App Store-detectie en vermelding |
| Productomvang | Afgestemd op bekende workflows | Ontworpen voor variatie en zelfbediening |
| Facturering | Kan worden uitgesteld of commercieel afgehandeld | Vereist vroeg een doelbewust factureringsmodel |
| Ondersteuning | Directe relatie met de klant | Documentatie, onboarding en ondersteuning op schaal |
| Blootstellingsbeoordeling | Meer beperkt platformbeoordelingpad | App Store-vereisten en beoordelingsproces |
| Architectuur | Geoptimaliseerd voor een bekend environment | Veerkrachtig in winkels en configuraties |
Een aangepaste app is niet automatisch eenvoudiger. Als deze gevoelige klant- of ordergegevens verwerkt, heeft deze nog steeds behoefte aan betrouwbare authenticatie, bevoegdheden met minimaleprivileges, webhook-verwerking, opschoonbewerking bij verwijdering en privacycontroles. Het voordeel is dat u goed onderbouwde aannames over de merchant kunt doen in plaats van elke instelling voor een onbekend publiek in te bouwen.
Een openbare app heeft het tegenovergestelde compromis. U besteedt meer moeite aan onboarding, lege toestanden, foutenherstel, facturering, documentatie, ondersteuningsworkflows en compatibiliteit. In ruil daarvoor kan de App Store een distributiekanaal worden in plaats van dat elke installatie een verkoopgesprek vereist. Het installatiepad voor aangepaste apps is een nuttige referentie wanneer het project bedoeld is voor één winkel in plaats van distributie via een marktplaats.
Beslis vanuit de workflow, niet vanuit de technologie
Stel drie vragen voordat u scaffolding maakt:
- Wie heeft het probleem? Als het antwoord één merchant is, kan een aangepaste app de snelste route zijn. Als het antwoord een duidelijk gedefinieerde klasse van merchants is, valideer dan of de workflow zich herhaalt.
- Wat moet variabel zijn? Openbare apps hebben nodig dat configureerbare regels voor machtigingen, geschiktheid, plannen en integraties. Een aangepaste app kan meer van het bekende operationele model coderen.
Facturering is het punt dat veel teams onjuist uitstellen. Een openbare app die handelaren wil gaan belasten, moet zijn prijslogica, plantoestandigheden, proefgedrag, annuleringsafhandeling en toegangscontroles vaststellen voordat de vermelding wordt opgepoetst. Een aangepaste implementatie kan geldverdienning uitstellen, maar mag het eigendomsmodel niet uitstellen als de app later openbaar kan worden.
Uw ontwikkelomgeving en eerste verificatiestroom instellen
Begin met een Shopify-ontwikkelingstore en Shopify CLI. De CLI stelt de projectstructuur samen, verbindt de app-configuratie en geeft de implementatie een platformbewust startpunt in plaats van u te dwingen elke integratie handmatig in elkaar te zetten.
De exacte projectsjabloon kan variëren, maar de volgorde moet discipline handhaven:
- Maak de app met Shopify CLI. Selecteer het framework en de taal waarmee uw team in productie kan werken.
- Verbind een ontwikkelingstore. Gebruik deze voor installatie, machtigingen, ingesloten navigatie en representatieve gegevens.
- Voer de scaffold lokaal uit. Bevestig dat de app in de Shopify admin-iframe wordt geladen voordat u complexe bedrijfslogica toevoegt.
- Inspecteer de gegenereerde App Bridge-setup. De scaffold voegt de ingesloten bridge toe, dus vervang deze niet door een zelfbedacht token-passingschema.
- Definieer alleen de bereiken die u nodig heeft. Elk bereik vergroot het vertrouwensorvervlak en kan van invloed zijn op de controle en het vertrouwen van handelaren.
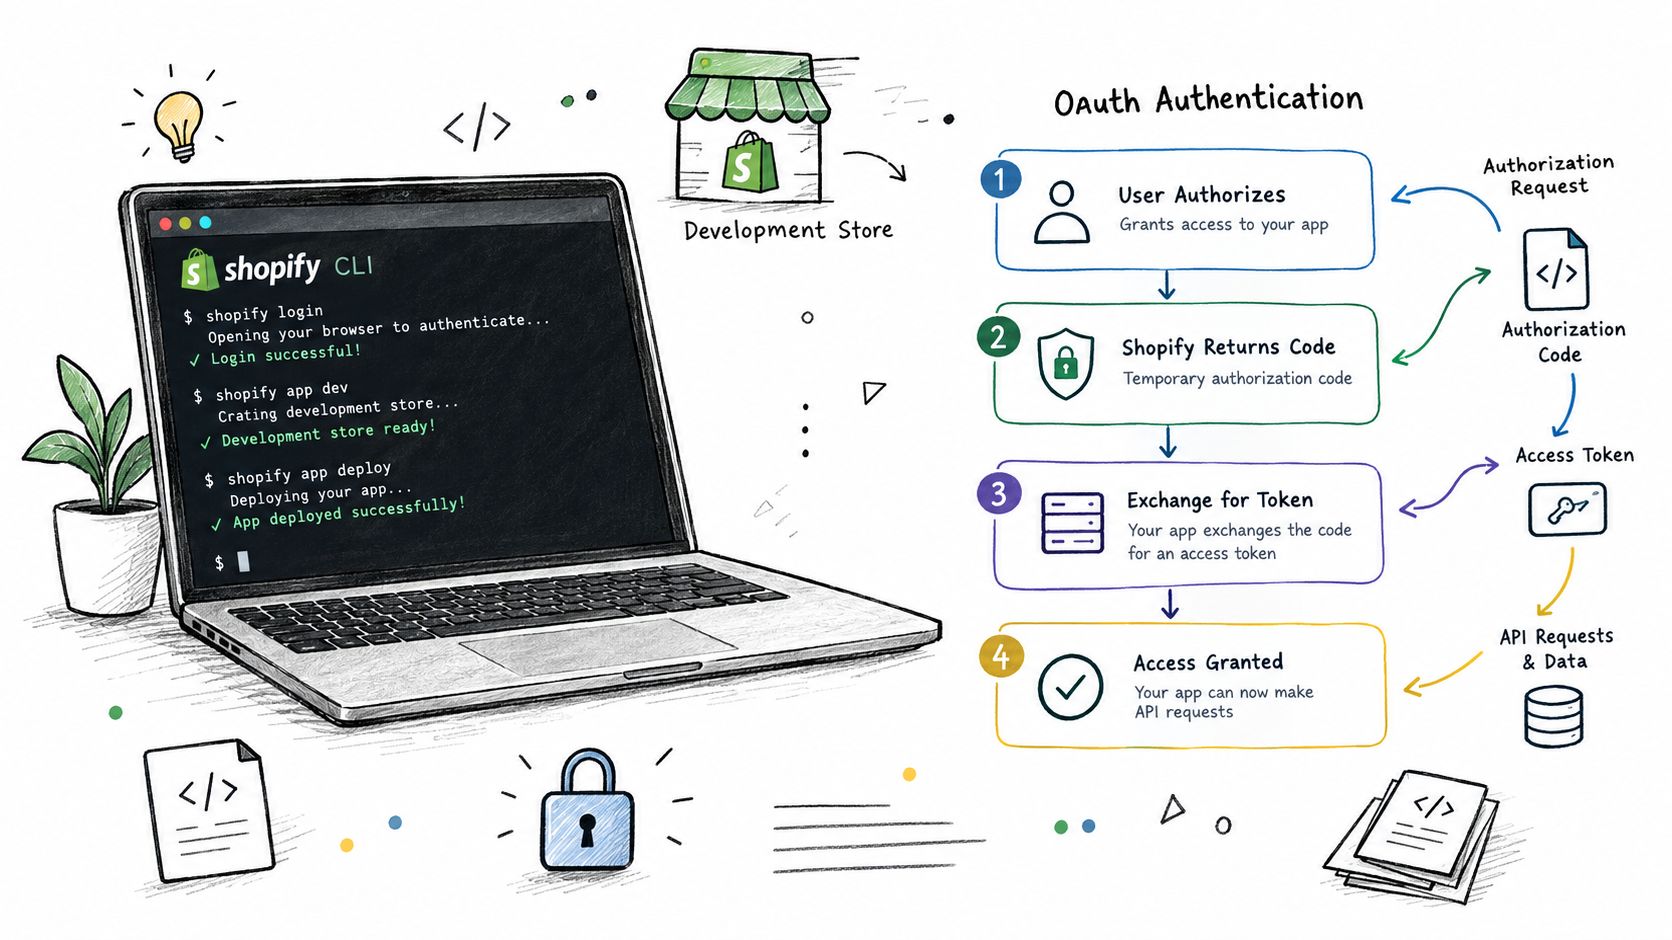
Shopify's richtlijn voor ingesloten apps en Polaris benadrukt een specifieke relatie tussen de onderdelen. De hoofdinterface wordt weergegeven in de admin-iframe met App Bridge en Polaris, en admincommunicatie moet App Bridge gebruiken in plaats van aangepaste afhandeling voor ingesloten adminverzoeken. Dit zorgt ervoor dat navigatie en platforminteractie zijn afgestemd op de context die Shopify biedt.
Zet verificatie vóór toepassingsinstallatie
Uw installatierute moet de winkel- en sessiecontext tot stand brengen voordat de app afhankelijke records maakt of andere instellingstaken start. OAuth moet onmiddellijk plaatsvinden voordat deze latere stappen, ook na een herinstallatie. Als uw code ervan uitgaat dat een vorige installatie altijd een geldige sessie heeft achtergelaten, zal herinstallatietests het fout blootleggen.
Een robuuste stroom doet doorgaans het volgende:
- Identificeer de winkel- en installatiecontext. Valideer het inkomende installatieaanvraag en vertrouw niet op willekeurige door de client verstrekte winkelwaarden.
- Voer OAuth of de huidige sessietype-flow uit. Wissel en verifieer referenties uit via het ondersteunde mechanisme.
- Bewaar de installatiestatus. Bewaar de winkelidentiteit, verleende bereiken, toegangsinformatie en tijdstempels veilig op de server.
- Registreer vereiste webhooks. Doe dit alleen nadat verificatie is geslaagd en maak registratie herhaalbaar.
- Render het ingesloten oppervlak. Initialiseer App Bridge en gebruik Polaris-patronen voor beheer-UI.
- Valideer sessies opnieuw op beveiligde verzoeken. Verlopen en opnieuw installeren zijn normale levensgebeurtenissen, geen uitzonderlijke fouten.
Plaats geen langdurige installatie in het eerste browserverzoek. Als registratie, gegevenssynchronisatie of migratie tijd kost, plaats dit in de wachtrij nadat de geverifieerde installatie is opgeslagen. De handelaar moet een bruikbare status zien, niet een leeg iframe terwijl de server wacht op onwerkelijk werk.
Teams die extra engineeringcapaciteit nodig hebben, kunnen ook LATAM-ontwikkelaars evalueren voor implementatie- of onderhoudswerkzaamheden. De nuttige vraag is niet alleen of iemand React kent. Zoek naar ervaring met Shopify-installatielevensencycli, ingesloten navigatie, API-bereiken, webhookbetrouwbaarheid en productieondersteuning.
Houd App Bridge en Polaris onafhankelijk gezond
App Bridge is niet versied met Polaris. Vastpin en beoordeel die afhankelijkheden onafhankelijk, test de gegenereerde basisklasse na upgrades en verifieer iframe-navigatie in de werkelijke Shopify-beheer in plaats van vertrouwen op alleen een normaal browsertabblad.
De eerste mijlpaal is geen prachtig dashboard. Het is een correct geïnstalleerde ingesloten app die verifieert, betrouwbaar laadt, een toegestaan beheersverzoek indient, een ontbrekende of verlopen sessie verwerkt en de handelaar een duidelijk herstelpad geeft. Zodra die basis werkt, stopt feature-ontwikkeling met tegen het platform vechten.
Webhookarchitectuur en productieintegratieintegratie
Een Shopify-app wordt productiesoftware wanneer deze ereignissen kan overleven die buiten de browser binnenkomen. Bestellingen veranderen, klanten werken informatie bij, vervulling vordert, winkels verwijderen apps en privacyverzoeken arriveren onafhankelijk van het scherm dat de handelaar toevallig open heeft.
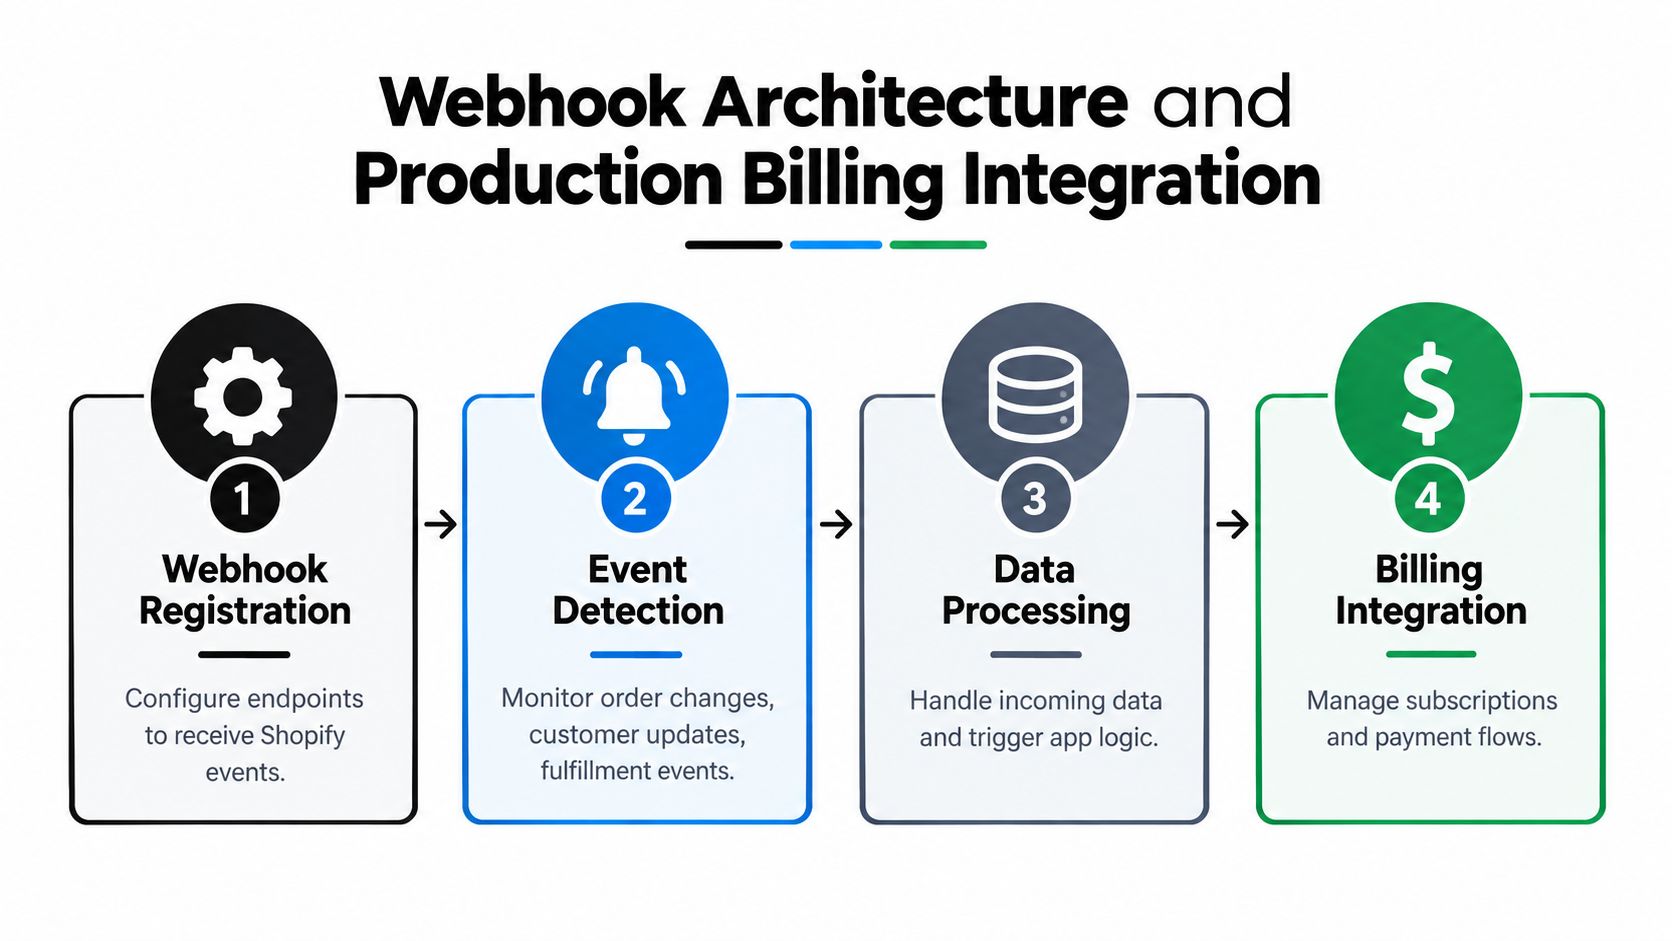
De documentatie voor verificatie en autorisatie van Shopify beschrijft webhooks als een mechanisme voor veranderingsdetectie en vereist geverifieerde API-toegang. Voor Admin API-verzoeken, stuur de X-Shopify-Access-Token-header met het juiste toegangstoken. Voor webhookaflevering, moet de handler de handtekening verifiëren voordat de payload als betrouwbaar wordt geaccepteerd.
Maak het aanvraagpad klein
Het webhook-eindpunt moet een klein hoeveelheid werk doen:
- Lees de onbewerkte aanvraagtekst die nodig is voor handtekeningverificatie.
- Verifieer de afleveringshandtekening.
- Extraheer de webhook-ID en relevante metadata.
- Controleer of die levering al is geaccepteerd.
- Plaats de event in een duurzame wachtrij.
- Geef snel een bevestiging terug.
Het veel gebruikte operationele doel is om te reageren in ongeveer 200 milliseconden, terwijl je onder Shopify's 5-seconden webhook timeout-venster blijft, zoals samengevat in de hierboven gelinkte productiegeleiding. De exacte implementatie kan een beheerde wachtrij, een workerproces of een jobsysteem met duurzame opslag gebruiken. De belangrijke eigenschap is scheiding tussen ontvangst en zakelijke verwerking.
Deduplicatie is belangrijk omdat herhaalde pogingen en herhaalde leveringen kunnen voorkomen. Sla de webhook-ID of een gelijkwaardige idempotency-sleutel op, en maak de worker veilig om opnieuw uit te voeren. Als het verwerken van een ordergebeurtenis een record maakt, werk het bestaande record bij wanneer de sleutel al bestaat, in plaats van een tweede record te maken.
Bevestig eerst, verwerk tweede. Een snel eindpunt beschermt event-ontvangst. De worker beschermt bedrijfslogica.
Voer geen synchrone databaseschrijvingen, externe API-oproepen, inventariswerk en complexe berekeningen uit in de aanvraadthread. Dit ontwerp voelt eenvoudig aan tijdens lokale tests en wordt broos wanneer een afhankelijkheid traag wordt. Voor teams die event-eindpunten ontwerpen in alle systemen, biedt de Formbricks REST API en webhook-gids bruikbare vergelijkende patronen voor handtekeningen, afleveringsafhandeling en asynchrone verwerking.
GDPR-verwerking hoort in hetzelfde infrastructuurplan. Shopify vereist webhook-handlers voor gegevensverzoek, gegevenswissing en klantredactie voor app-indiening. Voeg verwijderingsopschoning, scopevalidatie en een duidelijk beleid voor gegevensbehoud toe aan de implementatie, in plaats van privacywerk als beschrijvingstekst te behandelen.
Facturering heeft een state machine nodig
Facturering is niet alleen een checkoutscherm. Je app moet weten of een handelaar een actief abonnement heeft, een vergoeding heeft geaccepteerd, een plan heeft geannuleerd, in een proefversie is gegaan, of is teruggekeerd na een onderbroken goedkeuringsstroom.
Kies het commerciële model rond het product:
- Terugkerende abonnementen passen bij voortdurende functionaliteit, zoals automatisering, analyses of operationeel gereedschap.
- Eenmalige kosten passen bij een afzonderlijke functie, implementatie of gedefinieerde aankoop.
- Gebruiksafhankelijke prijzen vereisen zorgvuldig ontwerp van rechten en meting, zodat handelaren begrijpen wat een vergoeding veroorzaakt.
Bewaar de factureringsstatus op je server en maak toegangscontroles expliciet. De UI kan een planscherm weergeven, maar de server moet bepalen of een beveiligde bewerking beschikbaar is. Behandel de goedkeuringsomleidding, afgewezen betaling, annulering, herinstallatie en planwijzigingspaden. Test deze transities in een ontwikkelingswinkeltje voordat je facturering verbindt met de rest van je startproces.
Voor producten na aankoop verdienen financiële mutaties extra beveiligingen. Een orderbewerking kan een extra factuur of terugbetaling vereisen, terwijl de verzending niet mag doorgaan met verouderde ordergegevens. Een product zoals Mayra Order Edit and Upsell illustreert deze categorie implementatie door klantaccountorderwijzigingen, door handelaar gedefinieerde geschiktheidsregels, toevoegingen met één klik en door Shopify beheerde facturering of terugbetalingsafhandeling te ondersteunen. Het bredere principe is om de order- en betalingsrecords van het platform gezaghebbend te houden in plaats van een parallel financieel grootboek aan te maken.
Controlelijst voor testen, implementatie en verzending in App Store
Een lokale app die succesvol wordt geladen, bewijst zeer weinig. Productiebetrouwbaarheid komt voort uit het testen van de levenscyclusgebeurtenissen die niet in het gelukkige pad voorkomen: opnieuw installeren, facturering weigeren, een sessie verliezen, een dubbele webhook ontvangen, een bereik wijzigen, verwijderen en een klantgericht werkstroom openen tegen een order die niet meer geschikt is.
Gebruik een ontwikkelingslokaal als gecontroleerde omgeving en test vervolgens met realistische catalogus-, klant-, order- en verzendtoestanden. Houd testgegevens die machtigingen en randgevallen oefenen, niet alleen het schone record dat voor de initiële demo is aangemaakt.
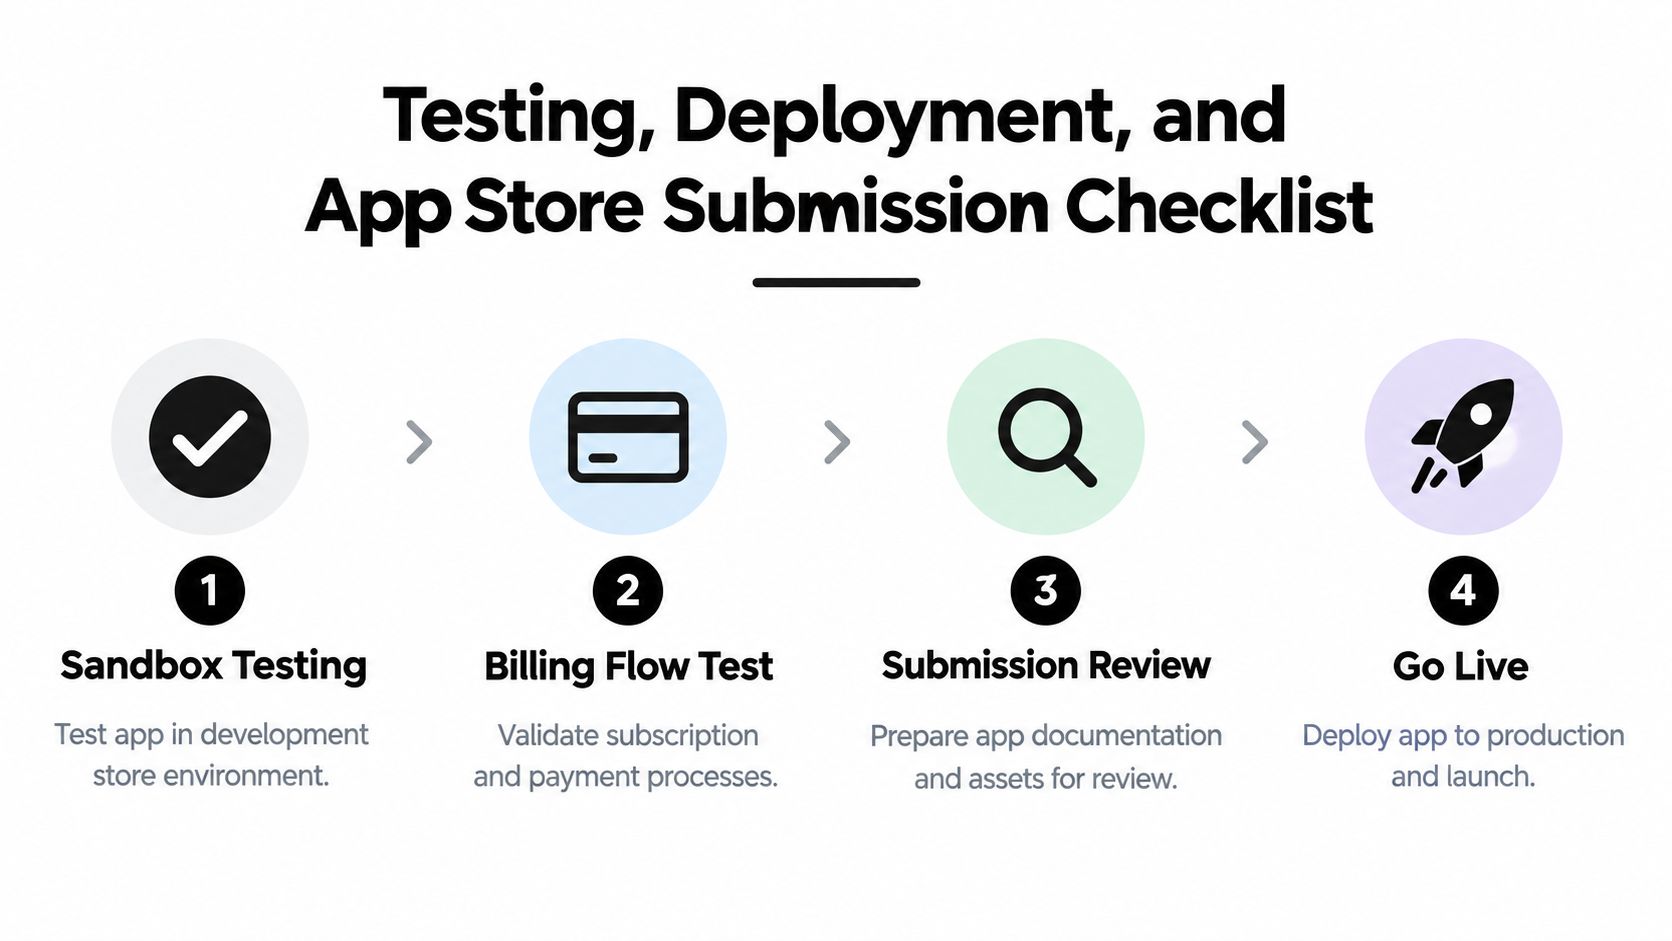
Een nuttig software testplan voor producten kan helpen deze scenario's in herhaalbare acceptatiecriteria om te zetten. Shopify-specifieke tests moeten elk criterium verbinden met een handelingsactie, een verandering in serverside-status en het verwachte herstelpad.
Test de storingen die handelaren werkelijk zullen tegenkomen
- Installatie en herinstallatie: Bevestig dat een nieuwe installatie de juiste records maakt, terwijl een herinstallatie verificatie ververst en configuratie niet dupliceert.
- Ingesloten navigatie: Open de app vanuit de Shopify-beheerder en test omleidingen, achterwaartse navigatie, diepte-links en verlopen sessies binnen het iframe.
- API-machtigingen: Verwijder of wijzig bewust de toegang en verifieer vervolgens dat de app het probleem uitlegt in plaats van met een ondoorzichtige serverfout te mislukken.
- Webhook-bezorging: Verzend geldige, ongeldige, herhaalde, vertraagde en onvoltooide gebeurtenissen. Verifieer handtekeningafwijzing, deduplicatie, wachtrijgedrag en retry-veiligheid.
- Factueringstransities: Test goedkeuring, afwijzing, annulering, planwijzigingen en toegangsverwijdering. Een handelaar mag geen betaalde functionaliteit behouden nadat de server het recht als inactief markeert.
- Privacy en verwijderen: Bevestig dat vereiste GDPR-handlers correct reageren en dat verwijderingopschoning de gegevens verwijdert of isoleert die uw beleid dekt.
Implementatie kan handmatig via Shopify CLI terwijl het product klein is, maar een herhaalbaar CI/CD-proces is veiliger zodra meerdere personen of omgevingen betrokken zijn. Bouw de applicatie, voer tests uit, pas migraties doelbewust toe, implementeer onveranderbare artefacten en controleer de eerste installatie na elke release. Houd configuratie en geheimen buiten de repository en documenteer rollback-stappen voordat je ze nodig hebt.
Behandel klantenaccounts als een architectuurpoort
Shopify heeft verouderde klantenaccounts op 26 februari 2026 afgeschaft, deze onbeschikbaar gemaakt voor nieuwe winkels en vereist dat handelaren upgraden naar het nieuwste klantenaccountmodel, volgens Shopify's documentatie over klantenaccounts. Dit is geen cosmetische migratie voor apps die geverifieerde klantenacties aanraken.
Als je app post-aankoop bewerking, verzendingupdates, op accounts gebaseerde aanbiedingen of klantenverificatie ondersteunt, bouw dan tegen het huidige klantenaccountoppervlak. Controleer plaatsing, installatiegedrag, machtigingen en geverifieerde acties in de nieuwste accountervaring. Een app die nog steeds aanneemt dat de oude accountstack werkt, kan in een beperkte testopstelling werken terwijl deze voor handelaren die het huidige framework gebruiken, faalt.
Je inzendingschecklist moet daarom het volgende bevatten:
- Productduidelijkheid: Leg de exacte handelaarswerkstroom, vereiste machtigingen en installatiestappen uit.
- Privacygereedheid: Publiceer een nauwkeurig privacybeleid en implementeer gegevensaanvraag-, gegevenswissing- en klantredactieafhandeling.
- Levenscyclusbeveiliging: Test verwijderingopruiming, herinstallatieauthenticatie, webhookregistratie en sessieherstel.
- Accountcompatibiliteit: Verifieer elke klantgerichte plaatsing tegen het nieuwste klantenaccountmodel.
- Factureringtransparantie: Documenteer plangedrag, goedkeuringsstroom, opzeggen en rechtenveranderingen.
- Ondersteunende materialen: Zorg voor schermafbeeldingen, installatie-instructies, probleemoplossingsrichtlijnen en een manier om contact op te nemen met ondersteuning.
- Operationele bewaking: Volg mislukte taken, verworpen handtekeningen, API-fouten, factureringsstaatonrechtmatigheden en installatiefouten.
Een sterk inzendingspakket weerspiegelt een product dat zonder tussenkomst van ontwikkelaars kan werken voor normale handelaarssacties. Recensenten en handelaren merken beiden op wanneer de vermelding een eenvoudige werkstroom belooft, maar de implementatie afhankelijk is van verborgen handmatige reparaties.
Mayra bouwt Shopify post-aankoop hulpmiddelen voor handelaren die klantaccountorderbewerking, cancellationafleiding en eenkliks upsells nodig hebben terwijl Shopify Admin als systeem van registratie blijft. Als je app of winkelwerkstroom afhankelijk is van het nieuwste klantenaccountmodel, betrouwbare orderwijzigingen of gecontroleerde post-aankoop bewerkingen, bezoek Mayra Apps om de beschikbare aanpak en instellingsopties te bekijken.