
マーチャント認証は、支払いプラットフォームとマーケットプレイスがビジネスが正当であることを確認し、それを所有・管理する者を識別し、承認後も継続的に監視するために使用するレイヤー化されたプロセスです。デジタル身元確認チェックは2024年に700億件を超えると予測され、2023年の610億件と比べて約16%の増加となっています。ShopTankが引用したJuniper Researchのデータ
このプロセスは、新しいShopifyストアが最初の意味のある注文を処理する前に発生することがあります。プラットフォームは法人登記書類、登録住所、税情報、自撮り写真、および支払い銀行口座がビジネスに属することを証明するものを求めます。これはあなたと販売開始の間に立ちはだかる書類作業のように感じるかもしれませんが、各リクエストは実際の質問に答えます:ビジネスは本物か、それを運営している人は権限があるか、そして安全にお金を移動できるか?
認証は単一の資料提出に続く永久的なグリーンライトではありません。これはビジネスチェック、身元チェック、所有権スクリーニング、支払い照合、および承認後の監視を組み合わせています。この区別は、ストアが後に接続されたアプリを通じて払い戻し、注文変更、または購入後オファーを処理する際に重要になります。認証されたアカウントは支払いエコシステムとの関係を確立しますが、マーチャント制御のルールは、人々とソフトウェアがストア内で何をできるかを決定します。
目次
- すべての新規マーチャントが認証に直面する瞬間
- KYBとKYCが2つの補完的レイヤーとして説明される
- プラットフォームが最初から認証する理由
- 典型的な認証フローの5つのステージ
- プラットフォーム認証とマーチャント制御のガバナンス
- Shopifyの日常で認証結果がどのように表示されるか
- 実践的な次のステップとマーチャント認証チェックリスト
すべての新規マーチャントが認証に直面する瞬間
Shopifyストアのセットアップを終え、テストオーダーを実行して、次は支払いが開始されると期待していたのに、アカウントが一時停止され、法人登記書類、写真付き身分証明書、自撮り写真またはライブネス確認、銀行口座の証明書が求められます。初めてストアを運営する人にとって、その瞬間は発売日というよりも、書類の山を持って門で止められているような感覚です。
検証を銀行の金庫の周りの層状コントロールのように考えれば、その要求は理解しやすくなります。1つの層はビジネスをチェックします。別の層はそれの背後にいる人々をチェックします。もう1つの層は資金がどこに着くかをチェックします。決済プロバイダーは、マーチャントオンボーディングを使用して、売店が識別でき、ビジネスに接続でき、有効な支払い先と照合できることを確認します。これが、Stripeのマーチャントオンボーディングガイドで説明されているように、オンボーディングがビジネスの詳細、本人確認、アカウント確認を組み合わせることが多い理由です。
書類リクエストが本当にチェックしていること
書類がすべて同じ役割を果たしているわけではありません。登録記録はストアを法人に照合するのに役立ちます。パスポートまたは運転免許証は、情報を送信している人がその法人にリンクされた実在の人であることを確認するのに役立ちます。銀行の詳細は、支払いが正しい場所に行くことを確認するのに役立ちます。
単純な不一致は、プラットフォームがなぜフォローアップの質問をするのかを示しています。ストアフロントが「Mayra Goods」と言っているのに登録が「Mayra Goods Ltd」と言っている場合、プラットフォームは支払いが有効になる前に、商号を法人名に結びつける証明書またはビジネス記録を求めるかもしれません。Shopifyアカウントがオペレーションマネージャーによって設定されているが、記載されている所有者はファイルに一度も現れない取締役である場合、プロバイダーは認可の証拠を求めるかもしれません。銀行口座がグループ内の別の会社に属している場合、それはまた別のチェックをトリガーすることもできます。
これのどれも単独では詐欺を証明するものではありません。これはプラットフォームに未解決のギャップがあることを意味し、そのギャップが閉じられるまでお金は安全に動くことができません。
実用的なルール:検証を進行中の支払い関係の開始として扱ってください。これはアップロードして忘れるバッジではありません。
承認は終わりではありません
初期承認は通常、支払い処理を開始することができます。これはアカウントを永遠に承認された状態で固定するものではありません。所有権、製品、販売地域、取引パターン、または支払い詳細の変更はすべて、アカウントをレビューに戻すことができます。情報が不完全なままであるか、一致しなくなった場合、その効果は多くの場合、最初の日常業務に表示され、支払い遅延、予約のような制限、追加レビュー、またはアカウント閉鎖を通じて表示されます。
その同じライフサイクルはチェックアウト後も問題になります。払い戻し、注文編集、住所変更、およびMayraなどのアプリで管理される購入後オファーはすべて、注文と支払い記録に影響を与えます。検証は信頼の外側の境界を設定します。ストア自体のアクセス許可と承認ルールは、その中で安全に行動できる人を決定します。
KYBとKYCが2つの補完的な層として説明されています
KYBとKYCを理解する最も簡単な方法は、ビジネスと建物を比較することです。KYB(Know Your Business)は、建物が有効な法的存在を持っているかどうか、および記載されている用途が意味があるかどうかを確認します。KYC(Know Your Customer)は、その建物を所有、管理、または代理する人々を確認します。
決済プロバイダーは、会社の法的名称、登録または組織設立番号、税務識別番号、登録住所、営業状況、業界、ウェブサイト、および予想取引量を要求する場合があります。これらの記録はKYB層を形成します。アプリケーションを完成させるたまたまその人ではなく、決済サービスを受け取る実体を検証します。
KYCは取締役、認可された代理人、および最終受益所有者に焦点を当てています。これは、政府発行の身分証明書、住所情報、自撮り、顔認識、またはライブネスチェックを含むことができます。Shopifyのアイデンティティ検証要件は、詐欺の防止、アカウント乗っ取りの防止、詐欺の防止、および金融規制の義務を満たすために、フォトIDと自撮り写真が要求される理由を示しています。Stripeのマーチャントオンボーディングガイド
両方のチェックが必要な理由
身分証明書が受け入れられても、会社登録番号が非アクティブな実体を指しているとします。KYCに合格しても、KYB制限に直面する可能性があります。逆のことも起こります。会社が適切に登録されていても、アプリケーションを送信した人がそれのために行動する権限がないかもしれません。
所有権解決は別のレイヤーを追加します。決済プロバイダーは一般的に、法的実体の少なくとも25%を所有または管理する個人を特定し、実質的な管理を行使する人々も特定します。SPD Technologyからのマーチャントライフサイクルガイダンス法人所有権は複数の企業を通じて流れることがあるため、プロバイダーは関連する個人に到達するまでこれらのレイヤーをトレースする必要があるかもしれません。
ドキュメント以外のスクリーニング
プロバイダーは、名前とビジネス情報をサンクションリスト、政治的に公開された人物の記録、有害なメディアシグナル、およびマネーロンダリング対策管理に対してスクリーニングすることもできます。これらのチェックはKYBまたはKYCに代わるものではありません。提案された関係が強化されたレビュー、制限、準備金、または却下を必要とするリスクを提示するかどうかについてのコンテキストを追加します。
オンボーディングの準備をするマーチャントは、実体ファイルと人物ファイルを分離することで混乱を減らすことができます。自動化されたアイデンティティワークフローがそのプロセスをどのように整理できるかの概要については、ZaroのKYC自動化ソリューションを参照してください。実際の質問は単に「自分が誰であるかを証明できますか?」だけではありません。また、「この人物がこのビジネスに属していることを証明できますか、そしてこのビジネスがストアとペイアウト活動と一致していることを証明できますか?」でもあります。
プラットフォームが最初に検証する理由
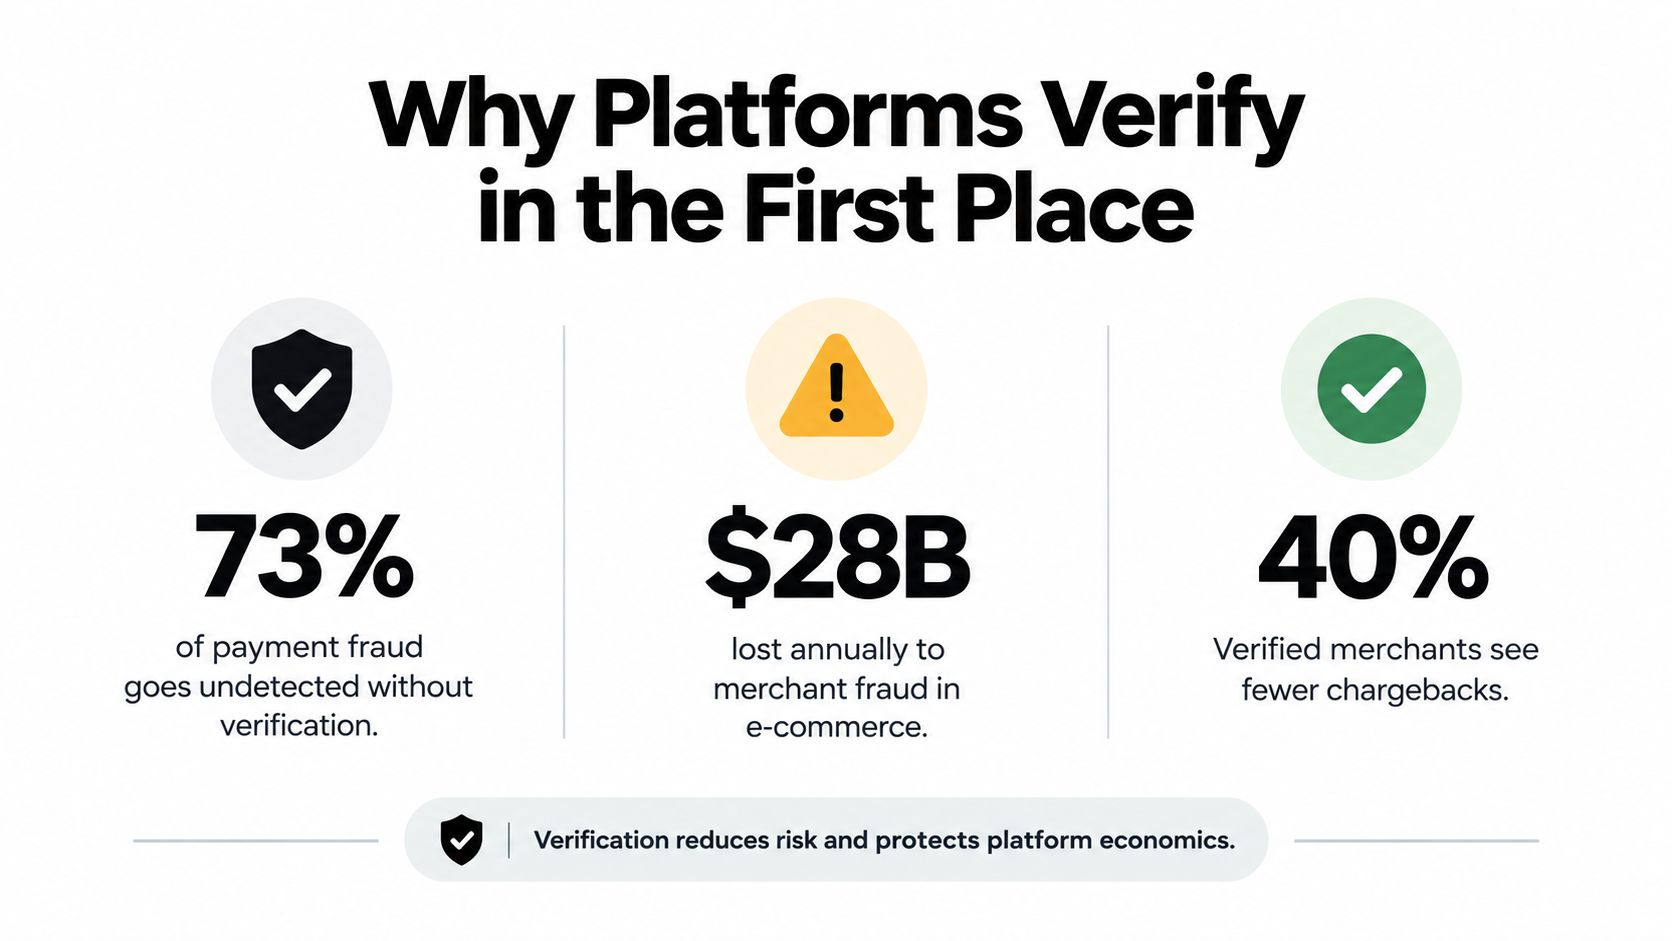
新しいShopifyストアは表面上は問題ないように見えることがあります。注文が入ってきてカードが承認され、支払いクロックが始まります。その後、プラットフォームが送金を一時停止したり、追加書類の提出を求めたり、払い戻しの急増をレビューすることがあります。検証が一度限りのセットアップタスクのように思えた場合、それは唐突に感じるかもしれません。実際には、顧客から加盟店へ、そして再び戻るようにお金が移動する際に支払いシステムを保護するチェックポイントの連続のように機能します。
プラットフォームが加盟店を検証するのは、チェックアウト後もリスクが続くからです。悪意のある行為者はアカウントを開き、支払いを処理して、資金を引き出し、消えることができます。合法的なビジネスでも、販売商品の変更、新しい場所からの出荷、または元の申請と一致しなくなったトランザクションパターンを示すなど、リスクを増加させるような方法で変化する可能性があります。検証は、ストア、それが表すビジネス、および支払いを管理する人々がまだ一致していることをプラットフォームが確認するのに役立ちます。
この背後にある財務的プレッシャーは明らかです。2024グローバル不正・決済レポートでは、加盟店がeコマース収益の平均3.1%を決済不正で失い、翌年は3.6%と予測されることが報告されています。また、ビジネスがeコマース注文の平均19%を手動でスクリーニングし、レビューした注文の15%を拒否し、疑いで着信eコマース注文の約6%を却下し、後で受け入れた注文のおよそ3%が詐欺的であったことが判明したことも報告されています。これらの損失は加盟店だけに留まりません。また、顧客、発行者、決済プロバイダー、およびマーケットプレイスにも影響します。
そのため、プラットフォームは単一の文書アップロードに依存していません。実在する新しいストアとその所有権、製品、場所、または支払い行動がそのプロファイルに適合しないものとの違いを区別するのに十分なコンテキストが必要です。
カードデータ責任もレビューしている場合、PCI DSSコンプライアンスとはは有用なコンテキストを提供します。PCI DSSは決済カードデータセキュリティに焦点を当てています。加盟店検証は、ビジネスの身元、所有権、正当性、およびリスクプロファイルに焦点を当てています。どちらもより安全な支払いをサポートしていますが、異なる問題を解決しています。
このレイヤー化されたアプローチはShopifyの日々の操作も形成します。承認がアカウントを開始しますが、後のチェックは支払いが通常どおり続行されるかどうか、異常な払い戻しアクティビティがレビューを必要とするかどうか、およびチェックアウト後の変更が疑問を引き起こすべきかどうかを決定するのに役立ちます。Mayraなどのツールを含むチェックアウト後の編集を処理するアプリは、その広い制御環境内に位置します。基本的な考え方はシンプルです。検証はドアを開くことだけではありません。それはアカウント、ストアアクティビティ、および時間を通じて一貫した金の流れを保つことです。
典型的な検証フローの5つのステージ
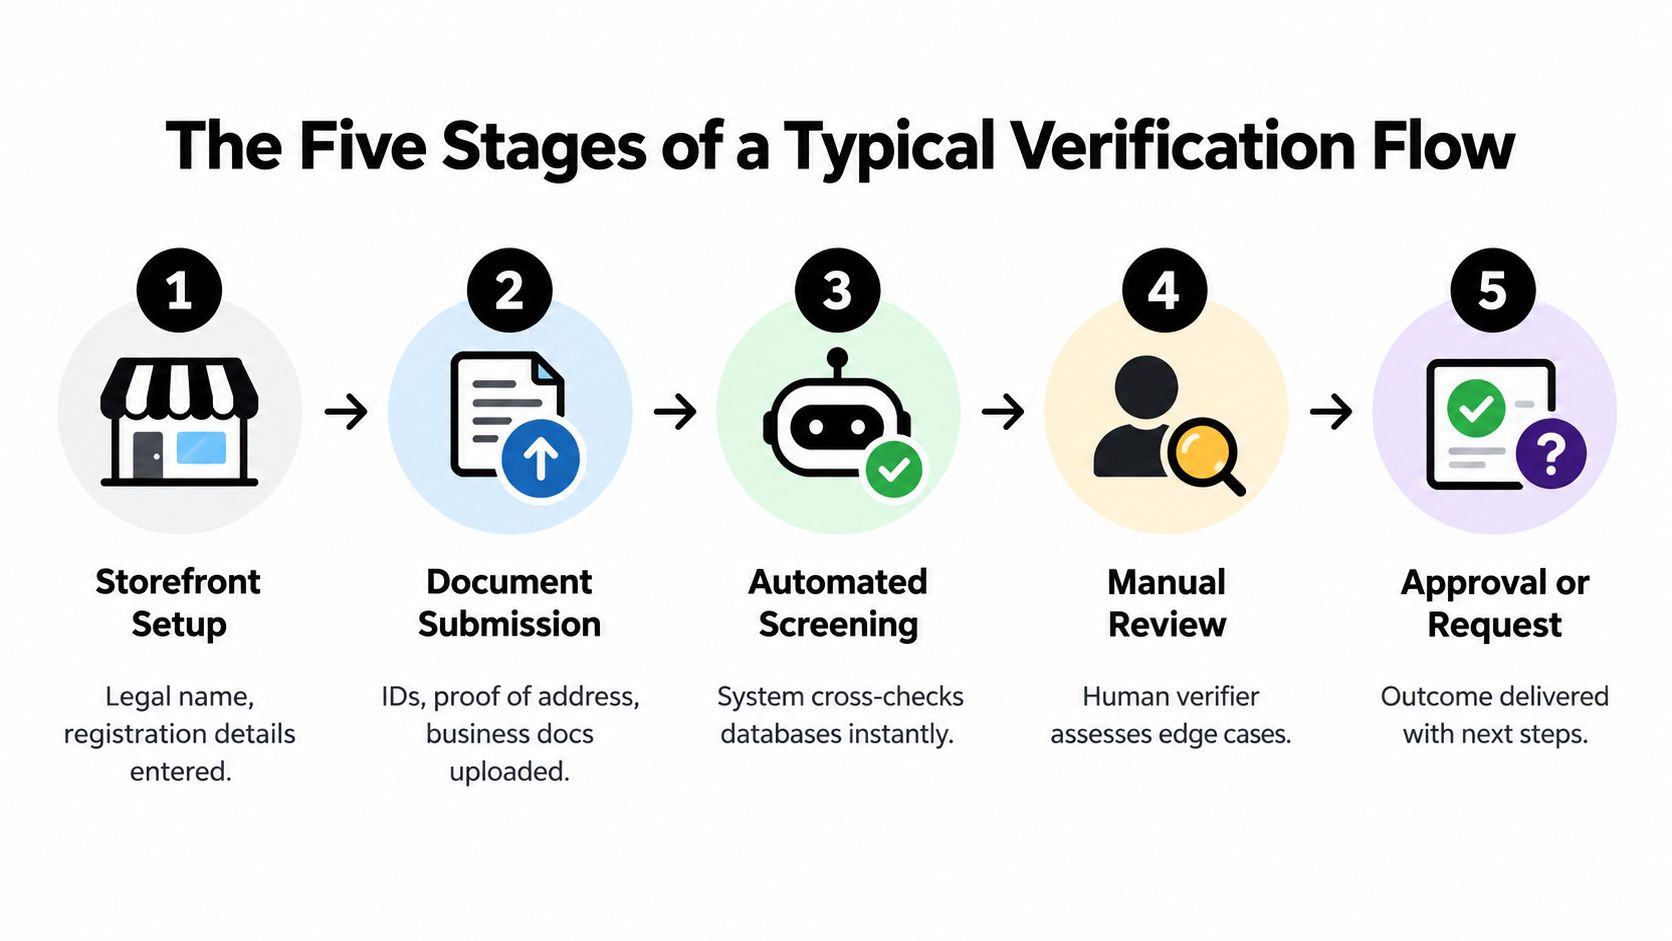
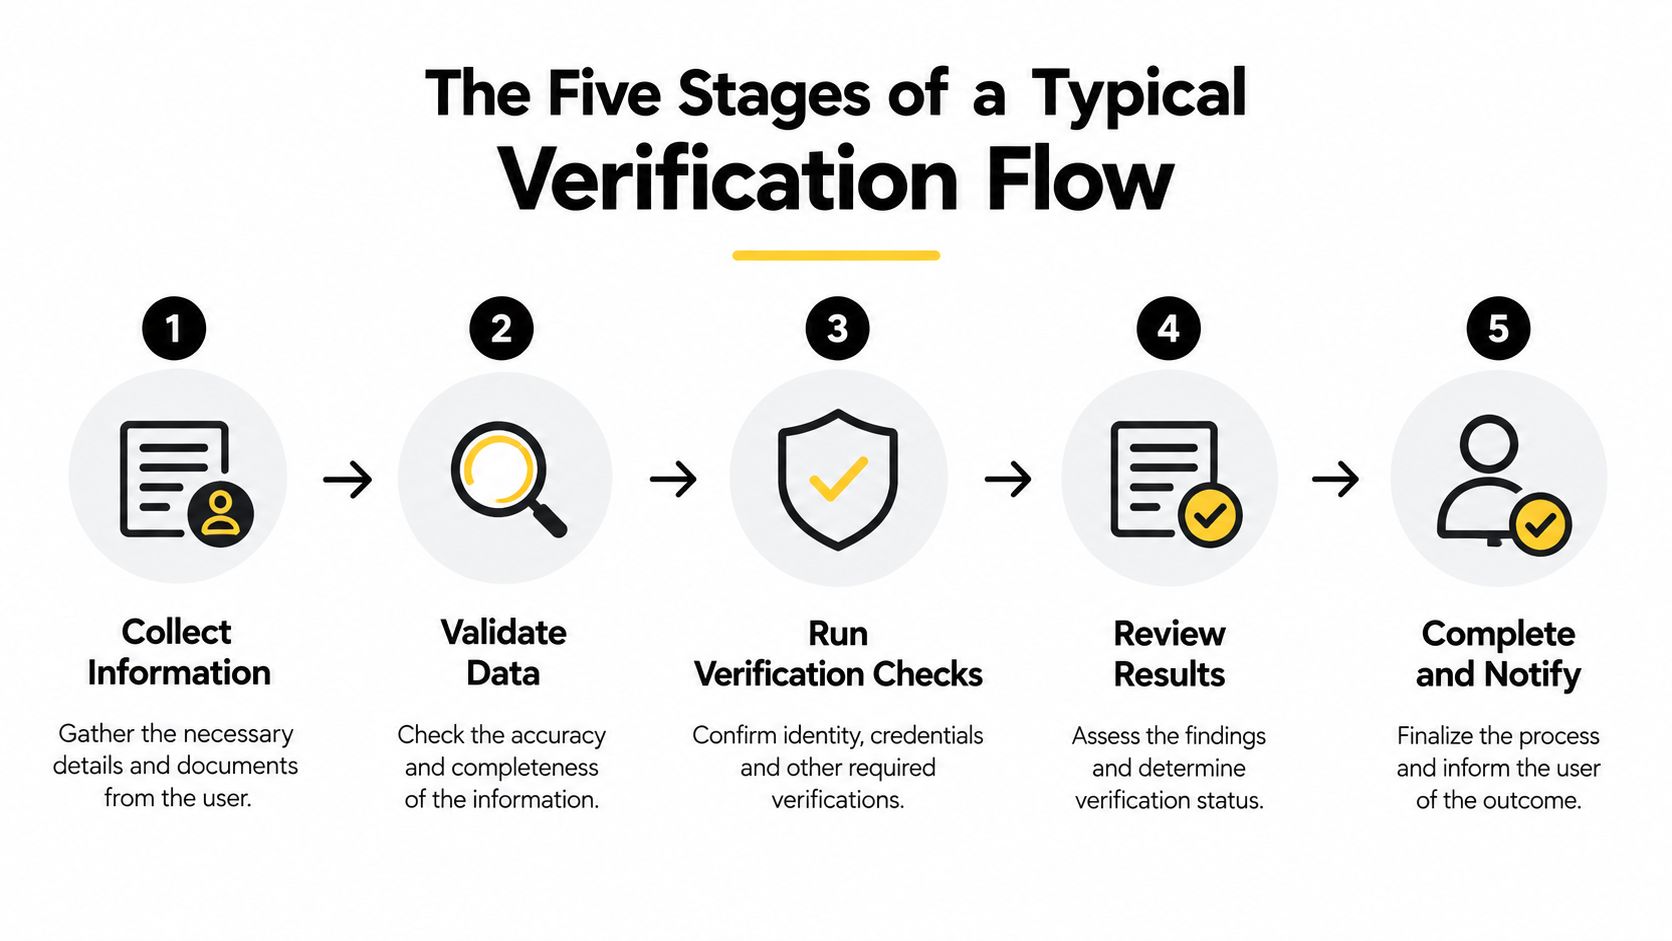
Shopifyのオペレーターは、検証を関連のないリクエストの山ではなく、つながったパスと考えることができます。正確な画面はプロバイダーと管轄区によって異なりますが、基になるシーケンスは通常同じロジックに従います。
1. ストアフロントとビジネスの設定
プラットフォームは、マーチャントが申告したプロフィールから開始します。法人名、登録または設立番号、税務識別番号、登録住所、営業状況、業界、ウェブサイト、および予想取引量を収集する場合があります。
ストアと法的ファイルが同じストーリーを伝えるようにすることがあなたの役割です。ストアフロントが衣料品を販売しているが、登録されたビジネス情報が関連のない活動を説明している場合は、質問が予想されます。予想される取引量がビジネスプロファイルが示唆するものをはるかに上回る場合、プロバイダーは制限のない処理を有効にする前により詳しい説明を要求する場合があります。
2. 所有権と管理の解決
次に、プロバイダーはエンティティの背後にいる人々をマップします。これには、取締役、認可された代理人、および最終的な受益所有者が含まれます。オペレーティング会社を所有している人が別の法的エンティティの背後に隠れている可能性があるため、企業レイヤーが重要です。
特にビジネスに複数の所有者または親会社がある場合は、現在の所有権記録を利用可能な状態に保ちます。Shopify管理画面を管理する人がマーチャントアカウントを所有している人とは限りません。
3. 個人ID検証
特定された人々はその後、身元を証明します。政府発行の文書が一般的で、プロバイダーは住所確認、自撮り写真、顔照合、またはライブネスチェックをリクエストする場合があります。失敗した試みは、必ずしもビジネスが却下されたことを意味するわけではありません。ドキュメントが曖昧であること、名前の不一致、または必要な権限のない人によって完了したアプリケーションを反映している可能性があります。
4. 支払いと銀行口座のマッチング
支払いプロバイダーは、支払い先が検証されたマーチャントと合致しているかどうかをチェックします。別の個人または法的エンティティが保有する銀行口座は、ストア自体が本物である場合でも、レビューを作成できます。
住所関連の矛盾については、マーチャントは営業記録とShopifyアドレス検証もレビューする必要があります。登録住所、ビジネス情報、顧客向けストア、支払いプロファイル全体の一貫性により、後のチェックに対する回答がより簡単になります。
5. 承認後のモニタリング
承認は営業関係を開始します。プラットフォームは取引量、地域、製品、所有権、返金、チャージバック、およびその他のリスク信号をモニタリングできます。重大な変更は、自動承認ではなく、段階的な検証、一時的な制限、準備金レビュー、または停止をトリガーする可能性があります。支払いのためのKnow Your Customerの「KYBガイダンス」
プラットフォーム検証とマーチャント管理のガバナンス
検証済みマーチャントアカウントは、すべての従業員、代理店、またはインストール済みアプリに無制限の権限を与えるわけではありません。ペイメントプラットフォームは、ビジネスが決済サービスにアクセスできるかどうかを決定します。マーチャントは、Shopify内で許可されるアクションと、それらのアクションがどのように承認されるかを決定する必要があります。
| ドメイン | 所有者 | カバー範囲 | Shopifyストアの例 |
|---|---|---|---|
| プラットフォーム検証 | ペイメントプラットフォーム、アクワイアラー、または決済サービスプロバイダー | KYB、KYC、AMLスクリーニング、所有権確認、引受、および支払い適格性 | ビジネス承認、支払いアクセス、トランザクション制限、強化されたレビュー |
| マーチャント管理のガバナンス | ストアオーナーと管理者 | 権限、編集ウィンドウ、承認しきい値、フルフィルメントルール、除外、および決済設定 | 注文を編集できるユーザー、変更できるプロダクト、承認が必要な払い戻しのタイミング |
職務の分離
プラットフォームは、決済処理を有効化する前に、法的実体と支払い権限を検証する場合があります。サポート担当者が配送先住所を変更すべきか、顧客が購入後にプロダクトを追加できるか、または選択したしきい値を超える払い戻しに人間の承認が必要かどうかは自動的には判りません。
これらの決定はストアガバナンスに属します。マーチャントは、編集ウィンドウ、プロダクトおよび国の除外、注文価値の上限、フルフィルメント状態ルール、機能トグル、承認しきい値、および自動決済設定を定義できます。Shopifyワークフロー用のMayraの適格性ルールは、ストアがプラットフォームのオンボーディングとは別に定義できる運用ポリシーの具体的な例を提供しています。
検証済みマーチャントでも、アカウントが侵害されたり、ワークフローが不適切に設定されたりする可能性があります。検証は、ビジネス関係の信頼を確立するものであり、将来のすべてのアクションの信頼ではありません。
この区別は、購入後の変更に対して重要になります。注文編集、キャンセル回避、払い戻し、およびアップセルは、実際の注文およびペイメント記録に影響を与える可能性があります。安全な設定により、何が変更できるか、誰がそれを承認できるか、および注文が更新されている間にフルフィルメントシステムが一時停止する必要があるかを制限します。
検証結果がShopifyの日常に表示される方法
最初に目に見える結果は、しばしば支払いに関する質問です。法的実体、所有権情報、または銀行口座が不完全または矛盾している場合、プラットフォームは支払いを遅延させたり、トランザクションを制限したり、強化されたレビューを要求したりする可能性があります。一貫した検証ファイルは、ペイメントプロバイダーに通常の処理を有効化するためのより明確な基礎を与えます。
顧客は、注文処理を通じてリスク決定を感じる場合もあります。一部のトランザクションは自動的に進行する可能性がありますが、他のトランザクションは手動レビューキューに入る場合があります。払い戻し、チャージバック、リザーブ、および異常なアクティビティは、ストアフロント自体が変わらなくても、マーチャントアカウントに適用されるコントロールに影響を与える可能性があります。
購入後アプリはその環境内で動作します。顧客は商品を編集したり、住所を更新したり、アップセルを受け入れたり、キャンセルをリクエストしたりする可能性がありますが、結果として生じるアクティビティは依然としてShopifyの注文と支払いレールを使用します。Shopify注文ワークフローガイダンスは、注文ステータス、配送タイミング、およびパーミッションルールがプラットフォームの検証決定と同様に重要である理由を枠付けるのに役立ちます。
実用的なモデルは単純です:検証は上限を設定し、ガバナンスは運用上の境界を設定します。マーチャントは支払いを受け入れることを認可されていますが、ストアは配送状態による編集を制限したり、選択したリファンドの承認を要求したり、特定の商品または国を除外したり、注文の変更中に出荷を一時停止することができます。
実用的な次のステップとマーチャント認証チェックリスト
プラットフォームがそれをリクエストする前に情報を準備してください。それにより、混乱した一連の割り込みが予測可能な運用タスクに変わり、個人、エンティティ、ストア、および支払い先の間の正当な違いを説明しやすくなります。
このチェックリストを使用してください:
- 法的実体を一致させる: 支払いプロファイルの法的名称、登録情報、住所、税務詳細、ウェブサイト、およびビジネスモデルがShopifyストアの背後にある記録と一致することを確認してください。
- 所有権を正確にリストする: 取締役、権限のある代理人、および受益所有者を特定してください。管理者アカウントを管理する人物がプロバイダーが検証する必要のある唯一の人物だと想定しないでください。
- 支払いアカウントを調整する: 銀行口座の所有者が検証済みのマーチャントと一致していることを確認してください。最初の支払い確認前に、営業名と法的名称の違いを解決してください。
- 身分証明書をすぐに用意する: 現在の読みやすい文書を使用し、権限のある個人の名前で自撮りまたは生体認証ステップを完了してください。
- ビジネスの変更を記録する: 所有権の変更、新しい目的地、新しい商品、および予想されるアクティビティの大きな変化に注意して、監視が別のレビューをトリガーするときに対応できるようにしてください。
- ストアのパーミッションを定義する: 注文を編集したり、リファンドを承認したり、住所を変更したり、商品を追加したり、アップセルをトリガーできる人物を決定してください。それらの決定を非公式なスタッフ指示に依存するのではなく、ルールに組み込んでください。
- 財務的境界を設定する: 注文額の上限、承認閾値、商品除外、国除外、および配送状態ルールを使用して、ワークフローが金銭または配送に影響を与える可能性がある場合。
- 接続されたアプリを確認する: 各アプリがShopifyの注文レコードに書き込むかどうか、リファンドまたは追加料金をどのように処理するか、および注文が配送中の場合に何が起こるかを確認してください。
整理されたオンボーディングファイルはすべての後続質問を防ぐことはできませんが、店舗が成長したり、所有権が変わったり、売上が新しい市場に拡大したり、注文活動が元のプロフィールと異なる場合に、防御可能な説明を提供します。最も強力なセットアップは、プラットフォーム向けの情報を正確に保ちながら、Shopify 管理画面内で同等に明確な管理を適用します。
Mayra Apps は Shopify マーチャントがセルフサービスの注文編集、ストアクレジットによるキャンセル防止、ワンクリックアップセルを管理し、Shopify をシステムオブレコードとして機能させるのをサポートします。編集ウィンドウ、適格性ルール、承認閾値、フルフィルメント保留、決済設定を構成することで、購入後のアクションがマーチャント方針の範囲内に留まるようにしてください。Mayra Apps にアクセスして、アプリと Shopify ワークフローについて詳しく見てみましょう。